

THÔNG TIN CÁC MỐI ĐE DỌA BẢO MẬT THÁNG 10 – 2026
Hàng tháng, NCS sẽ tổng hợp các thông tin bảo mật về APT, Malware, CVEs
Trong tháng 10/2026, đội ngũ NCS ghi nhận các chiến dịch tấn công APT đáng chú ý sau:
| STT | Tên chiến dịch | Mô tả |
| 1 | Chiến dịch Phishing AiTM đánh cắp dữ liệu thẻ tín dụng nhắm vào người dùng | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công sử dụng bộ công cụ phishing Adversary-in-the-Middle (AiTM) Milk Dragon được phát triển bởi các tác nhân đe dọa có nguồn gốc từ Trung Quốc và hoạt động từ tháng 10/2025. Milk Dragon dụ dỗ nạn nhân thông qua các quảng cáo giảm giá lớn trên Facebook và TikTok, dẫn hướng đến các trang WordPress giả mạo thương hiệu bán lẻ tích hợp plugin độc hại BytePress nhằm đánh cắp thông tin thẻ tín dụng và relay OTP theo thời gian thực để bypass MFA/3DS. Tính đến tháng 8/2026, chiến dịch đã ghi nhận hơn 6.159 nạn nhân tại 66 quốc gia với 258 trang phishing được xác định. |
| 2 | Threat actor k0t khai thác thiết bị Network Edge quy mô toàn cầu | NCS Threat Intelligence theo dõi và ghi nhận trên không gian mạng một chiến dịch khai thác thiết bị biên mạng quy mô toàn cầu, được quy cho threat actor k0t, ghi nhận hoạt động từ tháng 10/2025 đến tháng 7/2026 với nạn nhân trải rộng trên hơn 60 quốc gia. Chiến dịch tập trung khai thác các thiết bị FortiGate, FortiWeb và Palo Alto GlobalProtect bị phơi bày trên internet thông qua lỗ hổng CVE-2025-64446, CVE-2026-0257 và tấn công brute-force có tự động hóa. Sau khi đột nhập thành công, kẻ tấn công tiến hành leo thang đặc quyền, trích xuất thông tin xác thực Active Directory và cài đặt công cụ remote management để duy trì quyền truy cập. Dữ liệu thu thập được chuyển lên các dịch vụ lưu trữ đám mây, quyền truy cập của nhiều nạn nhân sau đó bị rao bán trên các trang rò rỉ dữ liệu của những nhóm ransomware. |
| 3 | Chiến dịch phát tán mã độc Hirudo nhắm mục tiêu vào khu vực Đông Nam Á | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch phát tán mã độc Hirudo, lợi dụng các ứng dụng mua sắm, video người lớn và phim ngắn để phát tán payload dưới dạng bản cập nhật giả, từ đó chiếm quyền truy cập, đánh cắp thông tin đăng nhập, PIN thanh toán, dữ liệu SMS và thực hiện giám sát màn hình/camera theo thời gian thực. Đáng chú ý, mã độc còn tiến hành gỡ bỏ 8 ứng dụng ngân hàng hợp pháp và thay thế bằng bản sao đã bị chỉnh sửa, trong đó cấy sẵn một hooking engine nhằm vô hiệu hóa các cơ chế kiểm tra bảo mật vốn có của ứng dụng. Chiến dịch chủ yếu nhắm mục tiêu vào người dùng ngân hàng di động tại Indonesia, đồng thời mở rộng phạm vi thu thập thông tin đăng nhập sang Trung Quốc, Ấn Độ, Mexico, Morocco, Thái Lan và Malaysia, thông qua hạ tầng quảng cáo và phân phối ứng dụng hợp pháp. |
| 4 | Chiến dịch ARTEX AI – Tự động hóa xâm nhập vào các tổ chức tài chính tại Hàn Quốc | NCS Threat Intelligence theo dõi và ghi nhận một chiến dịch bắt đầu vào đầu tháng 10 năm 2026, sử dụng ARTEX AI để tiến hành các cuộc tấn công nhắm vào nhiều tổ chức tài chính, dẫn đến việc kích hoạt cơ chế ứng phó khẩn cấp trên phạm vi toàn ngành. Trong đó có bảy tổ chức tài chính xác nhận đã bị xâm nhập, đồng thời các địa chỉ IP của tác nhân tấn công được ghi nhận lặp lại tại nhiều môi trường bị ảnh hưởng khác nhau. |
Thông tin chi tiết các chiến dịch:
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công sử dụng bộ công cụ phishing Adversary-in-the-Middle (AiTM) Milk Dragon được phát triển bởi các tác nhân đe dọa có nguồn gốc từ Trung Quốc và hoạt động từ tháng 10/2025. Milk Dragon dụ dỗ nạn nhân thông qua các quảng cáo giảm giá lớn trên Facebook và TikTok, dẫn hướng đến các trang WordPress giả mạo thương hiệu bán lẻ tích hợp plugin độc hại BytePress nhằm đánh cắp thông tin thẻ tín dụng và relay OTP theo thời gian thực để bypass MFA/3DS. Tính đến tháng 8/2026, chiến dịch đã ghi nhận hơn 6.159 nạn nhân tại 66 quốc gia với 258 trang phishing được xác định.
Chuỗi tấn công
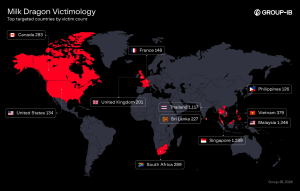
Bản đồ phân phối nạn nhân của Milk Dragon
Bộ công cụ phishing Milk Dragon được rao bán dưới dạng Phishing-as-a-Service (PhaaS) trong các cộng đồng Telegram từ ít nhất tháng 10/2025. Mô hình phân phối yêu cầu người mua thanh toán phí đăng ký hàng tháng hoặc hàng năm để duy trì quyền truy cập vào phishing panel, với mức giá khởi điểm từ 300 USDT/tháng cùng nhiều gói đăng ký và tính năng bổ sung khác nhau.
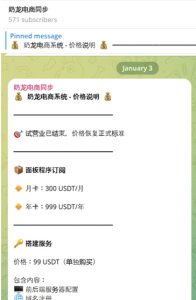
Bài đăng rao bán Milk Dragon trên kênh Telegram chuyên dụng của tác nhân
Milk Dragon phân biệt mình với các phishing kit thông thường ở chỗ thay vì khai thác yếu tố sợ hãi và cấp bách thông qua các thông báo giả mạo về phạt tiền, giao hàng hay cảnh báo ngân hàng, các operator của kit này phân phối liên kết độc hại thông qua các quảng cáo trên Facebook và TikTok, dẫn dụ nạn nhân bằng các chương trình giảm giá độc quyền hấp dẫn nhằm khai thác sự tin tưởng của người dùng vào các nền tảng hợp lệ này. Các liên kết độc hại được nhúng trực tiếp vào các quảng cáo thương mại điện tử trông có vẻ hợp lệ, thường được đăng tải qua các tài khoản giả mạo có nội dung được tạo bởi AI và có thể đã mua follower để tăng độ tin cậy.
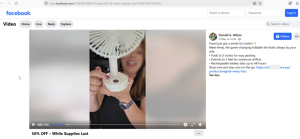
Ví dụ về shop lừa đảo trên nền tảng Facebook
Khi nạn nhân nhấp vào quảng cáo, họ sẽ được chuyển hướng đến một trang WordPress giả mạo cửa hàng bán lẻ trực tuyến tích hợp plugin WooCommerce hợp lệ để tạo trang thanh toán, bên cạnh đó một plugin tùy chỉnh độc hại có tên BytePress được cài đặt song song để thiết lập kênh C2, cho phép operator kiểm soát toàn bộ hành trình của nạn nhân theo thời gian thực. Sau khi nạn nhân nhập thông tin thẻ, họ sẽ gặp một trang loading giả mạo Turnstile trong khi operator relay thách thức MFA từ cổng 3DS hợp lệ đến trang OTP giả để đánh cắp mã xác thực. Toàn bộ quy trình kết thúc bằng một trang xác nhận đơn hàng giả nhằm ngăn nạn nhân nghi ngờ và thực hiện các biện pháp chống gian lận như hủy thẻ.
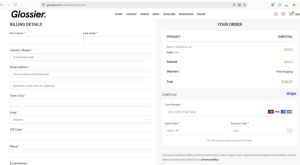
Trang giả mạo thanh toán
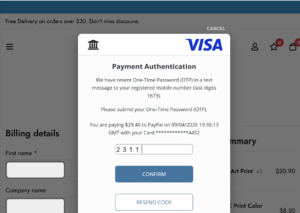
Trang OTP giả mạo nhằm đánh cắp mã xác thực của nạn nhân
Plugin BytePress được cài đặt song song với WooCommerce để bổ sung các tùy chọn thanh toán giả mạo vào trang checkout và kết nối đến máy chủ C2 của kẻ tấn công thông qua địa chỉ được cấu hình trong trường “API Base URL” trên trang quản trị WordPress. Plugin này thiết lập một kênh WebSocket giữa trình duyệt của nạn nhân và máy chủ C2, cho phép kẻ tấn công kiểm soát phiên giao dịch theo thời gian thực.
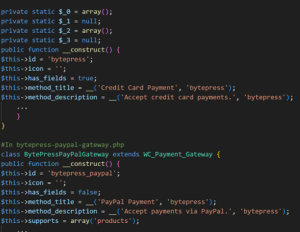
Mã nguồn plugin BytePress
Milk Dragon được trang bị một phishing panel tùy chỉnh, cho phép kẻ tấn công quản lý và điều phối đồng thời nhiều chiến dịch phishing. Sau khi mua bộ công cụ, người sử dụng được chuyển đến trang cài đặt Milk Dragon để triển khai panel thông qua Docker image chỉ bằng một lần nhập thông tin SSH. Toàn bộ tài nguyên cần thiết, bao gồm cơ sở dữ liệu SQL và các dịch vụ API, được cấu hình tự động.
Dashboard cung cấp cho kẻ tấn công cái nhìn tổng quan về hiệu suất của tất cả các trang phishing được liên kết, bao gồm số lượt truy cập, tổng số đơn hàng và số lượt thanh toán thành công. Toàn bộ dữ liệu thu thập được, như thông tin thẻ tín dụng, thông tin cá nhân, metadata thiết bị và chi tiết đơn hàng giả, đều được lưu trữ tập trung, tạo thành hồ sơ nạn nhân có thể được tái sử dụng để nhắm mục tiêu trong tương lai.
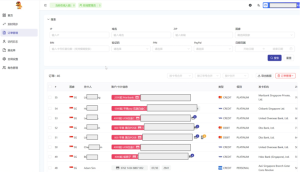
Thông tin thẻ của nạn nhân được lưu trữ trên panel
Panel cung cấp giao diện “Live Session”, cho phép kẻ tấn công theo dõi từng thao tác của nạn nhân theo thời gian thực bằng kỹ thuật ghi nhận thao tác bàn phím. Đồng thời, khả năng AiTM cho phép kẻ tấn công lựa chọn phương thức xác thực hai yếu tố phù hợp với cổng 3DS hợp lệ và chuyển tiếp OTP để thực hiện giao dịch gian lận hoặc chiếm đoạt tài khoản.
Ví dụ về khả năng ghi lại thao tác bàn phím theo thời gian thực
Cuối cùng, panel cung cấp công cụ tạo template xác thực tùy chỉnh theo từng khu vực địa lý, với 35 mẫu giả mạo tổ chức tài chính được ghi nhận. Hệ thống phân quyền dựa trên vai trò cho phép nhiều kẻ tấn công cùng vận hành dưới một C2 duy nhất mà không cần mua nhiều gói đăng ký, hạ thấp rào cản gia nhập và tối đa hóa số lượng nạn nhân được xử lý trong mỗi đợt triển khai.
Indicator of Compromises (IoCs)
Network Indicators
calvincaklein[.]com
bigcdiscount[.]top
3ds-ceousom[.]sbs
3dsaspayca[.]top
luckysixshop[.]online
pay.homihomi[.]shop
checkout.goldenbean[.]store
checkout.houze-december[.]shop
checkout.jayagroceries[.]shop
checkout.makro-ol[.]shop
checkout.mysticstrands[.]com
j0ftcp0[.]top
nl.homelyark[.]cfd
nl.cooler[.]baby
pay.premium-rinderfilet[.]com
paylinkgo[.]shop
hotsaleca2561[.]top
nai.happypetmarket[.]shop
wn.3dka[.]cfd
xiangyego[.]shop
elpsycongrooo[.]live
premiumserviceser[.]com
tiktok-mall.clientkv[.]top
shop.vaynera[.]xyz
shopp.dazhekou[.]shop
tzhendehenbang[.]shop
vi.mysterydrip[.]top
weeklyoffersshop[.]shop
tkshoptok[.]shop
tjmygx[.]com
tt2kaishiqicao[.]shop
ttbaodaner[.]shop
ttbaodanyi[.]shop
tt1kaishiqicao[.]shop
ttbaodansan[.]shop
trikamethod[.]com
ttzhendebang[.]shop
volnex[.]shop
ycajys[.]com
xiaozhekou[.]shop
xiaozhekou[.]space
xianzhongsheng[.]com
xiaozhekou[.]online
xiaoa.dazhekou[.]shop
xiaozhekou[.]store
coffeediscount[.]top
cqjjtl[.]com
ganfcw[.]com
gappliances[.]store
gappliancesshop[.]com
gappliances[.]shop
gotomart[.]shop
jumpcr-exchange[.]top
stokeandco[.]shop
ycctx[.]com
creativedesignsed[.]com
it.myhomi[.]shop
bobochudan[.]online
bobochudan[.]store
bobodddan[.]site
boboccdan[.]site
bobodanaa[.]online
boboccdan[.]store
bobodddan[.]store
bobobaodan[.]online
bobodanbb[.]online
drakes-au[.]shop
hymzdjd[.]com
luluhypermarket-sa-en[.]shop
luckyoneshop[.]online
myneedohcc[.]com
myneedohtoysg[.]com
myneedeh[.]com
myneedohtt[.]com
myneedohg[.]com
olaben[.]xyz
olaben[.]life
pay.homiday[.]shop
promopensiuni[.]com
morningroom[.]shop
olaben[.]sbs
olaben[.]shop
olaben[.]online
olaben[.]top
ro.honeysx[.]eu
romecosmetics.com.tronlunar[.]com
homelyark[.]com
honeysx[.]eu
rhmen[.]com
scarlet-sg[.]online
scarlett-sg[.]com
getvibecart[.]com
ialdigitalmarketing[.]com
lotusmys[.]shop
lotusvibe[.]shop
lotusdiscount[.]shop
lotusmy[.]online
lotusahu[.]store
lotusard[.]store
lotusard[.]online
lotusard[.]shop
lotuss[.]space
lotussase[.]store
safe.tkpay[.]shop
ryzeacoffeeav[.]com
wordpress.paynext[.]vip
amaz0n[.]me
bellakitchenware[.]shop
bonfestin[.]com
ms.myhomi[.]shop
mundomayavolando[.]com
puritypaws[.]shop
es.honeysx[.]eu
fenjei[.]com
fr.honeysx[.]eu
fr.myhomi[.]shop
novastgoods[.]com
officialtkshop[.]shop
premium-rinderfilet[.]com
alohafind[.]com
chinamimosa[.]com
jd-leisu[.]com
jayagroceries[.]shop
mall.elaxca[.]com
malaysia.elaxca[.]com
maisonveloce[.]shop
mismohola[.]shop
annangourmet[.]top
annangourmet[.]hair
annangourmet[.]sbs
annamshop[.]top
de.honeysx[.]eu
digitalstratliegy[.]com
doonas[.]shop
nettodiscountdk[.]shop
nettodiscountpl[.]shop
nettodiscountnl[.]shop
netto-co[.]shop
nl.galaxvs[.]shop
4flak[.]com
bigcmarket[.]shop
bobolaidan[.]online
bobozhekou[.]shop
bobopaodan[.]online
bobolaile[.]store
bobobaodan[.]shop
bobodandan[.]shop
boboeeedan[.]store
bobolele[.]space
boboxxdan[.]site
charlottetilburyq[.]com
dazhekou[.]shop
lotus-mys[.]shop
lotussasa[.]store
lotussmy[.]shop
lotus-hu[.]shop
lotusaus[.]store
lotusluocaa[.]shop
lotusdiscount[.]top
lotusgroceries[.]store
lotusluo[.]shop
lotssshop[.]online
lotess-do[.]shop
loousls[.]com
mysterydrip[.]top
myserbaneka[.]shop
onlyfz[.]com
curateddepartmentstore[.]shop
furryone[.]shop
gstpautopartss[.]com
gstpautobarts[.]com
gstpautoparts001[.]com
gstpautobartis001[.]com
gstpautopartsi[.]com
scctttt[.]com
schnappdeal[.]shop
annam-gourmet[.]mom
annamdiscount[.]sbs
annamdiscounts[.]shop
annangourmet[.]cfd
annam-gourmet[.]cfd
annam-gourmet[.]makeup
annam-gourmet[.]shop
annam-gourmet[.]top
annam-gourmets[.]top
annamdiscount[.]xyz
annam-gourmet[.]lat
annam-gourmet[.]motorcycles
annam-gourmet[.]homes
annamdiscounts[.]top
annamgourmet[.]skin
canyondemo9.milkdragonpay[.]com
ccihd[.]com
cmarket-thai[.]shop
cmarket[.]site
demo7.milkdragonpay[.]com
prudpup[.]shop
annam-gourmet[.]autos
annam-gourmet[.]hair
annam-gourmet[.]lol
annam-gourmet[.]beauty
annamdiscount[.]top
annam-gourmet[.]skin
annam-gourmet[.]xyz
annamgourmet[.]sbs
annam-gourmet[.]pics
annamgourmet[.]makeup
ar.honeysx[.]eu
bg.honeysx[.]eu
big-c[.]online
bigcmarket[.]site
bigcmarket[.]store
chrismcbrideprideinrealty[.]com
dlzjhj[.]com
nesvirio[.]com
geappliancess[.]shop
glosssie[.]com
gstpautopsarts[.]com
gstpaitoparts[.]com
gstpautopartts[.]com
payments-3ds-snieras[.]sbs
petworldi[.]shop
secure.vaynera[.]com
it.honeysx[.]eu
lwygwl[.]com
rtergd[.]top
secure-pay-auth[.]com
scttsg[.]com
stanleyo1913[.]com
amazoonses[.]com
ecommercecertification[.]cc
eo.myhomi[.]shop
goldenbean[.]store
indaipost[.]sbs
nabreward[.]cc
orientalglutinous[.]top
orientalglut[.]top
th.milkdragonpay[.]com
zhenzhenhui[.]com
acvcr[.]com
aeon-promotion-my[.]shop
spraygrusound[.]com
visa-info[.]xyz
bathandbodyworksk[.]com
brickglobalstore[.]com
clickforverify[.]info
dailyapplian[.]com
mail.romecosmetics[.]com
nestlediscount[.]shop
ozfine[.]com
smsupermarket[.]shop
stripe-payment-v2[.]top
stripe-payments[.]biz
storevexa[.]com
zh-cn.myhomi[.]shop
charlottetilburyv[.]com
charlottetilburyy[.]com
elaxca[.]com
homihomi[.]shop
homiday[.]shop
houze-december[.]shop
monoprix-fr[.]shop
nl.3dka[.]cfd
nomieofb[.]shop
omnicartstores[.]com
sharkusninja[.]com
shop.elaxca[.]com
sggoodcart[.]com
spinneys[.]top
sunnyshed[.]shop
theyetii[.]com
tiantianhuli[.]com
trendtroveus[.]com
www.48y7eaki.servervaynera[.]shop
aeonmalaysia[.]store
aeon-discount-my[.]shop
aeon-supersale[.]shop
buffcitysoapps[.]com
galeku[.]shop
lhh.zuoy3[.]cfd
shopfeinkost[.]de
stanleyb1913[.]com
stanley1913[.]cc
bangladesh.elaxca[.]com
ceravez[.]com
lojastart[.]com
long2api.sofaashop[.]store
myneedohtoyss[.]com
myneedohf[.]com
myneedohtoysh[.]com
myneedohtoysx[.]com
myneedohff[.]com
myneedohtoysz[.]com
myneedohtoysf[.]com
myneedohtoysl[.]com
mysticstrands[.]com
myneedohl[.]com
myneedohtoysv[.]com
nl.homelyark[.]com
pakistan.elaxca[.]com
shopivora[.]com
bathandbodyworksa[.]com
brickworldstore[.]com
es.myhomi[.]shop
fugglerrsz[.]com
highpeak.co[.]ke
ko.honeysx[.]eu
laroache-posayy[.]com
lavazzadiscount[.]shop
lavazzza[.]top
lianshangjie[.]com
letoss-doo[.]shop
liquidivs[.]shop
modura[.]shop
mokitee[.]com
shuaishuaichudan[.]online
skg-kaiyun[.]com
stanleya1913[.]com
stanleyr1913[.]com
stanleyd1913[.]com
stanleyu1913[.]com
stanleyv1913[.]com
stanleyk1913[.]com
stanleyt1913[.]com
stanleyn1913[.]com
stanleyj1913[.]com
stanleyh1913[.]com
www.laowanghoutai[.]cyou
3ds.sparpun[.]shop
bytefish.mysticstrands[.]com
ccw-fi[.]top
demo9.milkdragonpay[.]com
laroche-posayw[.]com
lulumarket-ae[.]com
nomieoofb[.]shop
dailyoffers-ph-n9q[.]shop
dailyoffers-th-a7m[.]shop
dailyoffers-th-b5t[.]shop
dailyoffers-th-q5r[.]shop
dailyoffers-th-hdu[.]shop
dailyoffers-th-vnt[.]shop
dailyoffers-ph-r6m[.]shop
dailyoffers-ph-z2p[.]shop
dailyoffers-th-s6w[.]shop
dailyoffers-th-v9c[.]shop
dailyoffers-th-k4x[.]shop
dailyoffers-th-n8q[.]shop
dailyoffers-th-p2k[.]shop
dailyoffers-th-pop[.]shop
dailyoffers-th-aa9[.]shop
dailyoffers-th-x7m[.]shop
dailyoffers-th-z9p[.]shop
dailyoffers-ph-b4t[.]shop
dailyoffers-th-l1a[.]shop
dailyoffers-ph-x2k[.]shop
dailyoffers-th-r4z[.]shop
geappliance[.]shop
bigc-vn[.]shop
dailyoffers-th-j3d[.]shop
dailyoffers-th-llc[.]shop
dailyoffers-th-org[.]shop
sirena-do[.]shop
coop-online-vn-aa[.]shop
coop-online-vn-bb[.]shop
coop-online[.]shop
coop-online-vn-ab[.]shop
coop-online-vn-bc[.]shop
makro-za[.]shop
bagsnova[.]shop
che.petworlde[.]shop
harveynormansg[.]co
alfamart-id-aa[.]shop
alfamart-id-ac[.]shop
hpglobalstores[.]shop
themarketplace-fly[.]shop
themarketplace-ph-org[.]shop
themarketplace-app[.]shop
ttshop[.]shop
scarlettmarket[.]shop
spar-belgium[.]shop
www.nl.ecom[.]fish
superoferta-pt[.]shop
royalmail[.]center
paiz-gt-2026[.]shop
paiz-gt-store[.]shop
paiz-gt-app[.]shop
paiz-gt-pro[.]shop
paiz-gt-info[.]shop
paiz-gt-org[.]shop
paiz-gt-biz[.]shop
paiz-gt-dev[.]shop
paiz-gt-vip[.]shop
weeklyoffersshops[.]shop
laowanghoutai[.]cyou
nl[.]ecom[.]fish
48y7eaki.servervaynera[.]shop
annam-gourmets[.]shop
hxxps[://]bigcdiscount[.]top
hxxps[://]3ds-ceousom[.]sbs/byte
hxxps[://]3dsaspayca[.]top
hxxps[://]luckysixshop[.]online
hxxps[://]pay.homihomi[.]shop
hxxps[://]checkout.goldenbean[.]store
hxxps[://]checkout.houze-december[.]shop
hxxps[://]checkout.jayagroceries[.]shop
hxxps[://]checkout.makro-ol[.]shop
hxxps[://]checkout.mysticstrands[.]com
hxxps[://]j0ftcp0[.]top
hxxps[://]nl.homelyark[.]cfd
hxxps[://]nl.cooler[.]baby
hxxps[://]pay.premium-rinderfilet[.]com/byte
hxxps[://]paylinkgo[.]shop
hxxps[://]hotsaleca2561[.]top
hxxps[://]nai.happypetmarket[.]shop
hxxps[://]wn.3dka[.]cfd
hxxps[://]xiangyego[.]shop
hxxps[://]ingpooo[.]eu.cc
hxxps[://]dhl-svk[.]eu.cc
hxxps[://]elpsycongrooo[.]live
hxxps[://]calvincaklein[.]com
hxxps[://]creativedesignsed[.]com
hxxps[://]pay.homiday[.]shop
hxxps[://]safe.tkpay[.]shop
hxxps[://]rtergd[.]top
hxxps[://]ecommercecertification[.]cc
hxxps[://]indaipost[.]sbs
hxxps[://]nabreward[.]cc
hxxps[://]visa-info[.]xyz
hxxps[://]clickforverify[.]info
hxxps[://]dailyapplian[.]com
hxxps[://]stripe-payment-v2[.]top
hxxps[://]stripe-payments[.]biz/byte
hxxps[://]aeonmalaysia[.]store
hxxps[://]lhh.zuoy3[.]cfd
hxxps[://]long2api.sofaashop[.]store
hxxps[://]3ds.sparpun[.]shop
hxxps[://]bytefish.mysticstrands[.]com
hxxps[://]che.petworlde[.]shop
hxxps[://]hpglobalstores[.]shop
hxxps[://]royalmail[.]center
hxxps[://]laowanghoutai[.]cyou
hxxps[://]laowanghoutai[.]cyou/byte
hxxps[://]nl.ecom[.]fish
hxxps[://]nl.ecom[.]fish/byte
hxxps[://]48y7eaki.servervaynera[.]shop/byte
Install[.]5201314[.]wtf
91[.]124[.]130[.]183
NCS Threat Intelligence theo dõi và ghi nhận trên không gian mạng một chiến dịch khai thác thiết bị biên mạng quy mô toàn cầu, được quy cho threat actor k0t, ghi nhận hoạt động từ tháng 10/2025 đến tháng 7/2026 với nạn nhân trải rộng trên hơn 60 quốc gia. Chiến dịch tập trung khai thác các thiết bị FortiGate, FortiWeb và Palo Alto GlobalProtect bị phơi bày trên internet thông qua lỗ hổng CVE-2025-64446, CVE-2026-0257 và tấn công brute-force có tự động hóa. Sau khi đột nhập thành công, kẻ tấn công tiến hành leo thang đặc quyền, trích xuất thông tin xác thực Active Directory và cài đặt công cụ remote management để duy trì quyền truy cập. Dữ liệu thu thập được chuyển lên các dịch vụ lưu trữ đám mây, quyền truy cập của nhiều nạn nhân sau đó bị rao bán trên các trang rò rỉ dữ liệu của những nhóm ransomware.
Chuỗi tấn công
Giai đoạn trinh sát là bước khởi đầu trong chuỗi tấn công của k0t, trong đó kẻ tấn công ưu tiên quy mô và tự động hoá thay vì nghiên cứu từng mục tiêu riêng lẻ.
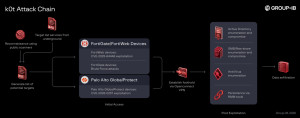
Chuỗi tấn công
Quá trình trinh sát được thực hiện bằng các dịch vụ tìm kiếm bề mặt tấn công như FOFA và ZoomEye, qua đó kẻ tấn công liệt kê hàng loạt thiết bị VPN và tường lửa theo sản phẩm và vị trí địa lý.
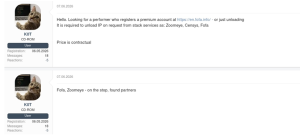
k0t tìm nguồn dữ liệu FOFA, ZoomEye, Censys
Sau đó, kẻ tấn công tiến hành truy cập ban đầu bằng cách khai thác lỗ hổng trên các thiết bị đó hoặc thực hiện tấn công brute-force. Các thiết bị Palo Alto GlobalProtect là mục tiêu nổi bật nhất trong các tìm kiếm được ghi nhận, tiếp theo là FortiWeb, FortiGate và một số sản phẩm khác như SonicWall SMA1000, OPNsense và Cisco ISE. Sau khi thu thập, danh sách địa chỉ được phân loại theo quốc gia và đưa qua các công cụ kiểm tra tùy chỉnh để loại bỏ kết quả dương tính giả trước khi đưa vào tấn công. Ưu tiên địa lý của k0t lần lượt là Mỹ, Canada, Châu Âu và một số thị trường APAC, cho thấy sản phẩm và mức độ phơi bày của thiết bị quan trọng hơn ngành nghề của tổ chức vận hành nó.
Truy cập ban đầu vào mạng nội bộ nạn nhân được thực hiện thông qua hai phương thức chính gồm khai thác lỗ hổng trên thiết bị FortiWeb và Palo Alto GlobalProtect, đồng thời kết hợp tấn công brute-force như phương án dự phòng đối với FortiGate.
FortiGate Security Scanner
Truy cập ban đầu vào mạng nội bộ nạn nhân qua thiết bị Fortinet được thực hiện bằng script tùy chỉnh có tên “FortiGate Security Scanner” (fort[.]py / fortnew[.]py), được thiết kế để xử lý mục tiêu ở quy mô lớn với thread pool có thể cấu hình và tích hợp GeoIP database để phân loại theo quốc gia. Script có danh sách loại trừ cứng cho khu vực CIS, tuy nhiên việc ghi nhận nạn nhân từ các quốc gia trong danh sách này cho thấy operator đã vô hiệu hoá bộ lọc bằng flag –no-exclude.
Khai thác CVE-2025-64446
Với mỗi thiết bị FortiWeb trong danh sách mục tiêu, script khai thác CVE-2025-64446, một lỗ hổng path traversal cho phép attacker chưa xác thực thực thi lệnh quản trị thông qua HTTP/HTTPS request được tạo đặc biệt. Script gửi request tới endpoint /api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi kèm CGIINFO header giả mạo profile prof_admin nhằm tạo tài khoản administrator cục bộ mới với trusted-host 0.0.0.0/0, cấp quyền quản trị không giới hạn từ mọi địa chỉ nguồn. Thiết bị FortiGate không bị ảnh hưởng bởi lỗ hổng này và sẽ bị tấn công bằng brute-force thay thế.
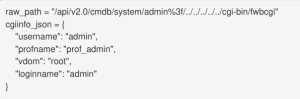
Đoạn code mô tả request khai thác CVE-2025-64446
Brute-Forcing
Khi khai thác CVE-2025-64446 thất bại, script chuyển sang brute-force REST API của FortiGate với wordlist kết hợp từ danh sách cứng và wordlist do kẻ tấn công cung cấp. Script xử lý cơ chế lockout bằng cách tạm dừng 60 giây khi phát hiện phản hồi khóa tài khoản, tương ứng với thời gian khóa mặc định của FortiGate, cho thấy kẻ tấn công có hiểu biết sâu về thiết bị này. Sau khi xác thực thành công, script tải về configuration file và giải mã offline bằng default FortiOS AES key (CVE-2019-6693) để thu thập credential LDAP/Active Directory, administrator và local user được lưu trong thiết bị.
Khai thác PAN-OS GlobalProtect
Vector thứ hai nhắm vào thiết bị Palo Alto GlobalProtect thông qua khai thác CVE-2026-0257, lỗ hổng authentication bypass trên các cấu hình PAN-OS có bật authentication-override cookie. Exploit tool (exploit_2026_0257[.]py) tạo forged cookie bằng cách mã hóa chuỗi admin;;Windows;;[TIMESTAMP];0.0.0.0 với public key trích xuất từ TLS certificate của mục tiêu, sau đó submit tới endpoint /ssl-vpn/login.esp. Thiết bị tồn tại lỗ hổng sẽ phản hồi request giả mạo này mà không xác thực tính hợp lệ của cookie, và tool tiến hành thiết lập kết nối VPN vào mạng nạn nhân thông qua OpenConnect với flag –protocol=gp.
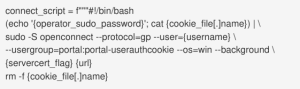
Shell script thiết lập kết nối OpenConnect VPN sau khi khai thác CVE-2026-0257 thành công
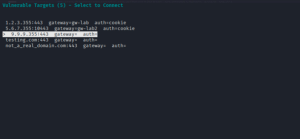
Giao diện console của tool CVE-2026-0257 ở chế độ –vuln, liệt kê các mục tiêu dễ tổn thương để kẻ tấn công lựa chọn kết nối.
Giai đoạn hậu xâm nhập – Post Exploitation
Sau khi thiết lập truy cập ban đầu, operator triển khai hàng loạt công cụ pentesting qua hands-on-keyboard attack để mở rộng phạm vi xâm nhập trong môi trường nội bộ nạn nhân.
Duy trì truy cập – Persistence
Trong bộ công cụ bị lộ của kẻ tấn công, kẻ tấn công còn lạm dụng nhiều kỹ thuật và tiện ích để duy trì quyền truy cập. Ngoài OpenConnect đã đề cập ở các phần trên, việc lạm dụng MeshAgent (được kiểm soát qua panel MeshCentral) và AdaptixC2 cũng được ghi nhận, cùng với nhiều công cụ RMM thường bị lạm dụng khác như Atera, Teramind, AnyDesk và ngrok.
MeshCentral
MeshCentral là nền tảng remote management hợp lệ mã nguồn mở bị lạm dụng làm C2 để duy trì truy cập từ xa trên các thiết bị bị xâm phạm. Máy chủ MeshCentral đặt tại mesh[.]buttruyen[.]com, trong khi MeshAgent được phân phối từ domain riêng agent[.]afahimsa[.]top nhằm che giấu cơ sở hạ tầng C2. Server được cấu hình tự động phê duyệt và đăng ký thiết bị mới mà không cần can thiệp thủ công. Tại thời điểm phân tích, ghi nhận 28 nhóm thiết bị đang hoạt động với 84 thiết bị bị xâm phạm đang gửi tín hiệu định kỳ về máy chủ. Máy chủ không lưu trữ tệp, cho thấy MeshCentral chủ yếu được dùng để truy cập tương tác, còn việc exfiltrate dữ liệu được xử lý riêng bởi Rclone.
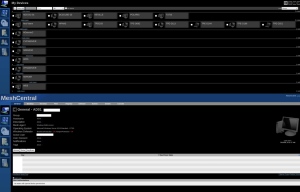
Panel quản lý thiết bị của operator trên MeshCentral, được tái tạo từ bản sao lưu server bị lộ.
AdaptixC2
AdaptixC2 là framework post-exploitation mã nguồn mở viết bằng Go, được triển khai làm C2 channel bổ sung song song với MeshCentral, cung cấp remote shell, file transfer, tunnelling và payload execution qua HTTPS.
Agent được ngụy trang dưới dạng installer clear-thinking_61.92.4_INSTALL.exe và phân phối từ hxxp://162[.]33[.]178[.]213:8888/ và hxxps://sthyjk[.]com:8443/, beacon về hai máy chủ C2 tại các địa chỉ 64[.]94[.]85[.]14:4321 và 168[.]100[.]11[.]99 được host trên BitLaunch. Tài liệu triển khai bằng tiếng Nga thu được từ toolset bị lộ cho thấy cơ sở hạ tầng được cấu hình thủ công với hai tài khoản kẻ tấn công riêng biệt.
Bằng chứng từ cơ sở hạ tầng MeshCentral và AdaptixC2 cho thấy chiến dịch này là hoạt động cộng tác giữa nhiều tác nhân đe doạ. Các đồng minh được xác định sơ bộ gồm k0t (tác nhân chính), CryptoFeel (có thể là đồng minh của k0t) và Scrooge/ScroogeMcDuck (collaborator). Các developer được đề cập trong báo cáo chưa được liên kết trực tiếp với hoạt động của chiến dịch và có thể là freelance developer phục vụ nhiều tác nhân khác nhau.
Kết luận
Dữ liệu bị đánh cắp từ các nạn nhân bị xâm phạm sâu được đưa ra ngoài thông qua Rclone lên Wasabi S3 bucket và MEGA cloud drive. Nhiều nạn nhân trong chiến dịch này sau đó bị rao bán quyền truy cập trên các trang công bố dữ liệu rò rỉ của các nhóm ransomware Qilin và The Gentlemen, tuy nhiên mối liên hệ trực tiếp giữa k0t và các nhóm này vẫn chưa được xác nhận, bằng chứng hiện tại cho thấy các operator nhiều khả năng đang hoạt động với vai trò Initial Access Broker (IAB). So sánh với tập dữ liệu của chiến dịch FortiBleed trước đó cho thấy mức độ trùng lặp thông tin xác thực không đáng kể, cho thấy đây là một tập dữ liệu riêng biệt hoặc một nhánh hoạt động trong phạm vi rộng hơn của cụm FortiBleed.
MITRE ATT&CK
| Tactic | ID | Tên kỹ thuật |
| Reconnaissance | T1596.005 | Search Open Technical Databases: Scan Databases |
| Resource Development | T1583.001 | Acquire Infrastructure: Domains |
| T1583.004 | Acquire Infrastructure: Server | |
| T1583.006 | Acquire Infrastructure: Web Services | |
| T1588.002 | Obtain Capabilities: Tool | |
| T1588.005 | Obtain Capabilities: Exploits | |
| Initial Access | T1190 | Exploit Public-Facing Application |
| T1078 | Valid Accounts | |
| T1078.003 | Valid Accounts: Local Accounts | |
| T1133 | External Remote Services | |
| Execution | T1059.001 | Command and Scripting Interpreter: PowerShell |
| T1053.005 | Scheduled Task/Job: Scheduled Task | |
| T1569.002 | System Services: Service Execution | |
| Persistence | T1078 | Valid Accounts |
| T1078.003 | Valid Accounts: Local Accounts | |
| T1133 | External Remote Services | |
| T1136.001 | Create Account: Local Account | |
| T1053.005 | Scheduled Task/Job: Scheduled Task | |
| Privilege Escalation | T1068 | Exploitation for Privilege Escalation |
| T1078 | Valid Accounts | |
| T1078.003 | Valid Accounts: Local Accounts | |
| T1053.005 | Scheduled Task/Job: Scheduled Task | |
| Defense Evasion | T1078 | Valid Accounts |
| T1078.003 | Valid Accounts: Local Accounts | |
| T1550.002 | Use Alternate Authentication Material: Pass the Hash | |
| T1550.004 | Use Alternate Authentication Material: Web Session Cookie | |
| Credential Access | T1003.001 | OS Credential Dumping: LSASS Memory |
| T1003.002 | OS Credential Dumping: Security Account Manager | |
| T1003.003 | OS Credential Dumping: NTDS | |
| T1003.004 | OS Credential Dumping: LSA Secrets | |
| T1003.006 | OS Credential Dumping: DCSync | |
| T1110.003 | Brute Force: Password Spraying | |
| T1187 | Forced Authentication | |
| T1555 | Credentials from Password Stores | |
| T1558.003 | Steal or Forge Kerberos Tickets: Kerberoasting | |
| T1606.001 | Forge Web Credentials: Web Cookies | |
| Discovery | T1018 | Remote System Discovery |
| T1046 | Network Service Discovery | |
| T1069.002 | Permission Groups Discovery: Domain Groups | |
| T1083 | File and Directory Discovery | |
| T1135 | Network Share Discovery | |
| T1518.001 | Software Discovery: Security Software Discovery | |
| Lateral Movement | T1550.002 | Use Alternate Authentication Material: Pass the Hash |
| T1550.004 | Use Alternate Authentication Material: Web Session Cookie | |
| Collection | T1602.002 | Data from Configuration Repository: Network Device Configuration Dump |
| Command and Control | T1219 | Remote Access Software |
| Exfiltration | T1567.002 | Exfiltration Over Web Service: Exfiltration to Cloud Storage |
Indicator of Compromises (IoCs)
File Indicators
| SHA-256 | SHA-1 |
| 158215c7371e868f3d0c7fd2e92f05026a8678a3635629d89bd6042ee543278a | 6546801898d0b32f5050f49c5302f0366d630cc9 |
| 1d1b76d30a69aa39b224053481483156f82dde026edd6f5d964f6e03f5f04a6d | e2c96e603323d8fc7c08678b793d56554faa6914 |
| 4db6bea4c1e4bce5020039def4087a073f4753a6b297b2832c19c10423ac842d | b686a811ad89671fbdb448d65f79488d2e562265 |
| 552d0096f60c36a35c6096b3e4b38d743c29f8c56f3862fa3b7ef06c932e2a21 | f05daaf66b200672d679a5ced8b67d4b48a4906e |
| f9e95af4cda14dd5596c452a1a698f60412a7b2a9540321ee2a10b3bcbbd2a0e | e47a2b7ca6a8c009962871dbb667d128ad6b6162 |
| 39c4decc4881ec02a47cd01c0fd8c3030527b466124ad03c6f99cfaa0ba0b72e | bfd864ec0e6bd912f932e4f3ed80687736ee16e8 |
| 808145ec3351569083fda27a910ebdf9e054e8ca42e40c021af5d6712c2ab87c | b39cf70a0194d32e00d7812c29ae1d6add77b823 |
Network Indicators
https://agent[.]afahimsa[.]top/meshagents?id=4&meshid=DSZSDHzU1YSP83eNnHzSUfPPt5MFUC3UadztK7UJWbWttVfTo$auq8StiVu0p6ND&installfl ags=0
http://193[.]149[.]187[.]81:1287/1.exe
http://162[.]33[.]178[.]213:8888/clear-thinking_61.92.4_INSTALL.exe
https://sthyjk[.]com:8443/clear-thinking_61.92.4_INSTALL.exe
https://64[.]94[.]85[.]14:4321/endpoint
https://64[.]94[.]85[.]14:4321/update
https://64[.]94[.]85[.]14:4321/api/v1/check
https://64[.]94[.]85[.]14:4321/uri.php
62[.]60[.]135[.]64
62[.]60[.]131[.]43
193[.]149[.]176[.]50
64[.]94[.]85[.]14
168[.]100[.]11[.]99
193[.]169[.]194[.]21
162[.]33[.]179[.]249
162[.]33[.]178[.]213
193[.]24[.]123[.]162
193[.]149[.]187[.]81
mesh[.]buttruyen[.]com
Meshcentral[.]girydsfsggvb[.]com
sthyjk[.]com
radesashar[.]com
agent[.]afahimsa[.]top
alknene[.]shop
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch phát tán mã độc Hirudo, lợi dụng các ứng dụng mua sắm, video người lớn và phim ngắn để phát tán payload dưới dạng bản cập nhật giả, từ đó chiếm quyền truy cập, đánh cắp thông tin đăng nhập, PIN thanh toán, dữ liệu SMS và thực hiện giám sát màn hình/camera theo thời gian thực. Đáng chú ý, mã độc còn tiến hành gỡ bỏ 8 ứng dụng ngân hàng hợp pháp và thay thế bằng bản sao đã bị chỉnh sửa, trong đó cấy sẵn một hooking engine nhằm vô hiệu hóa các cơ chế kiểm tra bảo mật vốn có của ứng dụng. Chiến dịch chủ yếu nhắm mục tiêu vào người dùng ngân hàng di động tại Indonesia, đồng thời mở rộng phạm vi thu thập thông tin đăng nhập sang Trung Quốc, Ấn Độ, Mexico, Morocco, Thái Lan và Malaysia, thông qua hạ tầng quảng cáo và phân phối ứng dụng hợp pháp.
Chuỗi tấn công
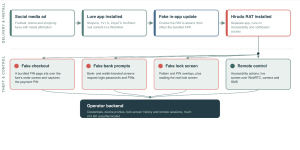
Chuỗi tấn công
Hirudo được triển khai theo mô hình hai thành phần: dropper và payload. Ứng dụng nạn nhân cài đặt đầu tiên là dropper, được ngụy trang dưới dạng ứng dụng mua sắm (Shopora), video người lớn (1V1 X) hoặc phim ngắn (ZoyaTV/KoiShort), có chức năng tải thông tin thật thông qua WebView nhằm tạo cảm giác hợp pháp. Song song với nội dung hiển thị, dropper thực hiện thu thập dữ liệu promotion-tracking, tải cấu hình chiến dịch và kiểm tra xem payload (Hirudo RAT) đã được cài đặt cùng quyền Accessibility và notification access. Nếu payload chưa có các quyền trên, mã độc hiển thị thông báo “cập nhật” giả để dẫn dụ cài đặt payload như một ứng dụng thứ hai, yêu cầu cấp riêng từng quyền trước khi kích hoạt các tính năng thu thập và điều khiển. Một mẫu dropper dạng shopping còn được ghi nhận kích hoạt blackhole VPN trong quá trình cài đặt nhằm cắt toàn bộ lưu lượng IPv4 của thiết bị; kỹ thuật tương tự cũng được quan sát ở nhiều họ mã độc khác đang hoạt động trên không gian mạng (như StreamRAT).
Sau khi payload được kích hoạt, các bề mặt tấn công bắt đầu vận hành. Khi nội dung trong dropper phát sinh giao dịch thanh toán, thông tin đơn hàng được chuyển cho payload thông qua Android intent, từ đó payload hiển thị một trang checkout giả trong WebView có nền trong suốt, được phủ lên màn hình đặt hàng thật của dropper, được gắn thương hiệu ngân hàng/ví điện tử tương ứng và hỗ trợ bản địa hóa tám ngôn ngữ. Nạn nhân nhập mã PIN thanh toán, payload thu thập dữ liệu dưới trường appPayPwd và trả về thông báo giả rằng giao dịch đã thành công cho dropper để tạo cảm giác giao dịch đã hoàn tất bình thường.
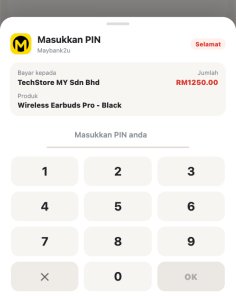
Trang checkout giả mang thương hiệu Maybank, nền trong suốt đặt bàn phím PIN đè lên trang đặt hàng thật của dropper.
Ngoài luồng checkout, payload còn sử dụng các prompt giả mạo theo từng ngân hàng/ví điện tử để yêu cầu mật khẩu đăng nhập, đồng thời đọc nội dung màn hình ứng dụng thật để phản hồi đúng user ID hoặc số tiền cho nạn nhân. Payload cũng nhắm vào thông tin mở khóa thiết bị: hiển thị overlay toàn màn hình giả mạo hình mẫu khóa để ghi lại mẫu hình mở khóa đầu tiên mà nạn nhân vẽ, và ở một số bản, payload có thể đọc trực tiếp PIN, mật khẩu và pattern từ màn hình khóa thật của thiết bị thông qua Accessibility. Bên cạnh đó, payload còn có khả năng xem màn hình trực tiếp qua WebRTC, kích hoạt camera trước/sau, và thu thập SMS với cơ chế quét 90 ngày dữ liệu ban đầu dựa trên danh sách người gửi thuộc các ngân hàng/ví điện tử được cấu hình sẵn.
Hirudo duy trì registry gồm 42 ứng dụng tài chính, nhưng chỉ có 8 ứng dụng của các ngân hàng Indonesia thuộc 7 ngân hàng có bản thay thế riêng được xây dựng. RAT phát hiện ứng dụng ngân hàng đã cài đặt thông qua Accessibility, kiểm tra chữ ký so với mẫu lưu sẵn, sau đó hiển thị thông báo “cập nhật” giả, tự động mở trình gỡ cài đặt của Android để xóa bản gốc mà không cần nạn nhân thực hiện thao tác, đồng thời tải song song bản thay thế dành riêng cho từng ngân hàng.
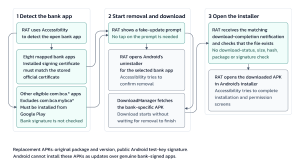
Quy trình thay thế: RAT phát hiện app ngân hàng, gỡ bản gốc, tải bản vá và tự động điều khiển trình cài đặt thông qua Accessibility.
Bản thay thế giữ nguyên package name và version nhưng được ký bằng test key công khai của Android thay vì key của ngân hàng, do đó Android không cho phép cài đè lên bản gốc đã ký hợp lệ. Mã nguồn ứng dụng của ngân hàng hầu như không bị thay đổi, chỉ có một dòng code được chèn vào Application class để nạp một hooking engine đóng gói sẵn trong thư mục tài nguyên, xây dựng trên hai framework mã nguồn mở YAHFA và Dobby. Engine chỉ kích hoạt khi tồn tại trigger file do RAT ghi lên thiết bị, nên một bản patch chưa có RAT đi kèm sẽ không bộc lộ dấu hiệu bất thường. Khi engine hoạt động trong chính tiến trình của app ngân hàng, các cơ chế bảo mật của app bị thao túng để trả về kết quả giả:
Chi tiết này cho thấy một kết luận chung: một khi ứng dụng có thể bị thay thế, mọi tín hiệu được tạo ra cục bộ trên thiết bị (chữ ký, danh sách Accessibility, verdict Integrity) đều không còn đáng tin và cần được xác minh ở phía server.
Cách dẫn dụ của Hirudo là phân phối theo cách giống ứng dụng hợp pháp, với chủ đề đa dạng có sức hút rộng, trỏ đến các đích đến thật hoặc trông như thật. Các APK độc hại được host trên Amazon CloudFront, với route riêng cho từng family lure và một host riêng dành cho 8 ứng dụng ngân hàng đã patch. Chiến dịch được vận hành bằng công cụ phân phối thương mại: một trang được lưu trữ từ tháng 6/2026 có nút cài đặt kiểu Play Store “1v1 vip”, sử dụng OpenInstall để theo dõi cài đặt, và chia sẻ Meta Pixel ID với các bản ghi phim ngắn trong backend của Hirudo, qua đó liên kết thương hiệu quảng cáo với từng nhóm chiến dịch cụ thể. Hỗ trợ các nội dung dẫn dụ này là một APK-processing panel của kẻ tấn công, có thể truy cập mà không cần đăng nhập, dùng để rebuild APK “shell” và payload thành các lure hoàn chỉnh cũng như các ứng dụng ngân hàng đã patch, trong đó storage bucket và credential bị lộ công khai.
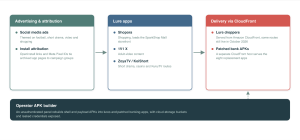
Quảng cáo và attribution cấp dữ liệu cho ứng dụng mồi, phát tán qua CloudFront, rebuild bởi APK panel của operator.
Hirudo đánh dấu một bước leo thang có chủ đích trong cách các banker Android tiếp cận ứng dụng đã được tăng cường bảo mật: bằng cách đưa hành vi can thiệp vào bên trong chính ứng dụng mục tiêu, cuộc tấn công chuyển trọng tâm từ thiết bị sang chính các cơ chế kiểm tra integrity của ứng dụng, và từ một bản patch riêng lẻ trở thành một engine có thể tái sử dụng, nhắm tới các ứng dụng và khu vực khác. Kết luận phòng thủ nhất quán xuyên suốt mọi khả năng được phân tích: các tín hiệu được tạo ra cục bộ bởi một ứng dụng có khả năng đã bị thay thế thì không thể được xem là đáng tin cậy nếu đứng riêng lẻ.
Cụ thể, các tổ chức tài chính nên:
Duy trì kiểm soát rủi ro giao dịch ở backend tại các bước đăng nhập, khôi phục credential, tạo người thụ hưởng và phê duyệt thanh toán, nơi kết quả giả mạo cục bộ không thể thay thế quyết định từ server.
Indicator of Compromises (IoCs)
File Indicators
| SHA-256 | SHA-1 |
| f796eb9ecf516e4f1fafcf89200d9f7d8ddd234f705e63f1bc8fc3ef583f0248 | 0aa8fee8985ec52064df4b09ef1c3f0bc8e52480 |
| 0097a0406be20544e98e981075427f40789db40fe4a53b1b4523383a945328b7 | N/A |
| 2e45277acfde3fb704179476b08f428f66a03670bbdbf2e8ec79c0b0333c009b | cbaea572450a221f2f6ce318f02f89936eb54e2d |
| d51f2bd7ffb49c224d8eaec2c8ca1c8ab9fce2fd5fdceea01eb54296c2f47b4d | 1ada79c4a5a1321dafd08870339b3b8ac23238fd |
| 425cd7072b5e9386ac94e97fe272980b6ef36240df6b5d77b371ab7378004c83 | 3b14859a3a1219515f89ff453c7031f3dc8a95d7 |
| b2270c29b3d0a49a716730d6ef108cffec0b1a4b159dd02e93333fb85e492b99 | 4dbb3407aed764e0e69a8b79f0ffa992ccdac6c2 |
Network Indicators
www[.]helloharmonyos[.]com
jiekou[.]baojingtextile[.]cn
134[.]122[.]153[.]136
hxxp://43[.]225[.]157[.]157:8766/request_token
d3s06yhcwfnwcx[.]cloudfront[.]net/apk-fortress/latest.apk
d21gcldn8gp80l[.]cloudfront[.]net
dydjjnnjg7jeb[.]cloudfront[.]net
d3q4tlm7pw29zr[.]cloudfront[.]net
134[.]122[.]153[.]68
134[.]122[.]153[.]92
18[.]139[.]79[.]161
NCS Threat Intelligence theo dõi và ghi nhận một chiến dịch bắt đầu vào đầu tháng 10 năm 2026, sử dụng ARTEX AI để tiến hành các cuộc tấn công nhắm vào nhiều tổ chức tài chính, dẫn đến việc kích hoạt cơ chế ứng phó khẩn cấp trên phạm vi toàn ngành. Trong đó có bảy tổ chức tài chính xác nhận đã bị xâm nhập, đồng thời các địa chỉ IP của tác nhân tấn công được ghi nhận lặp lại tại nhiều môi trường bị ảnh hưởng khác nhau.
Phân tích cho thấy một tác nhân duy nhất đã sử dụng AI để thực hiện các cuộc tấn công tự động hóa với quy mô lớn, đồng thời liên tục thay đổi IP nguồn nhằm né tránh các biện pháp ngăn chặn.
Sự cố dẫn đến rò rỉ dữ liệu từ các hệ thống phụ trợ phục vụ nhân viên và môi giới khoản vay. Các dịch vụ Internet Banking và Mobile Banking không bị ảnh hưởng, đồng thời không ghi nhận thiệt hại tài chính trực tiếp. Tuy nhiên, tác nhân đã đánh cắp các tệp nhật ký chứa thông tin của khách hàng thông qua việc khai thác các trang web công khai.
Ngoài bảy tổ chức đã bị xâm nhập, nhiều doanh nghiệp tài chính khác cũng ghi nhận các hành vi tấn công. Mức độ thành công của các cuộc tấn công phụ thuộc đáng kể vào việc các tổ chức trên đã triển khai xác thực đa yếu tố (MFA) và khắc phục các lỗ hổng đã biết từ trước hay chưa.
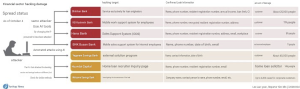
Mức độ lan rộng của chiến dịch tấn công mạng trong lĩnh vực tài chính
Bảy tổ chức được xác nhận đã bị xâm nhập bao gồm:
Sau khi phát hiện chiến dịch, danh sách địa chỉ IP của tác nhân cùng các khuyến nghị bảo mật đã được gửi tới khoảng 500 doanh nghiệp trong lĩnh vực tài chính, yêu cầu rà soát và kiểm soát an ninh khẩn cấp. Kết quả điều tra cho thấy yếu tố khác biệt chính giữa các tổ chức bị xâm nhập và không bị xâm nhập là mức độ bảo mật của hệ thống. Các đơn vị đã triển khai MFA và chủ động vá các lỗ hổng đã biết hầu như không bị ảnh hưởng bởi chiến dịch trên.
Vector xâm nhập và chuỗi tấn công
Sự cố được phân loại thành ba nhóm chính, tương ứng với các phương thức khai thác và các biện pháp khắc phục khác nhau:
Một số dịch vụ tra cứu thông tin được triển khai sai cách, cho phép truy vấn lịch sử đăng ký khoản vay và thông tin người đại diện doanh nghiệp mà không yêu cầu xác thực danh tính. Lỗ hổng kiểm soát truy cập này khiến các yêu cầu không xác thực vẫn có thể truy xuất dữ liệu nhạy cảm.
Biện pháp khắc phục được khuyến nghị là rà soát toàn bộ các dịch vụ có nguy cơ thiếu bước xác thực người dùng, đồng thời sửa lỗi hoặc tạm ngừng cung cấp dịch vụ cho đến khi vấn đề được xử lý.
Đối với các hệ thống hỗ trợ công việc dành cho chuyên viên ngân hàng cá nhân (Private Banker – PB) và quản lý quan hệ khách hàng (Relationship Manager – RM), dữ liệu bị lộ do thiếu cơ chế kiểm soát truy cập từ thiết bị di động hoặc tồn tại các lỗ hổng web cho phép truy cập trái phép.
Khuyến nghị được đưa ra là chỉ cho phép kết nối từ các thiết bị đã đăng ký trước, đồng thời khắc phục các lỗ hổng trên các dịch vụ web liên quan.
Đối với các website công khai, tác nhân đã khai thác các lỗ hổng bảo mật đã được công bố từ trước để cài đặt mã độc và đánh cắp các tệp nhật ký chứa thông tin khách hàng.
Biện pháp xử lý bao gồm vá các lỗ hổng đã biết hoặc tạm ngừng các dịch vụ bị ảnh hưởng đồng thời tăng cường các biện pháp bảo vệ hệ thống.
Công cụ khai thác – ARTEX Autonomous Penetration-Testing Platform
Dấu vết của ARTEX được phát hiện trong các địa chỉ IP được sử dụng để tấn công các ngân hàng. ARTEX là một nền tảng kiểm thử xâm nhập tự động mã nguồn mở dựa trên mô hình ngôn ngữ lớn (LLM), được xây dựng chủ yếu cho môi trường sử dụng tiếng Trung và được công khai trên GitHub.
Hạ tầng tấn công được chia thành hai cụm địa chỉ IP riêng biệt. Một cụm được sử dụng để nhắm mục tiêu vào các ngân hàng thương mại trong khi cụm còn lại được sử dụng để tấn công các ngân hàng tiết kiệm và công ty tài chính tiêu dùng. Mặc dù sử dụng dải IP khác nhau, kỹ thuật và phương thức hoạt động được ghi nhận ở cả hai nhóm đều có mức độ tương đồng cao, cho thấy khả năng được vận hành bởi cùng một tác nhân hoặc cùng một bộ công cụ tấn công.
Để duy trì chiến dịch và né tránh các cơ chế chặn theo địa chỉ IP, tác nhân liên tục thay đổi IP nguồn trong suốt quá trình tấn công. Dữ liệu được công bố liên quan đến một trong các vụ xâm nhập cho thấy tác nhân đã sử dụng hạ tầng đặt tại nhiều quốc gia, bao gồm:
Indicator of Compromises (IoCs)
Network Indicators
| 1[.]12[.]231[.]91:8787 | 101[.]34[.]219[.]251:8787 |
| 1[.]13[.]17[.]36:8787 | 101[.]35[.]109[.]34:8787 |
| 1[.]13[.]80[.]232:8787 | 101[.]35[.]238[.]205:8787 |
| 1[.]14[.]96[.]177:8787 | 101[.]55[.]59[.]149:80 |
| 1[.]14[.]193[.]53 | 101[.]126[.]23[.]9:8787 |
| 1[.]94[.]99[.]161:8787 | 103[.]24[.]217[.]178:8787 |
| 1[.]117[.]69[.]149:8787 | 103[.]36[.]63[.]166:8787 |
| 2[.]57[.]241[.]142:80 | 103[.]36[.]63[.]221:8787 |
| 8[.]138[.]12[.]59:8787 | 103[.]36[.]223[.]155:8787 |
| 8[.]218[.]76[.]176:8787 | 103[.]116[.]247[.]42:8787 |
| 14[.]36[.]168[.]248:5001 | 103[.]124[.]105[.]32:8787 |
| 14[.]36[.]168[.]248:5003 | 103[.]193[.]173[.]9:80 |
| 14[.]103[.]211[.]223:8787 | 103[.]207[.]166[.]243:8787 |
| 14[.]128[.]50[.]110:8443 | 103[.]236[.]87[.]121:8787 |
| 14[.]128[.]50[.]110:8787 | 104[.]21[.]17[.]212 |
| 14[.]128[.]50[.]113:8443 | 104[.]21[.]39[.]110 |
| 14[.]128[.]50[.]113:8787 | 104[.]168[.]112[.]213:8787 |
| 14[.]128[.]50[.]115:8443 | 104[.]168[.]123[.]131:8787 |
| 14[.]128[.]50[.]115:8787 | 104[.]192[.]82[.]20:8787 |
| 23[.]27[.]52[.]46:16605 | 106[.]13[.]196[.]61:8787 |
| 23[.]95[.]88[.]217:8787 | 106[.]52[.]40[.]247:8787 |
| 23[.]95[.]220[.]222:8787 | 106[.]52[.]251[.]121:8787 |
| 23[.]227[.]197[.]229 | 106[.]53[.]205[.]97:3000 |
| 23[.]248[.]226[.]250:8890 | 106[.]54[.]34[.]148:8787 |
| 23[.]248[.]226[.]251:8890 | 106[.]55[.]11[.]39:8787 |
| 23[.]248[.]226[.]252:8890 | 106[.]55[.]23[.]149:8787 |
| 23[.]248[.]226[.]254:8890 | 106[.]55[.]35[.]65:8787 |
| 34[.]21[.]136[.]140:8787 | 106[.]75[.]18[.]93:8787 |
| 38[.]11[.]173[.]1:8787 | 107[.]148[.]78[.]12:8787 |
| 38[.]11[.]173[.]10:8787 | 107[.]149[.]8[.]216:8787 |
| 38[.]11[.]173[.]15:8787 | 107[.]149[.]105[.]85:8787 |
| 38[.]11[.]173[.]22:8787 | 107[.]174[.]51[.]82:8787 |
| 38[.]11[.]173[.]28:8787 | 107[.]174[.]225[.]106:8787 |
| 38[.]11[.]173[.]29:8787 | 107[.]175[.]83[.]205:8787 |
| 38[.]11[.]173[.]32:8787 | 107[.]175[.]127[.]245:8787 |
| 38[.]11[.]173[.]33:8787 | 110[.]40[.]221[.]246:8787 |
| 38[.]11[.]173[.]36:8787 | 110[.]42[.]6[.]166:8787 |
| 38[.]11[.]173[.]46:8787 | 110[.]42[.]238[.]147:8787 |
| 38[.]11[.]173[.]49:8787 | 111[.]229[.]67[.]234:8787 |
| 38[.]11[.]173[.]52:8787 | 113[.]44[.]62[.]186:8787 |
| 38[.]11[.]173[.]56:8787 | 113[.]45[.]185[.]225:8787 |
| 38[.]11[.]173[.]68:8787 | 117[.]50[.]196[.]50:8787 |
| 38[.]11[.]173[.]69:8787 | 117[.]72[.]171[.]229:8787 |
| 38[.]11[.]173[.]74:8787 | 117[.]72[.]200[.]61:8787 |
| 38[.]11[.]173[.]77:8787 | 118[.]25[.]100[.]71:8787 |
| 38[.]11[.]173[.]82:8787 | 118[.]89[.]166[.]230:8787 |
| 38[.]11[.]173[.]87:8787 | 118[.]193[.]39[.]134:8787 |
| 38[.]11[.]173[.]88:8787 | 119[.]23[.]56[.]222 |
| 38[.]11[.]173[.]90:8787 | 119[.]45[.]36[.]15:9091 |
| 38[.]11[.]173[.]91:8787 | 119[.]45[.]105[.]71:8787 |
| 38[.]11[.]173[.]97:8787 | 120[.]26[.]8[.]254:8787 |
| 38[.]11[.]173[.]99:8787 | 121[.]4[.]44[.]152:8787 |
| 38[.]11[.]173[.]101:8787 | 121[.]5[.]153[.]153:8787 |
| 38[.]11[.]173[.]102:8787 | 122[.]51[.]46[.]17:8787 |
| 38[.]11[.]173[.]104:8787 | 122[.]51[.]119[.]23:8787 |
| 38[.]11[.]173[.]107:8787 | 122[.]51[.]134[.]200:8787 |
| 38[.]11[.]173[.]108:8787 | 122[.]51[.]134[.]200:8899 |
| 38[.]11[.]173[.]110:8787 | 122[.]51[.]179[.]90:8787 |
| 38[.]11[.]173[.]114:8787 | 122[.]51[.]183[.]32:8787 |
| 38[.]11[.]173[.]119:8787 | 123[.]58[.]198[.]236:8787 |
| 38[.]11[.]221[.]8:8787 | 123[.]207[.]45[.]199 |
| 38[.]11[.]221[.]12:8787 | 124[.]220[.]11[.]218:8787 |
| 38[.]11[.]221[.]23:8787 | 124[.]220[.]42[.]40:8787 |
| 38[.]11[.]221[.]27:8787 | 124[.]221[.]29[.]238:8787 |
| 38[.]11[.]221[.]28:8787 | 124[.]221[.]46[.]59:8888 |
| 38[.]11[.]221[.]31:8787 | 124[.]221[.]243[.]157:8787 |
| 38[.]11[.]221[.]34:8787 | 124[.]222[.]137[.]177:8787 |
| 38[.]11[.]221[.]38:8787 | 124[.]222[.]183[.]152:8787 |
| 38[.]11[.]221[.]40:8787 | 124[.]223[.]193[.]202:8787 |
| 38[.]11[.]221[.]44:8787 | 129[.]28[.]104[.]75:80 |
| 38[.]11[.]221[.]47:8787 | 129[.]159[.]44[.]38:8787 |
| 38[.]11[.]221[.]49:8787 | 129[.]204[.]37[.]118:8787 |
| 38[.]11[.]221[.]54 | 129[.]226[.]68[.]83 |
| 38[.]11[.]221[.]59:8787 | 130[.]94[.]43[.]244:8787 |
| 38[.]11[.]221[.]62:8787 | 131[.]186[.]24[.]57:8787 |
| 38[.]11[.]221[.]63:8787 | 134[.]122[.]137[.]132:8787 |
| 38[.]11[.]221[.]65:8787 | 134[.]122[.]137[.]143:8787 |
| 38[.]11[.]221[.]69:8787 | 134[.]122[.]137[.]162:8787 |
| 38[.]11[.]221[.]77:8787 | 134[.]175[.]57[.]32:8787 |
| 38[.]11[.]221[.]81:8787 | 137[.]220[.]156[.]215:8787 |
| 38[.]11[.]221[.]85:8787 | 137[.]220[.]156[.]229:8787 |
| 38[.]11[.]221[.]88:8787 | 139[.]84[.]172[.]249:8787 |
| 38[.]11[.]221[.]89:8787 | 139[.]99[.]145[.]52:8787 |
| 38[.]11[.]221[.]90:8787 | 139[.]155[.]148[.]229:8787 |
| 38[.]11[.]221[.]93 | 139[.]159[.]210[.]79:8787 |
| 38[.]11[.]221[.]107 | 139[.]162[.]35[.]37:8787 |
| 38[.]11[.]221[.]114:8787 | 139[.]180[.]218[.]96:8787 |
| 38[.]11[.]221[.]115:8787 | 140[.]143[.]150[.]137:8787 |
| 38[.]11[.]221[.]117:8787 | 142[.]4[.]37[.]28:8787 |
| 38[.]11[.]221[.]123 | 142[.]4[.]37[.]40:8787 |
| 38[.]22[.]234[.]200:8091 | 142[.]4[.]37[.]42:8787 |
| 38[.]54[.]16[.]112:8787 | 148[.]135[.]86[.]250 |
| 38[.]55[.]193[.]46 | 149[.]88[.]66[.]95:8787 |
| 38[.]60[.]136[.]28:8787 | 149[.]88[.]73[.]48:8787 |
| 38[.]60[.]194[.]236:8787 | 149[.]104[.]24[.]91:8787 |
| 38[.]127[.]216[.]61:8787 | 149[.]104[.]26[.]88:8787 |
| 38[.]147[.]170[.]214:8787 | 149[.]104[.]29[.]60:8787 |
| 38[.]147[.]173[.]129:8787 | 149[.]104[.]29[.]151:8787 |
| 38[.]207[.]177[.]168:8787 | 151[.]245[.]90[.]134:8787 |
| 38[.]207[.]177[.]227:8787 | 152[.]136[.]98[.]116:80 |
| 38[.]244[.]50[.]120:443 | 152[.]136[.]222[.]117:8787 |
| 38[.]244[.]50[.]120:8090 | 154[.]12[.]18[.]184:8787 |
| 42[.]193[.]142[.]119:8787 | 154[.]12[.]94[.]161:8790 |
| 42[.]193[.]196[.]136:8787 | 154[.]219[.]111[.]24:8787 |
| 43[.]106[.]4[.]141:8787 | 154[.]222[.]19[.]68:8787 |
| 43[.]138[.]182[.]104:8787 | 154[.]222[.]19[.]137:8787 |
| 43[.]139[.]29[.]63:8787 | 154[.]222[.]19[.]223:8787 |
| 43[.]162[.]95[.]207:3000 | 156[.]239[.]40[.]14:8787 |
| 43[.]162[.]112[.]241:8787 | 159[.]75[.]97[.]145:8787 |
| 43[.]165[.]175[.]214:8787 | 159[.]100[.]9[.]55:8787 |
| 43[.]166[.]239[.]166:8787 | 162[.]35[.]243[.]141:8787 |
| 43[.]240[.]29[.]11:8789 | 162[.]62[.]58[.]121:8787 |
| 43[.]240[.]29[.]28:8789 | 162[.]252[.]198[.]100:8787 |
| 43[.]255[.]158[.]110:22222 | 167[.]160[.]190[.]182:80 |
| 45[.]32[.]20[.]49:8787 | 167[.]160[.]190[.]182:443 |
| 45[.]76[.]97[.]145:8787 | 167[.]160[.]190[.]182:8787 |
| 45[.]76[.]154[.]128:8787 | 168[.]100[.]8[.]77 |
| 45[.]144[.]136[.]190:8787 | 168[.]222[.]97[.]94:8787 |
| 45[.]149[.]154[.]125 | 170[.]9[.]8[.]90:8787 |
| 45[.]192[.]213[.]50:8787 | 172[.]67[.]178[.]82 |
| 45[.]207[.]194[.]44:8787 | 172[.]67[.]182[.]204 |
| 45[.]207[.]194[.]79:8787 | 172[.]104[.]178[.]36:8787 |
| 45[.]207[.]210[.]84:8787 | 172[.]105[.]240[.]241:8787 |
| 47[.]79[.]250[.]250:8787 | 172[.]237[.]84[.]78:8787 |
| 47[.]95[.]68[.]78:8787 | 172[.]245[.]126[.]5:8787 |
| 47[.]101[.]36[.]195:8787 | 172[.]245[.]159[.]215:8787 |
| 47[.]121[.]143[.]34 | 173[.]249[.]205[.]139:8787 |
| 47[.]253[.]69[.]182:8787 | 173[.]254[.]220[.]78:8787 |
| 49[.]232[.]169[.]117 | 175[.]24[.]163[.]95:8787 |
| 49[.]235[.]52[.]47:8787 | 175[.]27[.]135[.]4:8787 |
| 49[.]235[.]166[.]80:8787 | 176[.]65[.]148[.]59:8787 |
| 58[.]87[.]97[.]243:8787 | 180[.]178[.]58[.]195:8787 |
| 61[.]111[.]250[.]6:8787 | 180[.]178[.]58[.]198:8787 |
| 62[.]234[.]91[.]180:8787 | 182[.]16[.]62[.]2:8091 |
| 64[.]90[.]13[.]32:8787 | 182[.]16[.]62[.]130:80 |
| 66[.]179[.]30[.]133:8787 | 182[.]16[.]62[.]130:443 |
| 67[.]215[.]255[.]42:8787 | 185[.]106[.]98[.]233:8787 |
| 68[.]64[.]176[.]67:8787 | 185[.]242[.]235[.]224:8787 |
| 68[.]64[.]176[.]246:8787 | 186[.]244[.]231[.]141:8787 |
| 69[.]33[.]213[.]136:8787 | 186[.]244[.]245[.]13:80 |
| 72[.]11[.]140[.]238:8787 | 186[.]244[.]245[.]13:443 |
| 81[.]68[.]225[.]27:8787 | 186[.]244[.]245[.]130:8787 |
| 81[.]70[.]77[.]137:8787 | 192[.]144[.]162[.]109:8787 |
| 81[.]71[.]120[.]246:8787 | 192[.]210[.]135[.]191:8787 |
| 82[.]156[.]158[.]38:8787 | 192[.]227[.]231[.]51:8787 |
| 82[.]156[.]206[.]11:8787 | 192[.]253[.]229[.]28:8787 |
| 82[.]156[.]236[.]187:8787 | 192[.]253[.]229[.]113:8787 |
| 82[.]157[.]129[.]205:8787 | 193[.]242[.]184[.]154:8787 |
| 83[.]229[.]123[.]201 | 198[.]44[.]60[.]153:8787 |
| 83[.]229[.]123[.]249:8787 | 198[.]46[.]198[.]206:8787 |
| 83[.]229[.]124[.]165:8787 | 198[.]200[.]59[.]85:8787 |
| 89[.]106[.]84[.]222:80 | 198[.]200[.]59[.]86:8787 |
| 89[.]106[.]84[.]222:443 | 203[.]195[.]207[.]83:8787 |
| 91[.]224[.]92[.]16:8787 | 207[.]57[.]124[.]36:8787 |
| 91[.]224[.]92[.]33:8787 | 207[.]57[.]126[.]196:80 |
| 91[.]224[.]92[.]82:8787 | 207[.]148[.]126[.]156:8787 |
| 93[.]177[.]76[.]154:8787 | 211[.]101[.]232[.]163:8787 |
| 93[.]177[.]76[.]250:8787 | 212[.]232[.]23[.]73:8787 |
| 96[.]9[.]228[.]52:8787 | 216[.]108[.]230[.]15:443 |
| 101[.]32[.]185[.]93:8787 | 223[.]113[.]41[.]56:8787 |
| 129[.]212[.]181[.]253 | 129[.]212[.]181[.]253 |
| 129[.]212[.]181[.]253 | 203[.]160[.]133[.]172 |
| 134[.]185[.]91[.]25 | 209[.]209[.]85[.]38 |
| 64[.]20[.]39[.]190 | 129[.]212[.]181[.]23 |
| 38[.]244[.]50[.]120 | 74[.]82[.]60[.]23 |
| 101[.]53[.]80[.]20 | 34[.]175[.]107[.]233 |
| 205[.]214[.]59[.]31 | 18[.]183[.]215[.]124 |
| 124[.]155[.]252[.]63 | 104[.]28[.]162[.]188 |
| 154[.]201[.]79[.]246 | 104[.]28[.]164[.]188 |
| 23[.]248[.]249[.]90 | 104[.]28[.]164[.]196 |
| 23[.]158[.]220[.]98 | 104[.]28[.]166[.]183 |
| 103[.]248[.]148[.]84 | 104[.]28[.]155[.]179 |
| STT | Tiêu đề | Mô tả |
| 1 | Phân tích mã độc Macro Office | NCS Threat Intelligence ghi nhận một tập tin Microsoft Excel macro-enabled đóng vai trò công cụ quản lý dữ liệu, được nhúng chức năng dropper độc hại thực thi tự động. Giao diện bảng tính hiển thị cho người dùng một công cụ hợp pháp mang nhãn “NEXUS ECOM ACCOUNT”, lớp chức năng này che giấu payload thực sự nằm ở sự kiện khởi động tài liệu. Về mặt kỹ thuật, mã độc kích hoạt tự động qua sự kiện Workbook_Open ngay khi người dùng chạy macro, đọc một khối dữ liệu đã được mã hóa và giấu sẵn trong tập tin. Payload sau đó được giải mã, ghi xuống thư mục tạm dưới dạng tệp thực thi giả mạo service và được kích hoạt, kèm một số kỹ thuật nhằm né tránh môi trường phân tích tự động. |
| 2 | Phân tích mã độc GULOADER nhắm vào lĩnh vực logistics | NCS Threat Intelligence ghi nhận một chiến dịch phát tán mã độc GULOADER sử dụng tệp giả mạo thông báo hàng đến. Tên tệp và nội dung liên quan đến vận đơn (HBL) được dùng làm mồi nhử, hướng tới nạn nhân trong lĩnh vực logistics và xuất nhập khẩu. Véc tơ phát tán ban đầu chưa được xác định. Payload được phân phối qua dropper NSIS giả mạo (GULoader/CloudEyE), chứa shellcode được che giấu qua nhiều lớp; shellcode sau đó tải và tiêm Remcos RAT vào một tiến trình do mã độc tạo ra nhằm thiết lập kênh điều khiển từ xa (C2) và duy trì khả năng tồn tại trên máy nạn nhân. |
| 3 | Phân tích mã độc KGB RAT nhắm vào hệ điều hành Windows | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về mã độc KGB RAT, một Remote Access Trojan phát triển trên nền tảng NjRAT, được rao bán theo mô hình Malware-as-a-Service dưới vỏ bọc công cụ quản trị từ xa hợp pháp. Mã độc nhắm vào hệ điều hành Windows, có khả năng điều khiển từ xa qua HVNC, ghi nhận thao tác bàn phím, đánh cắp thông tin xác thực và thay thế địa chỉ ví tiền điện tử, đồng thời duy trì sự hiện diện qua scheduled task giả mạo ChromeUpdate và liên lạc với C2 thông qua TCP socket kết hợp Telegram Bot API. |
NCS Threat Intelligence ghi nhận một tập tin Microsoft Excel macro-enabled đóng vai trò công cụ quản lý dữ liệu, được nhúng chức năng dropper độc hại thực thi tự động. Giao diện bảng tính hiển thị cho người dùng một công cụ hợp pháp mang nhãn “NEXUS ECOM ACCOUNT”, lớp chức năng này che giấu payload thực sự nằm ở sự kiện khởi động tài liệu. Về mặt kỹ thuật, mã độc kích hoạt tự động qua sự kiện Workbook_Open ngay khi người dùng chạy macro, đọc một khối dữ liệu đã được mã hóa và giấu sẵn trong tập tin. Payload sau đó được giải mã, ghi xuống thư mục tạm dưới dạng tệp thực thi giả mạo service và được kích hoạt, kèm một số kỹ thuật nhằm né tránh môi trường phân tích tự động.
Chuỗi tấn công
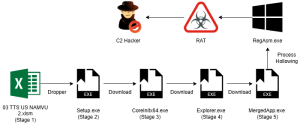
Chuỗi tấn công
Thông tin mẫu mã độc
| Tên file | Loại file | MD5 |
| TTS US NAMVU 2.xlsm | Xlsm file | 77b51336ed3561877eb8c4bceb6638e5 |
| Setup.exe | PE file | 49026eb6770a7a79ecdb16ace270665e |
| coreinitx64.exe | PE file | 78770a1b0f8afbda8585a781b4f9fef1 |
| Version.exe | PE file | e7ad8b8093f6c99c68c9a98e79350b6f |
| Explorer.exe | PE file | 5bc45453611a8c9ca3021c272e5aa850 |
| MergedApp.exe | PE file | 24fa693615d733878490e8a5672a7351 |
Phân tích Stage-1: Mã độc Macro – dropper stage 2
Phân tích bằng olevba ghi nhận tập tin Excel chứa macro-VBA với nhiều chỉ dấu đáng ngờ (autoexec, drop và execute tệp, giải mã payload ẩn). Kiểm tra thủ công xác nhận đây là macro độc hại dạng dropper.
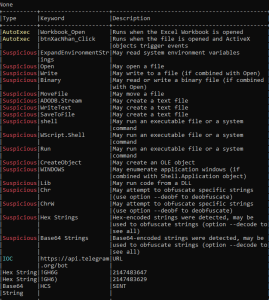
Kết quả của olevba đối với macro có trong file Office
Tập tin Excel độc hại được trang bị cơ chế bảo vệ mật khẩu đối với project VBA. NCS Threat Intelligence đã thực hiện gỡ bỏ lớp bảo vệ, truy xuất thành công mã nguồn macro phục vụ phân tích chi tiết.
Macro được bảo vệ bằng mật khẩu
Dưới đây là đoạn macro độc hại sau khi đã được gỡ bỏ lớp bảo vệ
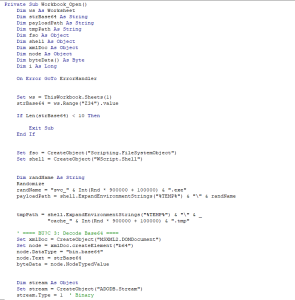
Đoạn mã Macro độc hại
Dựa trên các comment bằng tiếng Việt xuất hiện trong mã macro, NCS Threat Intelligence đánh giá tác nhân đứng sau nhiều khả năng là người nói tiếng Việt. Ngoài ra, một số đặc điểm trong cấu trúc và phong cách mã nguồn cũng gợi ý khả năng tác nhân có sử dụng công cụ AI hỗ trợ trong quá trình phát triển mã độc.
Macro độc hại được kích hoạt tự động thông qua sự kiện Workbook_Open, thực thi ngay khi người dùng mở tập tin và cho phép chạy macro.
Đầu tiên, đoạn mã đọc một chuỗi Base64 được giấu trong ô Z34 của worksheet đầu tiên và kiểm tra độ dài tối thiểu (Len < 10) nhằm bỏ qua thực thi nếu payload không tồn tại.
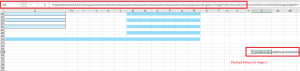
Payload Stage2 được giấu trong ô Z34 của file excel
Tiếp theo, mã khởi tạo các đối tượng Scripting.FileSystemObject và WScript.Shell, sinh tên tệp ngẫu nhiên dạng svc_<random>.exe và một tệp trung gian cache_<random>.tmp, cả hai được đặt trong thư mục %TEMP%.
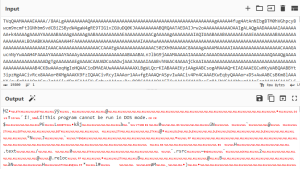
Stage 2 sau khi giải mã là 1 file thực thi
Chuỗi Base64 được giải mã về nhị phân bằng MSXML2.DOMDocument (thuộc tính bin.base64). Dữ liệu sau đó được ghi xuống tệp .tmp qua ADODB.Stream theo từng khối nhỏ, xen kẽ các lệnh chờ ngắn để làm chậm quá trình và né tránh sandbox. Ghi xong, tệp .tmp được đổi tên thành “.exe” nhằm tách thao tác ghi và thực thi, rồi được chạy qua WScript.Shell.Run ở chế độ bất đồng bộ để macro thoát ngay trong khi payload tiếp tục chạy độc lập. Toàn bộ quá trình nằm trong khối xử lý lỗi chỉ dọn dẹp đối tượng mà không hiển thị thông báo, giúp mã độc thất bại hoàn toàn im lặng, không để người dùng nhận biết.
Phân tích Stage-2: “Setup.exe” – Downloader Stage-3
Tệp “Setup.exe” là một .NET assembly 32-bit, được đóng gói bằng Smart Assembly phiên bản 8.4.0.6650, một trình obfuscator thương mại nhằm gây khó khăn cho việc dịch ngược và phân tích tĩnh.
Code của mã độc sau khi thực hiện unpack Smart Assembly
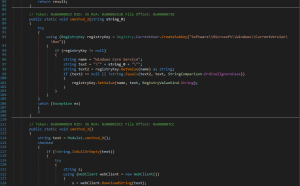
Đoạn mã độc hại dropper Stage2
Payload “Setup.exe” (stage-2) là một .NET assembly đóng vai trò downloader, chịu trách nhiệm tải và thực thi thành phần mã độc giai đoạn tiếp theo. Khi được kích hoạt, mã độc lần lượt kiểm tra một danh sách gồm nhiều URL dự phòng trỏ tới cùng một tài nguyên được đặt trên nhiều nền tảng hợp pháp khác nhau như Cloudflare Pages, GitHub, GitLab, Neocities và một số dịch vụ hosting khác; kỹ thuật lạm dụng hạ tầng tin cậy làm nơi lưu trữ payload giúp mã độc qua mặt các cơ chế lọc dựa trên reputation và duy trì khả năng hoạt động ngay cả khi một số nguồn bị gỡ bỏ.
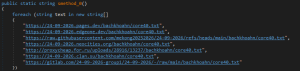
Tập các URL được sử dụng để download file
Trong quá trình kết nối, mã độc thiết lập TLS 1.2 và ghi đè ServerCertificateValidationCallback để chấp nhận mọi chứng chỉ, đồng thời giả mạo User-Agent trình duyệt nhằm ngụy trang lưu lượng. URL đầu tiên trả về nội dung hợp lệ sẽ được chọn làm nguồn tải; dữ liệu nhận về ở dạng Base64 được giải mã thành tệp thực thi và ghi xuống đường dẫn %APPDATA%\Microsoft\Windows\Templates\ với tên coreinitx64.exe
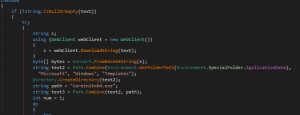
Mã độc được download xuống với tên coreinitx64.exe
Để duy trì sự tồn tại, mã độc ghi một khóa Run trong registry HKCU\Software\Microsoft\Windows\CurrentVersion\Run với tên “Windows Core Service” trỏ tới payload, sau đó thực thi tệp qua Process.Start với cơ chế thử lại tối đa 5 lần và kiểm tra tiến trình có thoát quá sớm hay không nhằm đảm bảo thực thi thành công. Toàn bộ quá trình được bao bọc trong các khối xử lý lỗi rỗng, giúp mã độc thất bại hoàn toàn im lặng và không để lại dấu hiệu cho người dùng.
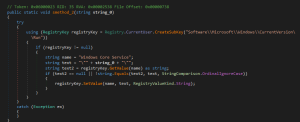
Persistence thông qua Registry key Run với tên “Windows Core Service”
Phân tích stage-3: coreinitx64.exe – Thiết lập môi trường và downloader stage-4
“CoreInitx64.exe” là thành phần trung tâm của chuỗi lây nhiễm, đảm nhận vai trò chuẩn bị môi trường trước khi tải payload chính thức. Cũng chính vì đây là thành phần trung tâm của chuỗi lây nhiễm, mã độc được bảo vệ bằng Net Reactor. Khác với stage-2 vốn chỉ là downloader đơn giản, stage-3 tập trung vào vô hiệu hoá cơ chế phòng vệ và leo thang đặc quyền. Mã độc tự nhân bản vào thư mục hệ thống, phân nhánh xử lý theo quyền hạn hiện có, thêm ngoại lệ cho Windows Defender và thực hiện UAC bypass khi cần. Cuối cùng sau khi đã thực hiện đầy đủ các hành động trên, mã độc thực hiện tải và thực thi thành phần ở giai đoạn tiếp theo. Sau đây là phân tích chi tiết chức năng của mã độc stage-3.
Đầu tiên về chức năng tự nhân bản, mã độc sao chép chính nó vào đường dẫn “%APPDATA%\Microsoft\Windows\Templates” và thiết lập thuộc tính Hidden kết hợp System nhằm ẩn hoàn toàn khỏi người dùng thông thường, đồng thời giả mạo vị trí thư mục hệ thống của Windows. Việc đặt payload trong thư mục %APPDATA% cho phép mã độc hoạt động mà không bắt buộc quyền quản trị.
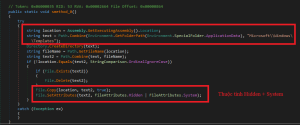
Tạo thư mục và thiết lập thuộc tính
Tiếp đến về phân nhánh theo đặc quyền, mã độc phân biệt giữa việc tài khoản hiện tại có thuộc nhóm Administrators hay không và việc tiến trình có đang thực sự chạy với quyền nâng cao hay không. Dựa trên kết quả này, mã độc quyết định luồng xử lý tương ứng:
Cách phân nhánh có chủ đích giúp mã độc hạn chế gây lỗi và giảm dấu hiệu bất thường trên các môi trường không đủ điều kiện.
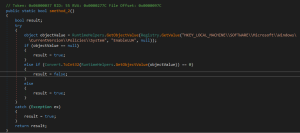
Kiểm tra UAC bật/tắt (EnableLUA)
Về chức năng vô hiệu hoá Windows Defender, mã độc thêm một loạt đường dẫn vào danh sách ngoại lệ của Windows Defender (Exclusions\Paths) nhằm ngăn các payload đặt trong những vị trí này bị quét. Cơ chế được thực hiện theo hai hướng:
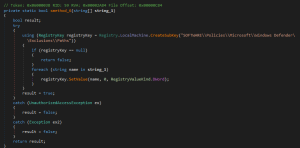
Vô hiệu hoá Windows Defender – Ghi trực tiếp vào Registry
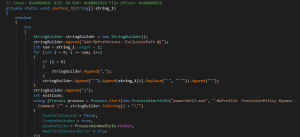
Vô hiệu hoá Windows Defender – Sử dụng Powershell
Danh sách ngoại lệ bao gồm nhiều tên tệp giả mạo tiến trình hệ thống hợp pháp như explorer.exe, svchost.exe, Cortana.exe, OneDrive.exe và msedge.exe. Đáng chú ý, nhiều tên tệp trong danh sách được chèn các ký tự vô hình (zero-width characters) ở giữa, và mã độc sử dụng một hàm chuyên loại bỏ các ký tự này khi so sánh, kỹ thuật vừa gây khó khăn cho việc phát hiện dựa trên chữ ký tĩnh, vừa tạo ra các tên tệp “gần giống” tiến trình hệ thống nhưng thực chất khác biệt.
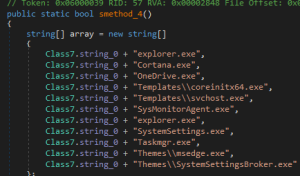
Danh sách ngoại lệ
Chức năng khi phần mềm chưa có đủ quyền là thực hiện leo thang đặc quyền UAC bypass. Khi cần nâng quyền, mã độc tạo một thư mục tạm mang tên RunasAdmin_<random> và giải nén ra nhiều tệp hỗ trợ, bao gồm script .vbs, .ps1, .cs và một tệp thực thi version.exe được nhúng sẵn trong resource. Trong trường hợp UAC đang bật, mã độc thực thi thông qua wscript.exe với tệp .vbs trung gian. Nếu UAC đã tắt, mã độc chạy version.exe trực tiếp với tham số runas. Sau khi thực hiện, mã độc giám sát tiến trình version và tiến hành xóa toàn bộ thư mục tạm nhằm xóa dấu vết, nhằm mục tiêu phòng chống điều tra.
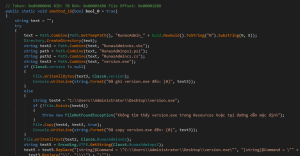
Leo thang đặc quyền – UAC bypass
Tương tự stage-2, mã độc truy vấn một danh sách gồm nhiều URL dự phòng đặt trên các nền tảng hợp pháp để tải payload giai đoạn tiếp theo (tài nguyên exp40.txt). Điểm khác biệt là quá trình kiểm tra nguồn được thực hiện đa luồng thông qua ThreadPool, gửi yêu cầu đồng thời tới tất cả các URL và chọn nguồn phản hồi hợp lệ đầu tiên, giảm độ trễ và tăng khả năng chịu lỗi. Mã độc cũng sử dụng phương thức HEAD trước và chuyển sang GET khi máy chủ không hỗ trợ, đồng thời giả mạo User-Agent và Referer để ngụy trang lưu lượng. Dữ liệu tải về ở dạng Base64 được giải mã thành tệp thực thi, ghi xuống %APPDATA%\Microsoft\Windows dưới tên giả mạo explorer.exe với thuộc tính Hidden, sau đó được thực thi ẩn với cơ chế thử lại tối đa 5 lần.
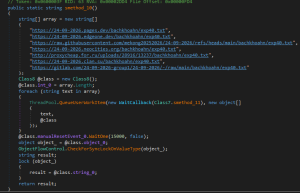
Quản lý danh sách tải mã độc stage-4
Cuối cùng thực hiện persistence, mã độc có chức năng ghi khóa Run trong registry HKCU\Software\Microsoft\Windows\CurrentVersion\Run với tên giá trị “Windows Explorer” trỏ tới payload nhằm duy trì sự tồn tại qua các lần khởi động lại.
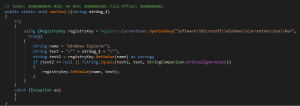
Persistence thông qua việc tạo Registry key Run
Phân tích Stage-4: Explorer.exe – Kiểm tra môi trường và Process Injection
Stage 4 là một file .Net PE32 có tên “explorer.exe”, được obfuscate bằng SmartAssembly và giả danh Windows Explorer. Nhiệm vụ chính của nó là giải mã payload cuối cùng và inject vào tiến trình hợp lệ.
Trước khi thực thi bất kỳ logic nào, mã độc kiểm tra tính toàn vẹn của chính nó thông qua StrongNameSignatureVerificationEx(). Nếu chữ ký không hợp lệ hoặc public key token không khớp giá trị gốc, mã độc vào luồng ngoại lệ và dừng ngay. Sau khi vượt qua kiểm tra, các tham số mã hóa được khởi tạo: AES key 32 bytes, IV 16 bytes, đường dẫn self-copy trong %AppData%, và lock object cho thread synchronization khi inject payload.
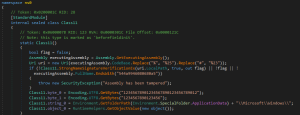
Mã độc kiểm tra tính toàn vẹn
Tiếp đến, mã độc triển khai bốn lớp phát hiện môi trường phân tích, hoạt động theo cơ chế OR, chỉ cần một lớp phát hiện thành công là chương trình dừng. Lớp đầu tiên resolve IsDebuggerPresent động qua GetProcAddress với tên hàm xây từ mảng ký tự để tránh string detection, phát hiện các user-mode debugger như OllyDbg hay dnSpy.
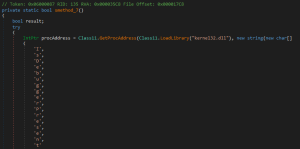
Chuỗi IsDebuggerPresent
Lớp thứ hai gọi NtQueryInformationProcess với ProcessDebugPort để phát hiện cả debugger kernel-level mà lớp trước bỏ sót. Lớp thứ ba kiểm tra Debugger.IsAttached, phát hiện khi Visual Studio hoặc dnSpy đang attach. Lớp cuối cùng là timing check: sleep ngẫu nhiên 3-7 giây rồi đo thời gian thực tế, nếu chưa tới 2 giây mã độc nhận diện sandbox đang fast-forward hàm Sleep, từ đó xác định đang chạy trong môi trường phân tích tự động.
Tiếp đến, mã độc tìm base address của ntdll.dll qua danh sách process modules, sau đó resolve địa chỉ hàm EtwEventWrite bằng GetProcAddress với tên hàm xây từ mảng ký tự.
Tiếp theo, nó thay đổi quyền truy cập vùng nhớ chứa hàm sang PAGE_EXECUTE_READWRITE và ghi byte 0xC3 vào byte đầu tiên. Từ thời điểm này, mọi lời gọi EtwEventWrite trả về ngay mà không ghi event nào, vô hiệu hóa hoàn toàn hệ thống ETW.
Mã độc mở kết nối tới http://www.gstatic[.]com/generate_204, endpoint Google luôn trả HTTP 204, nhẹ và hiếm khi bị firewall doanh nghiệp chặn. Nếu không có internet, toàn bộ quy trình dừng lại.
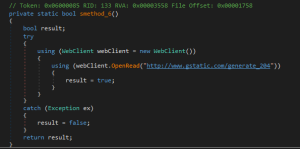
Mã độc thực hiện kết nối đến gstatic.com để kiểm tra kết nối Internet
Về khả năng Persistence, nếu mã độc không phải chạy từ vị trí ban đầu là %AppData%, nó sẽ tự sao chép bản thân tới %AppData%\Microsoft\Windows\ với tên file là explorer.exe (tên chứa ký tự Zero-Width Joiner để đánh lừa người dùng khi nhìn tên là explorer nhưng thực ra lại là một file khác). Sau đó mã độc thêm giá trị “Windows Explorer” vào registry key Run trỏ tới bản copy trong %AppData%.
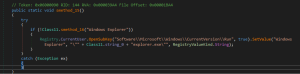
Ghi key Run khởi chạy cùng hệ thống
Trong mã nguồn của mã độc được nhúng một payload dưới dạng chuỗi Base64 và trải qua chuỗi giải mã lồng nhau Base64 decode cho ra ciphertext, tiếp tục giải mã AES-256-CBC (RijndaelManaged, padding PKCS7) với key 32 bytes và IV 16 bytes, sau đó XOR từng byte với key “MyXorKey123” theo modulo, cuối cùng giải nén GZIP để cho ra một file PE32.NET assembly là RAT payload hoàn chỉnh với khả năng keylog, chụp màn hình, webcam, quản lý file và kết nối tới C2.
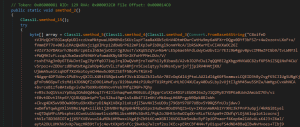
Payload Base64 RAT được nhúng trong source code
Payload sau khi được giải mã sẽ được inject vào RegAsm.exe bằng kỹ thuật Process Hollowing. RegAsm được chọn vì là binary hợp lệ có chữ ký của Microsoft trong .Net Framework giúp RAT hoạt động như một tiến trình đáng tin cậy.
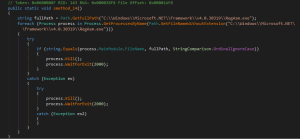
RegAsm được sử dụng để inject payload
Phân tích stage-5: “MergedApp.exe” – RAT
Sau khi được stage 4 giải mã và inject vào “RegAsm.exe” qua Process Hollowing, RAT thiết lập kết nối TCP thô tới C2 server, nhận lệnh điều khiển từ xa bao gồm chụp màn hình, tải và thực thi file tuỳ ý, tự cập nhật, nạp plugin mở rộng, và thu thập thông tin hệ thống. RAT sử dụng kiến trúc Dead Drop Resolver với 8 URL phân tán trên nhiều nền tảng để resolve địa chỉ C2 thực, giúp duy trì kết nối ổn định ngay cả khi C2 server thay đổi IP hoặc bị takedown. Sau đây là các chức năng chính của RAT.
Đầu tiên fingerprint & lấy thông tin nạn nhân. Sau khi kết nối C2 thành công RAT gửi gói thông tin nhận dạng bao gồm: tên máy tính, tên user đang đăng nhập, volume serial number ổ cứng hệ thống, phiên bản OS kèm Service Pack và kiến trúc (x86/x64), thời gian biên dịch file, tiêu đề cửa sổ đang active, kết quả kiểm tra webcam, và danh sách plugin đã cài trong registry. Tên nạn nhân mặc định là chuỗi base64 “SGFjS2Vk”, decode ra “HacKed”, ghép với volume serial tạo thành ID duy nhất cho mỗi máy bị nhiễm. RAT cũng phát hiện Windows 11 qua registry key CurrentBuild >= 22000 để điều chỉnh buffer size và timeout cho phù hợp.
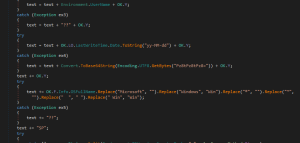
Lấy thông tin của máy tính nạn nhân
RAT không hardcode IP C2 trực tiếp mà sử dụng mảng 8 URL trên các nền tảng khác nhau tất cả trỏ về cùng đường dẫn /bachkhoahn/ads.txt. Nội dung file này chứa host, port dạng plaintext. Khi cần tìm C2, RAT shuffle danh sách URL ngẫu nhiên rồi gửi request song song qua ThreadPool, URL nào trả kết quả hợp lệ đầu tiên sẽ lấy kết quả đó, các request còn lại bị huỷ bỏ ngay. Trước khi chấp nhận endpoint mới, RAT xác minh C2 thực sự đang lắng nghe kết nối bằng TCP probe với timeout thích ứng. Endpoint tìm được được cache trong registry để lần kết nối sau không cần resolve lại. TLS certificate validation bị bypass hoàn toàn bằng callback luôn return true, cho phép hoạt động qua proxy MITM.
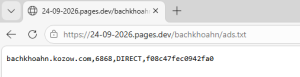
C2 của kẻ tấn công được lưu trong file “ads.txt”
Bộ xử lý lệnh hỗ trợ các nhóm chức năng sau:
RAT còn có cơ chế bảo Process, gọi NtSetInformationProcess với ProcessInformationClass = 29, đánh dấu process hiện tại là critical. Khi một process critical bị terminate (ví dụ user kill trong Task Manager), Windows sẽ trigger BSOD tạo ra tình huống: user không thể tắt malware mà không crash hệ thống. Flag này chỉ được gỡ khi RAT tự uninstall theo lệnh từ C2 (gọi NtSetInformationProcess với giá trị 0).
Chiến dịch sử dụng chuỗi tấn công multi-stage gồm 5 giai đoạn, bắt đầu từ một tập tin Excel macro-enabled giả mạo công cụ quản lý dữ liệu. Dựa trên các comment tiếng Việt trong mã nguồn, hạ tầng C2 sử dụng đường dẫn chứa chuỗi “bachkhoahn”.
Chuỗi lây nhiễm được thiết kế theo mô hình phân tầng rõ ràng:
Điểm nổi bật về mặt kỹ thuật của chiến dịch bao gồm:
MITRE ATT&CK
| Tactic | Technique ID | Tên kỹ thuật | Mô tả áp dụng |
| Resource Development | T1583.006 | Acquire Infrastructure: Web Services | Lạm dụng Cloudflare Pages, GitHub, GitLab, Neocities, Blogspot, clan.su, edgeone.dev làm nơi lưu trữ payload và file resolve C2 (ads.txt) |
| Initial Access | T1566.001 | Phishing: Spearphishing Attachment | Phân phối file Excel macro-enabled (TTS US NAMVU 2.xlsm) giả dạng công cụ quản lý dữ liệu. |
| Execution | T1204.002 | User Execution: Malicious File | Người dùng mở file Excel và cho phép chạy macro → kích hoạt Workbook_Open |
| T1059.005 | Command and Scripting Interpreter: Visual Basic | Macro VBA đọc payload Base64 từ ô Z34, giải mã, ghi svc_<random>.exe vào %TEMP%; wscript.exe + .vbs trung gian cho UAC bypass | |
| T1059.001 | Command and Scripting Interpreter: PowerShell | Stage-3 dùng PowerShell -ExecutionPolicy Bypass chạy Add-MpPreference -ExclusionPath và Get-MpPreference | |
| T1106 | Native API | Gọi NtSetInformationProcess (đánh dấu critical process → BSOD khi kill), NtQueryInformationProcess, GetProcAddress, StrongNameSignatureVerificationEx | |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys | Key Run trong HKCU\…\CurrentVersion\Run: “Windows Core Service” → coreinitx64.exe, “Windows Explorer” → explorer.exe |
| Privilege Escalation | T1548.002 | Abuse Elevation Control Mechanism: Bypass UAC | Stage-3: UAC bật → wscript.exe + .vbs trung gian; UAC tắt → version.exe với runas |
| Defense Impairment | T1685 | Disable or Modify Tools | Thêm ngoại lệ Windows Defender qua registry (HKLM\…\Exclusions\Paths) VÀ PowerShell Add-MpPreference; Patch ETW — ghi 0xC3 (RET) vào EtwEventWrite trong ntdll.dll, vô hiệu hóa hoàn toàn Event Tracing for Windows |
| Stealth | T1027.002 | Obfuscated Files or Information: Software Packing | Smart Assembly v8.4.0.6650 (Stage-2, Stage-4) và .NET Reactor (Stage-3); VBA project bảo vệ bằng mật khẩu |
| T1027.018 | Obfuscated Files or Information: Invisible Unicode | Chèn ký tự zero-width (Zero-Width Joiner) vào tên file payload (explorer.exe, svchost.exe…) để tránh signature detection, tên hiển thị giống tiến trình hệ thống nhưng thực tế khác biệt | |
| T1140 | Deobfuscate/Decode Files or Information | Chuỗi giải mã 4 lớp: Base64 → AES-256-CBC (PKCS7) → XOR (“MyXorKey123”) → GZIP; Stage-1 Base64 decode từ ô Z34 | |
| T1036.005 | Masquerading: Match Legitimate Resource Name or Location | Đặt tên file giả mạo tiến trình hệ thống (explorer.exe, svchost.exe, Cortana.exe, OneDrive.exe, msedge.exe); payload đặt trong %APPDATA%\Microsoft\Windows\ giả mạo đường dẫn hệ thống | |
| T1564.001 | Hide Artifacts: Hidden Files and Directories | Thuộc tính Hidden + System cho thư mục và file payload trong %APPDATA%\Microsoft\Windows\Templates\ | |
| T1622 | Debugger Evasion | 3 lớp anti-debugs: IsDebuggerPresent (resolve dynamic qua GetProcAddress), NtQueryInformationProcess (ProcessDebugPort), Debugger.IsAttached | |
| T1497.003 | Virtualization/Sandbox Evasion: Time Based Checks | Sleep 3-7s rồi đo thời gian thực – nếu <2s → sandbox fast-forward; Stage-1 chèn delay xen kẽ khi ghi payload | |
| T1055.012 | Process Injection: Process Hollowing | Inject RAT vào RegAsm.exe – binary .NET Framework hợp lệ có chữ ký Microsoft | |
| Discovery | T1082 | System Information Discovery | RAT thu thập: hostname, username, volume serial, OS version + SP + arch, CurrentBuild (≥22000 = Win11), webcam |
| T1016 | System Network Configuration Discovery | Kiểm tra Internet qua http://gstatic[.]com/generate_204 (HTTP 204) trước khi thực thi | |
| Collection | T1113 | Screen Capture | RAT chụp màn hình + vị trí con trỏ, resize, nén JPEG, MD5 mỗi frame |
| T1125 | Video Capture | RAT kiểm tra và truy cập webcam nạn nhân | |
| Command and Control | T1102.001 | Web Service: Dead Drop Resolver | URL trên nhiều nền tảng → /bachkhoahn/ads.txt chứa host:port C2 (bachkhoahn.kozow.com) |
| T1071.001 | Application Layer Protocol: Web Protocols | Giả mạo User-Agent + Referer; HTTPS download payload; bypass TLS cert validation | |
| T1095 | Non-Application Layer Protocol | RAT kết nối TCP thô (raw TCP) tới C2 server | |
| T1105 | Ingress Tool Transfer | Tải payload qua nhiều URL dự phòng: coreinitx64.exe (Stage-2), explorer.exe/exp40.txt (Stage-3), plugin + update (RAT) | |
| T1219 | Remote Access Tools | RAT (MergedApp.exe): điều khiển từ xa toàn diện — screen capture, file exec, self-update, plugin system, registry control, uninstall từ xa |
Indicator of Compromises (IoCs)
| SHA-256 | SHA-1 |
| e885fd62995b3302894a343cfc02d5a73af2b0426d02555b8bea9eada87d1cb3 | fd86b2b951fd51d6067674a5277c67b264a01a9f |
| e7071b4a526059a4c8898bf6c0a44dc7083662e9d888b9cec15af823d75fa269 | 48d3a407947c7d1a1f4efcc8a109fdf7e05a6ace |
| 4fe56faef5947023281e29c75913279efee324ff025a51fd222ce1b4e7fa5e74 | 359cab5d0748096b1a2a09118b08395825bfe9b8 |
| b73c4735556f8b43d6bed880a089a85823e27183792b19e08bd10f86eb9eb879 | ece4f1ffffc0b6239efa007f07b11368f1243948 |
| fbd4db896bb05fdd2e25a28e7c19885d4f559268f0fef0c944739c255c7455bb | 39b77786ee0c381f60502e2fe1f90992369c0566 |
| 94996736d6917702bae5aa7ce888ee896be94fa6e620c0b155e9f3c7bbe5a369 | 84ef04fab3713c847101ed3ec69aa4058f308e1c |
Network indicators
https://24-09-2026[.]pages[.]dev/bachkhoahn/ads[.]txt
https://24-09-2026[.]edgeone[.]dev/bachkhoahn/ads[.]txt
https://raw[.]githubusercontent[.]com/mekong20252026/24-09-2026/refs/heads/main/bachkhoahn/ads[.]txt
https://24-09-2026[.]neocities[.]org/bachkhoahn/ads[.]txt
https://bachkhoahn1111[.]blogspot[.]com/ads[.]txt
http://proxycheap[.]for[.]ru/uploads/28916/13237/bachkhoahn/ads[.]txt
https://24-09-2026[.]clan[.]su/bachkhoahn/ads[.]txt
https://gitlab[.]com/24-09-2026-group1/24-09-2026/-/raw/main/bachkhoahn/ads[.]txt
https://24-09-2026[.]pages[.]dev/bachkhoahn/core40[.]txt
https://24-09-2026[.]edgeone[.]dev/bachkhoahn/core40[.]txt
https://raw[.]githubusercontent[.]com/mekong20252026/24-09-2026/refs/heads/main/bachkhoahn/core40[.]txt
https://24-09-2026[.]neocities[.]org/bachkhoahn/core40[.]txt
http://proxycheap[.]for[.]ru/uploads/28916/13237/bachkhoahn/core40[.]txt
https://24-09-2026[.]clan[.]su/bachkhoahn/core40[.]txt
https://gitlab[.]com/24-09-2026-group1/24-09-2026/-/raw/main/bachkhoahn/core40[.]txt
https://24-09-2026[.]pages[.]dev/bachkhoahn/exp40[.]txt
https://24-09-2026[.]edgeone[.]dev/bachkhoahn/exp40[.]txt
https://raw[.]githubusercontent[.]com/mekong20252026/24-09-2026/refs/heads/main/bachkhoahn/exp40[.]txt
https://24-09-2026[.]neocities[.]org/bachkhoahn/exp40[.]txt
http://proxycheap[.]for[.]ru/uploads/28916/13237/bachkhoahn/exp40[.]txt
https://24-09-2026[.]clan[.]su/bachkhoahn/exp40[.]txt
https://gitlab[.]com/24-09-2026-group1/24-09-2026/-/raw/main/bachkhoahn/exp40[.]txt
bachkhoahn[.]kozow[.]com
NCS Threat Intelligence ghi nhận một chiến dịch phát tán mã độc GULOADER sử dụng tệp giả mạo thông báo hàng đến. Tên tệp và nội dung liên quan đến vận đơn (HBL) được dùng làm mồi nhử, hướng tới nạn nhân trong lĩnh vực logistics và xuất nhập khẩu . Véc tơ phát tán ban đầu chưa được xác định. Payload được phân phối qua dropper NSIS giả mạo (GULoader/CloudEyE), chứa shellcode được che giấu qua nhiều lớp; shellcode sau đó tải và tiêm Remcos RAT vào một tiến trình do mã độc tạo ra nhằm thiết lập kênh điều khiển từ xa (C2) và duy trì khả năng tồn tại trên máy nạn nhân.
Chuỗi tấn công
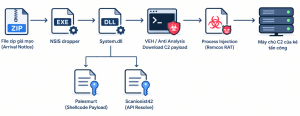
Chuỗi tấn công
Chiến dịch bắt đầu bằng một tệp ZIP giả mạo mang tên “ARRIVAL NOTICE- HBL JYSH26016524HAI E.T.A 18-SEPT-2026 SHA – DVN GLORY SHANGHAI V.2602S JJCSHHPB600087AI CAT LAI PORT.zip”. Véc tơ phát tán ban đầu chưa được xác định rõ (có thể qua email, tải trực tiếp, hoặc kênh khác), đóng vai trò mồi nhắm vào nạn nhân trong lĩnh vực logistics. Bên trong ZIP là một NSIS dropper giả mạo tên file hợp lệ, khi thực thi, dropper này lợi dụng module System.dll (NSIS System plugin) để gọi thẳng các API Windows cấp thấp mà không cần custom DLL độc hại, qua đó giải mã và nạp hai thành phần được mã hóa Palesmurt và Scanionist42.
Từ System.dll, luồng thực thi rẽ xuống đọc và giải mã cả hai tệp này để dựng lại đầy đủ chain gọi API (CreateFile → VirtualAlloc → ReadFile → CallWindowProcW…), sau đó hội tụ lại để chuyển giao thực thi cho shellcode. Shellcode sau khi chạy kích hoạt lớp Vectored Exception Handler (VEH) làm cơ chế anti-analysis/anti-debug, đồng thời dùng lớp này để tải tiếp payload giai đoạn sau từ hạ tầng C2. Payload tải về được tiêm vào một tiến trình hợp lệ được tạo bởi mã độc thông qua kỹ thuật process injection, kích hoạt Remcos RAT chạy ẩn trong tiến trình đó. Cuối cùng, Remcos RAT thiết lập kết nối ngược về máy chủ C2 của kẻ tấn công, cho phép điều khiển từ xa, thu thập dữ liệu và duy trì hiện diện lâu dài trên hệ thống bị lây nhiễm.
Thông tin mẫu mã độc
| Tên file | Loại file | MD5 |
| ARRIVAL NOTICE- HBL JYSH26016524HAI E.T.A 18-SEPT-2026 SHA – DVN GLORY SHANGHAI V.2602S JJCSHHPB600087AI CAT LAI PORT.exe | PE file | 76FDB97A38AF8A5912856196E5BAE1C9 |
Stage 1: Phân tích file GULOADER
Qua quá trình phân tích, NCS Threat Intelligence xác định file “ARRIVAL NOTICE- HBL JYSH26016524HAI E.T.A 18-SEPT-2026 SHA – DVN GLORY SHANGHAI V.2602S JJCSHHPB600087AI CAT LAI PORT.exe” là điểm khởi đầu của chuỗi tấn công. File mã độc được đóng gói bằng NSIS phiên bản 3.11.7461.309, là một công cụ phổ biến được lạm dụng để nhúng, mã hoá và giải nén các thành phần độc hại.
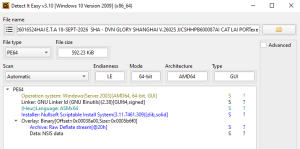
File mã độc được đóng gói bằng NSIS
Khi giải nén file, bên trong xuất hiện các thành phần sau:
Hai file mã độc chính “Palesmurt” và “Scansionist42”
Phân tích file script “setup.nsi” cho thấy script NSIS này đóng vai giao diện hợp lệ (“Ectal”) để đánh lừa nạn nhân, nhưng ẩn phía sau là cơ chế tự động giải nén và giải mã các thành phần độc hại ngay khi trình cài đặt hiển thị, không cần người dùng thao tác gì thêm. Cụ thể, script lặng lẽ trích xuất tệp shellcode chính (Palesmurt) cùng một tệp dữ liệu phụ chứa thông tin đã mã hóa (Scansionist42), giải mã nội dung đó để dựng lại các lệnh gọi hệ thống cần thiết, rồi dùng chính các lệnh đó để nạp và kích hoạt shellcode độc hại. Phần còn lại của script chủ yếu là các hành động vô nghĩa được chèn vào để gây nhiễu, khiến việc phân tích trở nên khó khăn hơn.
Hàm thực hiện hành vi độc hại của mã độc
Tiếp đến file System.dll bị lợi dụng có vai trò quan trọng trong việc triển khai shellcode trên hệ thống của nạn nhân.
Vùng nhớ được sử dụng để chứa shellcode
Vùng nhớ chứa shellcode được gán quyền Read/Write/Execute
Sau khi phân tích luồng shellcode, mã độc thực hiện tạo và ghi quyền RW cho một vùng nhớ khác để tiếp tục ghi shellcode vào vùng nhớ đó để thực hiện các hành vi độc hại.

Vùng nhớ chứa shellcode đã được giải mã
Dưới đây là sơ đồ luồng hoạt động của toàn bộ shellcode được tạo ra bởi mã độc
Luồng hoạt động của shellcode
Trong mẫu này, GULoader đăng ký một Vectored Exception Handler qua RtlAddVectoredExceptionHandler ngay từ giai đoạn shellcode, biến cơ chế xử lý exception hợp lệ của Windows thành công cụ để chiếm quyền điều khiển execution flow và chống phân tích.
Debug hit RtlAddVectoredExceptionHandler
Cụ thể, shellcode chủ động set Trap Flag (qua pushfq/popfq) để tự kích hoạt exception STATUS_SINGLESTEP, đồng thời handler cũng xử lý các exception STATUS_ACCESS_VIOLATION và STATUS_BREAKPOINT phát sinh trong lúc chạy. Khi bắt được exception, handler đọc ContextRecord để lấy giá trị EIP/RIP hiện tại, đọc thêm 1-byte tại offset kế tiếp, XOR byte đó với hằng số cố định, trong mẫu này là 0x1A rồi cộng kết quả vào EIP để tính ra địa chỉ lệnh tiếp theo cần nhảy tới, sau đó ghi ngược giá trị EIP đã sửa vào ContextRecord trước khi trả quyền điều khiển lại cho dispatcher qua NtContinue
Nói cách khác, luồng thực thi thật của shellcode không nằm tuyến tính trong code mà được “ghép” lại từng bước thông qua chuỗi exception có chủ đích, khiến việc phân tích tĩnh gần như vô nghĩa nếu không giải được logic XOR này.
Ngoài ra, handler còn có cơ chế phát hiện breakpoint do analyst đặt: khi xử lý INT3, nó quét thêm để phát hiện các byte 0xCC không thuộc luồng thực thi gốc (breakpoint do researcher chèn), nếu phát hiện, phép tính EIP sẽ bị sai lệch có chủ đích, khiến execution đi lệch hướng hoặc crash.
Dấu hiệu VEH của shellcode
Cơ chế phát hiện abnormal flow còn tinh vi hơn ở việc theo dõi thứ tự exception xảy ra: đoạn code ngay sau pushfd/popfd được thiết kế để throw STATUS_ACCESS_VIOLATION, nhưng trong luồng chạy bình thường (không debug) sẽ không bao giờ chạm tới đoạn đó, chỉ có STATUS_SINGLESTEP được raise. Nếu debugger step qua nhầm khối pushfd/popfd này, STATUS_SINGLESTEP sẽ bị debugger nuốt mất (do debugger tự quản lý single-step), dẫn tới trạng thái nested exception bất thường (access violation xảy ra ngay sau một single-step bị suppress) đây chính là dấu hiệu để handler nhận biết môi trường đang bị debug.
Stage 2: Dropper Remcos & Process Injection
Đoạn mã shellcode sau khi thực hiện các biện pháp bảo vệ thì đã drop payload từ máy chủ C2: “https://belitlle[.]biz/fNzuOdTCEWBdRfBQHNFEzZ185.bin”
Tải về payload từ server của kẻ tấn công
Mã độc thực hiện kill process, tạo một process mới của chính nó và giải mã payload download về. Đây là dấu hiệu rất rõ ràng cho kỹ thuật Process Injection thực hiện các hành vi độc hại của payload tải về.
Cây tiến trình thể hiện kỹ thuật Process Injection của mã độc
Ngoài ra mã độc thực hiện persistence trên máy nạn nhân bằng cách ghi key khởi động cùng máy tính với tên là “Kamgarnerne”.

Khả năng persistence của mã độc
Mẫu mã độc tải xuống là Remcos RAT có chức năng cho phép kẻ tấn công điều khiển toàn quyền hệ thống thông qua kênh C2, bao gồm keylogging, chụp màn hình và webcam, ghi âm microphone, đánh cắp clipboard, thu thập thông tin đăng nhập lưu trong browser và ứng dụng, quản lý file, thực thi lệnh shell, cũng như tự cập nhật hoặc tải thêm module/payload bổ sung.
Thông tin thu thập được của mẫu mã độc được lưu trong thư mục “C:\ProgramData\remcos”
Một số thông tin Remcos thu thập được trên máy nạn nhân
Sau khi thu thập dữ liệu, thực hiện kết nối mạng liên tục để gửi dữ liệu về máy chủ C2 của kẻ tấn công: 131[.]226[.]2[.]95
Gửi dữ liệu về máy chủ C2 của kẻ tấn công
Chiến dịch kết hợp tệp mồi giả mạo thông báo hàng đến tại cảng Cát Lái với một dropper NSIS bị chỉnh sửa sâu. Dropper lưu logic loader trong các tệp dữ liệu riêng và sử dụng Vectored Exception Handler để gây khó khăn cho quá trình gỡ lỗi, khiến phân tích tĩnh không đủ để tái dựng đầy đủ luồng thực thi. Sau khi vượt qua các lớp bảo vệ, mã độc tải Remcos RAT, thực thi payload trong một tiến trình do nó tạo ra, duy trì khả năng tồn tại qua khóa Registry Run và liên lạc với hạ tầng C2 có sử dụng dynamic DNS.
MITRE ATT&CK
| Tactic | Technique ID | Tên kỹ thuật | Mô tả áp dụng |
| Initial Access | T1566 | Phishing | Email/tệp mồi “ARRIVAL NOTICE” giả mạo thông báo hàng đến |
| Execution | T1204.002 | User Execution: Malicious File | Nạn nhân tự chạy file .exe trong ZIP |
| Stealth
|
T1027 | Obfuscated Files or Information | Junk code, XOR-encrypted Scansionist42, custom NSIS magic |
| T1140 | Deobfuscate/Decode Files or Information | Giải mã XOR 0xF84CD6B1 dựng lại API call chain | |
| T1622 | Debugger Evasion | VEH kiểm tra breakpoint, timing check, PssNtWalkSnapshot | |
| T1497 | Virtualization/Sandbox Evasion | GetTickCount timing check, CheckRemoteDebuggerPresent | |
| Privilege Escalation | T1055 | Process Injection | Tiêm Remcos RAT vào tiến trình tự tạo (process hollowing) |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys | Key “Kamgarnerne” trong Run key |
| Command and Control | T1105 | Ingress Tool Transfer | Tải payload .bin từ belitlle[.]biz |
| Resource Development | T1583.001 | Acquire Infrastructure: Domains | Sử dụng dynamic DNS (nelol2026.duckdns[.]org) cho C2 |
| Collection | T1056.001 | Input Capture: Keylogging | Offline keylogger của Remcos |
| T1113 | Screen Capture | Chức năng chụp màn hình/webcam của Remcos | |
| T1123 | Audio Capture | Chức năng ghi âm microphone của Remcos | |
| T1115 | Clipboard Data | Chức năng đánh cắp clipboard của Remcos | |
| Credential Access | T1555 | Credentials from Password Stores | Thu thập thông tin đăng nhập lưu trong browser/ứng dụng |
Indicator of Compromises (IoCs)
| SHA-256 | SHA-1 |
| f3f6e9634b9f12e548f4489406747c5a9cb66788c757a04ac0aa76939ce005cd | 6f6ee5cd35ccc37942f1808168ff03931fde9a96 |
| 74EBE9AB45EC3D78390D56649D4FD0020D5532764A4AF822894A12411B27F302 | 21B8E97A7CACB6B5BDE14F9CB5A1182F4ECF142A |
| E50D6A38B53C5B8301297BD2EE26EC60D7A3F8DBFEA5111C75B9358FB18F59D3 | 68A98AC84C95AEEF11D4AC569F522777761501F4 |
| A694991DDBF64ABB94BC6298B78584F79A8F49531D1A495C8DFF8163F4F7470E | 48BFCAA35EFE252EC603EE409F8F860C2987FFD7 |
Network Indicators
152[.]32[.]247[.]23
131[.]226[.]2[.]95
nelol2026[.]duckdns[.]org
belitlle[.]biz
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về mã độc KGB RAT, một Remote Access Trojan phát triển trên nền tảng NjRAT, được rao bán theo mô hình Malware-as-a-Service dưới vỏ bọc công cụ quản trị từ xa hợp pháp. Mã độc nhắm vào hệ điều hành Windows, có khả năng điều khiển từ xa qua HVNC, ghi nhận thao tác bàn phím, đánh cắp thông tin xác thực và thay thế địa chỉ ví tiền điện tử, đồng thời duy trì sự hiện diện qua scheduled task giả mạo ChromeUpdate và liên lạc với C2 thông qua TCP socket kết hợp Telegram Bot API.
Nguồn gốc của mã độc KGB RAT
KGB RAT là một Remote Access Trojan nhắm vào Windows, xuất hiện trong báo cáo công khai từ tháng 9/2025 và được quảng bá trên các diễn đàn hacking từ cuối năm 2025, dù hạ tầng phiên bản 0.1 đã được ghi nhận từ tháng 1/2022. Công cụ được bán theo mô hình MaaS qua website và các nhóm Telegram, với giá từ $150/tháng đến $800/năm, cộng thêm add-on “Network Spreading” $500, và được ngụy trang như một phần mềm quản trị hệ thống hợp pháp với fake review, video hướng dẫn và các điều khoản miễn trừ trách nhiệm.
Bài đăng quảng cáo KGB RAT
Các tính năng được quảng cáo gồm remote desktop, HVNC, webcam/mic, keylogging, password recovery, UAC bypass, persistence, payload builder (EXE, BAT, HTA, REG), FUD crypter cập nhật hằng ngày, Unique Stub Generator, LAN spreading, Crypto Clipper và thông báo qua Telegram, bên cạnh module ransomware và các “fun settings” như screamer hay BSOD cưỡng bức. Sự kết hợp giữa tính năng tống tiền và gây rối loạn tâm lý cho thấy tệp operator trải rộng từ nhóm tội phạm vì tài chính đến các đối tượng có động cơ phá hoại hoặc đe dọa nạn nhân.
Một số tính năng được quảng cáo về KGB RAT
Ở mức tổng quan, mã độc hoạt động như một “client” thực hiện các việc sau:
Một dấu hiệu đáng chú ý trong mã là chuỗi tương tự “KGB RAT – Client Online Now”, cho thấy rõ tác giả đã gắn thương hiệu RAT này. Phần lớn các mẫu được Group-IB phát hiện là file PE x86 viết bằng .NET, được biên dịch với Microsoft Linker (phiên bản 11.0), ngôn ngữ chính là VB.NET.
Kết quả phân tích tĩnh bằng Detect It Easy nhận diện ngay mẫu là NjRAT (0.7D Lime Edition, đã obfuscate), một loại RAT nổi tiếng được nhiều nhóm tấn công với trình độ khác nhau sử dụng. Điều này cho thấy KGB RAT kế thừa nhiều khả năng của NjRAT, do đó signature của NjRAT cũng khớp với họ KGB RAT.
Mẫu mã độc KGB RAT được xác định chia làm 3 nhóm:
KGB RAT sở hữu nhiều khả năng giám sát và điều khiển máy nạn nhân. Mã độc ghi nhận thao tác bàn phím (keylogging) bằng application hook và polling, chụp màn hình qua WinAPI, giám sát và đọc nội dung clipboard, đồng thời nén/lưu trữ dữ liệu thu thập được trước khi exfiltration. Mã độc thu thập thông tin hệ thống qua WMI như hostname, user, phiên bản OS, ngôn ngữ hệ thống và vị trí địa lý, liệt kê process, phần mềm đã cài đặt và sản phẩm AV, cũng như truy vấn registry. Về né tránh phát hiện, mã độc kiểm tra môi trường VM (VMware, VirtualBox), công cụ phân tích và anti-decompiler, thực hiện deobfuscation tại runtime, reflective code loading, chỉnh sửa registry, sử dụng cửa sổ ẩn và tự xóa bằng COMSPEC. Để duy trì sự hiện diện, mã độc sử dụng Registry Run keys, Startup folder, scheduled task giả mạo “ChromeUpdate” và chiếm quyền default file association, đồng thời thao túng access token để lấy các đặc quyền debug và load-driver. Mã độc thực thi thông qua WMI, tạo process và thread, hoạt động như TCP client kết hợp C2 qua socket trực tiếp với Telegram và ip-api qua HTTP, có khả năng gửi/nhận dữ liệu, bao gồm truyền file từ server về máy nạn nhân. Ngoài ra, mã độc sử dụng nén GZip, mã hóa/giải mã Base64, băm MD5, thay thế địa chỉ ví tiền điện tử trong clipboard (CryptoClipper), tạo mutex, tạo/tạm dừng/kết thúc process và thread, ẩn taskbar, tắt nguồn màn hình, đọc dữ liệu raw disk và thao tác unmanaged memory.
Tổng quan về cây tiến trình của KGB RAT
Mẫu gốc (559df774…a36.exe) chỉ có 16 sự kiện vì chỉ có nhiệm vụ tự cài đặt và chạy lại, sau đó tạo svchost.exe, bản sao được đổi tên và lưu trong AppData\Local\Temp, đóng vai trò process độc hại chính trong suốt quá trình thực thi. Từ svchost.exe phát sinh hai nhánh:
Cây tiến trình của KGB RAT
Persistence thông qua Scheduled Task
Mã độc duy trì sự hiện diện bằng scheduled task giả mạo tiến trình cập nhật Chrome với tên ChromeUpdate, trigger ONLOGON để tự thực thi mỗi khi người dùng đăng nhập, cùng các tham số /rl HIGHEST và /f để chạy với đặc quyền cao nhất và bỏ qua xác nhận. File được duy trì là svchost.exe nằm trong %TEMP%, khớp hoàn toàn với các giá trị Scheduled_Task_Name, Initial_Execution_Directory và Persistence_Program_Name trích xuất từ cấu hình ở bước phân tích tĩnh.
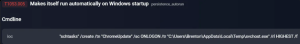
Dòng lệnh của cơ chế persistence tại runtime
Do thám hệ thống qua WMI
Ở giai đoạn đầu của chuỗi lây nhiễm, mã độc thực hiện một loạt truy vấn WMI để do thám hệ thống. Các truy vấn được gọi trực tiếp từ bên trong process của mã độc thông qua System.Management COM interface nên không sinh ra command line hay child process, khiến các phương pháp phát hiện chỉ dựa vào việc giám sát tạo process không nhận diện được.
Cụ thể, truy vấn AntiVirusProduct liệt kê các giải pháp AV/EDR đã cài đặt, Win32_OperatingSystem thu thập phiên bản OS, build number, locale và thư mục hệ thống để lập hồ sơ nạn nhân, Win32_BaseBoard lấy thông tin bo mạch chủ nhằm phát hiện môi trường VM/sandbox, và Win32_Process liệt kê các process đang chạy để phát hiện công cụ phân tích hoặc tìm process phù hợp để injection, khớp với giá trị Injection_Process: svchost.exe trong cấu hình.
Các truy vấn WMI được ghi nhận tại runtime
Khởi chạy tiến trình PowerShell đáng ngờ
Mã độc sinh một process PowerShell đáng ngờ, sử dụng Shell.Application COM object để liệt kê tất cả cửa sổ Explorer đang mở và gọi Refresh() trên từng cửa sổ, nhằm buộc Explorer tải lại giao diện sau khi mã độc thay đổi filesystem hoặc registry, chẳng hạn khi thả file vào vị trí khởi động hoặc thay đổi thiết lập hiển thị thư mục. Cách này giúp các thay đổi có hiệu lực ngay mà không cần khởi động lại, đồng thời có thể che giấu các file mới thả nếu đã đặt thuộc tính ẩn, khớp với việc chỉnh sửa registry ShowSuperHidden đã xác định ở bước phân tích tĩnh. Bên cạnh đó, nền tảng phân tích ghi nhận bước tự cài đặt, trong đó mẫu gốc tạo process mới và tự sao chép sang thư mục Temp dưới tên svchost.exe, là biểu hiện tại runtime của flag Install_Delete_Run: true, vốn yêu cầu mã độc sao chép bản thân đến vị trí duy trì, chạy lại dưới tên giả mạo rồi xóa file gốc.
Tạo tiến trình PowerShell đáng ngờ
Che giấu file thông qua chỉnh sửa Registry
Mã độc chỉnh sửa Windows Registry để đặt ShowSuperHidden bằng 0, tắt việc hiển thị các file hệ thống được bảo vệ và các mục super-hidden trong Windows Explorer. Thao tác này được thực hiện thông qua process reg.exe được sinh ra, thay vì gọi trực tiếp registry API, nhằm lẫn vào các hoạt động quản trị hợp pháp. Khóa registry được ghi dưới SID của người dùng đang hoạt động (S-1-5-21-…1002), cho thấy thay đổi chỉ áp dụng cho profile của người dùng hiện tại, phù hợp với việc mã độc chạy ở user context thay vì quyền hệ thống.
Hành vi can thiệp Windows Registry được ghi nhận
Vô hiệu hóa cảnh báo bảo mật thông qua chỉnh sửa Registry
Process svchost.exe (PID 3680), bản sao duy trì đã được cài đặt chứ không phải dropper gốc, thực hiện thêm một thao tác chỉnh sửa registry nhắm vào cơ chế kiểm tra security zone của Windows, đặt SEE_MASK_NOZONECHECKS bằng 1 để bỏ qua các kiểm tra zone của Attachment Execution Service (AES) khi thực thi file. Việc thao tác này nằm ở giai đoạn hậu cài đặt cho thấy mã độc có thể đang chuẩn bị tải và thực thi các payload bổ sung mà không hiển thị cảnh báo bảo mật cho nạn nhân.
Hành vi vô hiệu hóa cảnh báo bảo mật
Kỹ thuật Anti-Sandbox
Process svchost.exe (PID 3680) thể hiện hai hành vi sleep, đều phù hợp với kỹ thuật né tránh sandbox có chủ đích.
Thứ nhất, một lệnh sleep 600 giây trên thread 3760 nhằm vượt quá khung thời gian giới hạn của các sandbox tự động (thường 60 đến 300 giây), khiến payload không kịp thực thi trong cửa sổ giám sát. Đáng chú ý là cấu hình của mẫu ghi Sleep_Time: false, cho thấy độ trễ này có thể được hardcode trong logic thực thi độc lập với tùy chọn của builder, hoặc trường cấu hình đó điều khiển một cơ chế sleep khác.
Thứ hai, lệnh sleep 4 giây được gọi 4.412 lần trên thread 4020 không phải là độ trễ một lần mà là một polling loop, phù hợp với vòng lặp beacon C2, trong đó RAT định kỳ kết nối tới C2, chờ lệnh, thực thi rồi sleep trước chu kỳ tiếp theo. Với 4 giây mỗi vòng, thread này tương ứng khoảng 4,9 giờ beacon trong cửa sổ phân tích.
Các kỹ thuật né tránh sandbox có chủ đích
Keylogging
Hoạt động keylogging được chặn bắt ở mức API call, ghi nhận các lần gọi GetAsyncKeyState xuất phát từ process svchost.exe (PID 3680) trên thread 4020, cũng là thread chứa vòng lặp hoạt động chính.
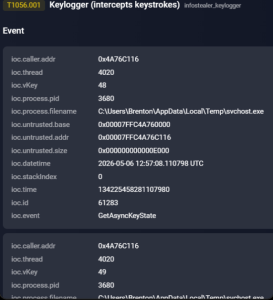
Hoạt động keylogging được ghi nhận ở mức API call
Các lời gọi này đến từ vùng nhớ untrusted (0x00007FFC4A760000), tức mã thực thi không nằm trong module hợp lệ đã được ký, phù hợp với code được inject hoặc cấp phát động trong process, khớp với khả năng process injection đã xác định ở bước phân tích tĩnh. Mã độc duyệt tuần tự các virtual key code (bắt đầu từ vKey 48, 49) và gọi GetAsyncKeyState trên từng phím để kiểm tra trạng thái nhấn, theo cơ chế polling thay vì cài system-wide hook bằng SetWindowsHookEx, nên kín đáo hơn vì không đăng ký hook mà các sản phẩm bảo mật thường giám sát. Dấu thời gian của các sự kiện (2026-05-06 12:57:08 UTC) cho thấy keylogging chạy đồng thời với vòng lặp giao tiếp C2 trên cùng một thread, và cấu hình KeyLogging_Disabled: false phản ánh đúng hành vi tại runtime.
Beacon C2 kèm thông tin định danh hệ thống
Beacon đầu tiên gửi tới C2 được chặn bắt ở dạng plaintext. Khi tách bằng delimiter |Ghost| trong cấu hình, beacon gồm các trường: header/build identifier, victim tag dạng Base64 (VmljdGlt, giải mã ra Victim), hostname, username, ngày, phiên bản OS (Win 10 Enterprise NSP0 x86), trạng thái administrator (No) và sản phẩm AV đã cài đặt (Windows Defender). Toàn bộ thông tin này khớp với dữ liệu thu thập từ các truy vấn WMI trước đó (Win32_OperatingSystem, AntiVirusProduct) và được gửi tới operator trong một thông điệp duy nhất. Trạng thái administrator No cho thấy mã độc chạy không có đặc quyền nâng cao trên máy nạn nhân này, phù hợp với cấu hình Elevate_and_Bypass_UAC: false.
Beacon đầu tiên được gửi tới C2
Đánh cắp thông tin xác thực từ Windows Credential Manager
Mã độc chủ động liệt kê và truy cập Windows Credential Manager vault, nơi lưu trữ thông tin xác thực đã mã hóa cho website, tài nguyên mạng và ứng dụng Windows. Nền tảng phân tích ghi nhận mẫu truy cập có hệ thống ở mức filesystem: trước hết liệt kê thư mục Vault gốc, sau đó đi vào vault có GUID 4BF4C442-9B8A-41A0-B380-DD4A704DDB28 và truy cập file Policy.vpol, file chứa chính sách mã hóa và thông tin khóa cần thiết để giải mã các credential đã lưu, rồi tiếp tục tới thư mục UserProfileRoaming và đọc file Latest.dat, nơi chứa các credential entry được đồng bộ giữa các phiên.
Mã độc được ghi nhận truy cập Windows Credential Manager vault
Telegram Bot API là kênh C2 và exfiltration
Mã độc có kết nối ra api[.]telegram[.]org, xác nhận việc sử dụng Telegram Bot API làm kênh phụ, khớp với các giá trị Telegram_Bot_Token, Telegram_Chat_ID trích xuất từ cấu hình và flag Send_Victim_IP_to_Telegram: true xuất hiện trên nhiều mẫu. Trong KGB RAT, kênh này chỉ có vai trò giới hạn là gửi thông báo tức thời cho operator khi lây nhiễm thành công, kèm địa chỉ public IP và dữ liệu geolocation lấy từ ip-api[.]com ở bước trước. Kiến trúc kết hợp C2 server riêng để thực thi lệnh với Telegram để thông báo nạn nhân giúp tách biệt điều khiển và cảnh báo, làm hạ tầng linh hoạt hơn và khó bị vô hiệu hóa hoàn toàn chỉ bằng việc chặn một endpoint.
Kiểm tra môi trường và đặc quyền
Về đặc quyền, mã độc gọi AdjustTokenPrivileges và mở access token của cả thread lẫn process, là các bước liệt kê đặc quyền và có thể dùng để leo thang trong ngữ cảnh thực thi hiện tại. Về né tránh sandbox, bên cạnh kỹ thuật sleep, mã độc còn thực hiện ba kiểm tra: liệt kê địa chỉ network interface card (NIC), truy vấn máy in đã cài đặt và đọc thông tin thiết bị USB từ registry. Đây đều là các heuristic phát hiện VM/sandbox quen thuộc, vì sandbox thường có cấu hình NIC chung chung hoặc không có, không cài máy in và không có lịch sử USB. Ngoài ra, mã độc giám sát click chuột bằng GetAsyncKeyState để kiểm tra hoạt động của người dùng thật, do sandbox tự động thường không sinh ra thao tác chuột, và tận dụng chính API đang dùng cho keylogging nên không tốn thêm chi phí.
Chuẩn bị cho process hollowing, tạo process ở trạng thái suspended
Dropper gốc (PID 3648) tạo process kế nhiệm svchost.exe (PID 3680) ở trạng thái suspended, với giá trị dwCreationFlags ghi nhận là 0x04080414.
Tạo process ở trạng thái suspended.
Việc tạo process ở trạng thái này là tiền đề của process hollowing và các kỹ thuật injection khác, vì process đã được khởi tạo nhưng chưa thực thi, cho phép process cha thao tác bộ nhớ trước khi cho chạy tiếp. Sau đó, mã độc sao chép bản thân đến vị trí duy trì, khớp với flag Install_Delete_Run: true trong cấu hình và chuỗi tạo process trong process tree, qua đó xác nhận mối liên hệ giữa việc thực thi dropper và việc cài đặt bản sao duy trì.
Tùy chọn C2 động thông qua Pastebin
Nếu một flag như PasteE được bật, mã độc có thể tải một chuỗi (thông qua WebClient().DownloadString) từ URL của dịch vụ paste và giải mã bằng phép thay thế ký tự (một lớp obfuscation đơn giản). Cơ chế này có thể được dùng để cập nhật địa chỉ/cổng C2 mà không cần build lại mã độc.
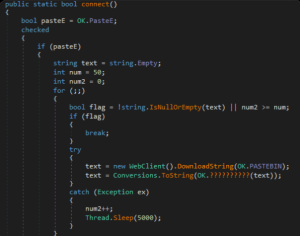
Dynamic C2 thông qua Pastebin
Screen Capture
Mã độc hỗ trợ lệnh “CAP” để chụp màn hình bằng CopyFromScreen, vẽ thêm con trỏ chuột, thay đổi kích thước theo yêu cầu rồi gửi về dưới dạng JPEG, đồng thời so sánh MD5 của ảnh chụp gần nhất để tránh gửi trùng lặp.
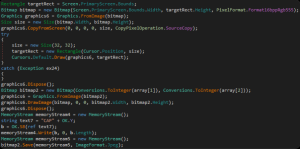
Đoạn mã minh họa khả năng chụp màn hình
Uninstall / self-delete
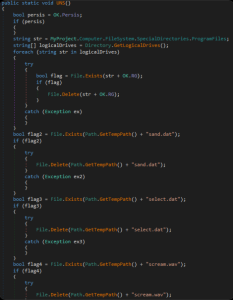
Đoạn mã minh hoạ khả năng gỡ bỏ
Routine gỡ cài đặt (dạng UNS()) thường xóa các artifact tạm như sand.dat, select.dat và scream.wav, gỡ scheduled task ChromeUpdate, xóa các giá trị persistence trong Run key (bao gồm giá trị Loader trong Policies\Explorer\Run) cùng các registry key dùng cho kỹ thuật UAC bypass, xóa các config key của chính nó (ví dụ dưới HKCU\Software\<RG>), sau đó kích hoạt tự xóa trễ thông qua cmd.exe theo mẫu phổ biến là ping/sleep rồi del.
Khả năng né tránh (anti-analysis)
Một số mẫu KGB RAT tích hợp nhiều cơ chế anti-analysis. Mã độc truy vấn thông tin bo mạch chủ và dừng thực thi nếu khớp các chuỗi như Test, Sandbox, Debug, Virtual Machine/VM hay Hyper. Class MyAntiProcess kiểm tra các process đang chạy và dừng thực thi khi thấy công cụ phân tích như Process Explorer, Process Hacker, Wireshark, ApateDNS, dnSpy, ILSpy, Sandboxie hay dịch vụ guest của VMware/VirtualBox (VGAuthService, VBoxService). Mã độc dùng marker file obito.txt trong thư mục tạm để chỉ hiển thị thông báo lỗi giả ở lần chạy đầu tiên, vừa phát hiện chạy lại vừa đánh lừa người dùng rằng chương trình bị lỗi.
Đoạn mã minh họa việc mã độc kiểm tra các chuỗi nhất định
Khi flag ANYRUN bật, mã độc thực hiện fileless UAC bypass bằng cách hijack khóa HKCU\Software\Classes\ms-settings\shell\open\command để ComputerDefaults.exe chạy payload với quyền cao mà không hiện UAC prompt. Mã độc tự đặt mình thành critical process bằng ProcessBreakOnTermination nên việc kết thúc process sẽ gây BSOD, đồng thời tạo file .url trong Startup folder với icon SHELL32.dll để giả dạng thư mục và tự di chuyển về thư mục dự định nếu đang chạy ở nơi khác. Ngoài ra, class BotKiller loại bỏ mã độc cạnh tranh: kết thúc các script engine như cmd và wscript, kill mọi thread của process đối thủ, hijack ACL, ghi đè rồi chuyển file sang Temp, và xóa các mục Run/RunOnce cùng Startup folder. Hàm IsFileMalicious quyết định tiêu diệt khi đường dẫn không nằm trong whitelist (Google.com, Microsoft.com) và hoặc chứa chuỗi blacklist, hoặc là file unsigned mang thuộc tính Hidden/System nằm trong thư mục người dùng như USERPROFILE hay AppData.
Tổng kết
KGB RAT cho thấy các mã độc đã tồn tại lâu vẫn duy trì được tính hiệu quả trong thực tế nhờ cách đóng gói dễ tiếp cận và việc liên tục được bảo trì. Nền tảng NjRAT công khai, builder có thể cấu hình, tài liệu hướng dẫn và các bản cập nhật crypter được quảng cáo cho phép operator triển khai và chỉnh sửa công cụ mà không cần tự phát triển hay hiểu đầy đủ các khả năng bên dưới. Cụm mẫu được phân tích cho thấy kết quả thực tế: nhiều operator dùng chung một builder, trong đó ít nhất một operator bật chức năng CryptoClipper để trục lợi tài chính.
Mô hình phân phối này cũng ảnh hưởng đến cách điều tra mối đe dọa. Mã nguồn và hạ tầng dùng chung có thể liên kết các mẫu với nhau nhưng không đủ để khẳng định chúng thuộc cùng một operator. Việc so sánh cấu hình, các module được bật và hành vi tại runtime cung cấp thêm bối cảnh cần thiết để hiểu sự khác biệt giữa từng lần triển khai. Trong cuộc điều tra này, phân tích hành vi của MDP hỗ trợ công việc đó bằng cách làm lộ các chi tiết thực thi bị che giấu bởi obfuscation và dựng lại các process liên quan.
Mối lo ngại rộng hơn là sự sẵn có của một công cụ tấn công được bảo trì, chuyển phần lớn gánh nặng phát triển từ operator sang nhà cung cấp. Mỗi khách hàng có thể đưa các khả năng quen thuộc vào sử dụng nhắm tới một nhóm nạn nhân khác nhau, qua đó mở rộng phạm vi tác động của một họ mã độc vốn không có gì nổi bật. Với bên phòng thủ, điều này khiến hành vi và bối cảnh triển khai của mã độc phổ biến cũng quan trọng không kém thiết kế kỹ thuật của nó. Một công cụ không cần kỹ thuật mới vẫn có thể gây ra một vụ xâm nhập mới.
MITRE ATT&CK
| Tactic | ID | Tên kỹ thuật | Mô tả |
| Execution | T1059.001 | Command and Scripting Interpreter: PowerShell | Chạy lệnh PowerShell dùng Shell.Application để refresh Explorer sau khi chỉnh sửa registry |
| T1047 | Windows Management Instrumentation | Truy vấn WMI ngay trong process của mã độc (AntiVirusProduct, Win32_OperatingSystem, Win32_BaseBoard, Win32_Process) | |
| T1053.005 | Scheduled Task/Job: Scheduled Task | Tạo scheduled task | |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | Duy trì qua Policies\Explorer\Run và Startup folder |
| T1546.001 | Event Triggered Execution: Change Default File Association | Chiếm quyền default file association | |
| T1053.005 | Scheduled Task/Job: Scheduled Task | Task ChromeUpdate với trigger ONLOGON để tự chạy mỗi khi người dùng đăng nhập | |
| Privilege Escalation | T1134 | Access Token Manipulation | Gọi AdjustTokenPrivileges, mở access token của process/thread, lấy đặc quyền debug và load-driver |
| T1053.005 | Scheduled Task/Job: Scheduled Task | Task chạy với /rl HIGHEST để dùng mức đặc quyền cao nhất có thể | |
| Defense Evasion | T1134 | Access Token Manipulation | Thao túng token và đặc quyền trong ngữ cảnh thực thi hiện tại |
| T1036 | Masquerading | Giả mạo tên svchost.exe, task ChromeUpdate và file .url mang icon thư mục | |
| T1027 | Obfuscated Files or Information | Mẫu bị obfuscate, kèm crypter FUD được cập nhật hằng ngày | |
| T1027.002 | Obfuscated Files or Information: Software Packing | Dropper/loader mã hóa, dựng lại payload cuối tại runtime | |
| T1140 | Deobfuscate/Decode Files or Information | Deobfuscation tại runtime, giải mã chuỗi tải từ Pastebin bằng phép thay thế ký tự | |
| T1620 | Reflective Code Loading | Nạp code theo kiểu reflective | |
| T1112 | Modify Registry | Đặt ShowSuperHidden=0, SEE_MASK_NOZONECHECKS=1, hijack khóa ms-settings | |
| T1562 | Impair Defenses | Khả năng vô hiệu hóa Windows Defender/AV, kill process như taskmgr theo cấu hình | |
| T1070 | Indicator Removal | Xóa artifact và dấu vết sau khi chạy (routine gỡ cài đặt, tự xóa) | |
| T1070.004 | Indicator Removal: File Deletion | Tự xóa trễ qua cmd.exe, xóa sand.dat, select.dat, scream.wav | |
| T1222 | File and Directory Permissions Modification | Hijack ACL của file đối thủ trong BotKiller | |
| T1564 | Hide Artifacts | Che giấu artifact trên hệ thống nạn nhân | |
| T1564.001 | Hide Artifacts: Hidden Files and Directories | Đặt thuộc tính ẩn cho file trong Startup folder | |
| T1564.003 | Hide Artifacts: Hidden Window | Chạy bằng cửa sổ ẩn | |
| T1497 | Virtualization/Sandbox Evasion | Phát hiện môi trường ảo hóa/sandbox | |
| T1497.001 | Virtualization/Sandbox Evasion: System Checks | Kiểm tra bo mạch chủ, NIC, máy in, USB và process công cụ phân tích/VM | |
| T1497.002 | Virtualization/Sandbox Evasion: User Activity Based Checks | Theo dõi click chuột bằng GetAsyncKeyState để phát hiện người dùng thật | |
| T1497.003 | Virtualization/Sandbox Evasion: Time Based Evasion | Sleep 600 giây để vượt khung thời gian của sandbox | |
| Credential Access | T1056.001 | Input Capture: Keylogging | Keylogger dạng polling GetAsyncKeyState |
| T1555.004 | Credentials from Password Stores: Windows Credential Manager | Truy cập vault (Policy.vpol, Latest.dat) | |
| Discovery | T1082 | System Information Discovery | Thu thập phiên bản OS, build, locale qua Win32_OperatingSystem |
| T1033 | System Owner/User Discovery | Thu thập hostname và username để gửi trong beacon | |
| T1057 | Process Discovery | Liệt kê process qua Win32_Process để tìm công cụ phân tích và đối thủ | |
| T1016 | System Network Configuration Discovery | Liệt kê địa chỉ NIC | |
| T1087 | Account Discovery | Thu thập thông tin tài khoản | |
| T1010 | Application Window Discovery | Thu thập thông tin cửa sổ ứng dụng | |
| T1083 | File and Directory Discovery | Liệt kê file và thư mục | |
| T1012 | Query Registry | Truy vấn registry, gồm thông tin thiết bị USB | |
| T1518 | Software Discovery | Liệt kê phần mềm đã cài đặt | |
| T1518.001 | Software Discovery: Security Software Discovery | Liệt kê AV/EDR qua AntiVirusProduct | |
| T1614 | System Location Discovery | Lấy vị trí địa lý nạn nhân qua ip-api[.]com | |
| T1614.001 | System Location Discovery: System Language Discovery | Thu thập ngôn ngữ hệ thống | |
| T1497 | Virtualization/Sandbox Evasion | Dùng thông tin khám phá để phát hiện VM/sandbox | |
| T1497.001 | Virtualization/Sandbox Evasion: System Checks | Đối chiếu thông tin bo mạch và process với danh sách chuỗi/công cụ định sẵn | |
| T1497.002 | Virtualization/Sandbox Evasion: User Activity Based Checks | Kiểm tra thao tác chuột của người dùng | |
| T1497.003 | Virtualization/Sandbox Evasion: Time Based Evasion | Trì hoãn thực thi bằng sleep | |
| Collection | T1056.001 | Input Capture: Keylogging | Ghi nhận thao tác bàn phím |
| T1113 | Screen Capture | Lệnh CAP chụp màn hình qua CopyFromScreen, gửi JPEG | |
| T1115 | Clipboard Data | Giám sát và đọc nội dung clipboard | |
| T1560.002 | Archive Collected Data: Archive via Library | Lưu trữ dữ liệu thu thập được trước khi exfiltration | |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | Dùng HTTP tới ip-api[.]com, Telegram Bot API và Pastebin (khi PasteE bật), bên cạnh C2 qua TCP socket |
| Impact | T1565 | Data Manipulation | CryptoClipper thay thế địa chỉ ví tiền điện tử trong clipboard |
Indicator of Compromises (IoCs)
559df774411724520865fa15aa8b7e209d0ee133db4dc3d3cd180e895d597a36
581c440644f93a17191b98158c467be5ae5972ab19668c6e8530a2034833bd45
d4fc7867caf1349bbbfd1f2972fe92acedd8507ae89fa822c07f09a194127894
d8fb0d64ea8b4a32d6c5869212a62a3c9c6357e4fd7e4cf090a67d22d8f78b62
df792f965f693b0a2b5bffd9a1ea5127cbd4b13daa9ddb2559f54523604777d8
836ebabb6304dd873343e85eb51a9e8c9b3de8a68d5152c3ab0d496c8fc0fdf7
1b3c95cf2a030df15d1474af2ae96bfe9a6ed160319c1a8782237206035d82c7
d691e9721c38104777664f8afd3941ededcadd433b3b593de3e21aa14d60f1f2
22255c3c488d4c92ea3567d1032e7a7c790a22cde989a8f0eb257c2d6d811ed4
25eb0dfbe57dc07d461e62643262c45de052b012529ad05c7f19c5eb0c1ed646
8c3e8d0a5fadbd696bcbd56313d69d94f41f1b2678cfea4db83999a6ad62a63e
3d71f8b5171f2fe47d9a247a193c1b48c1aaa4d533811e208b8d94ffa5800c9e
df792f965f693b0a2b5bffd9a1ea5127cbd4b13daa9ddb2559f54523604777d8
836ebabb6304dd873343e85eb51a9e8c9b3de8a68d5152c3ab0d496c8fc0fdf7
1b3c95cf2a030df15d1474af2ae96bfe9a6ed160319c1a8782237206035d82c7
d691e9721c38104777664f8afd3941ededcadd433b3b593de3e21aa14d60f1f2
22255c3c488d4c92ea3567d1032e7a7c790a22cde989a8f0eb257c2d6d811ed4
25eb0dfbe57dc07d461e62643262c45de052b012529ad05c7f19c5eb0c1ed646
8c3e8d0a5fadbd696bcbd56313d69d94f41f1b2678cfea4db83999a6ad62a63e
3d71f8b5171f2fe47d9a247a193c1b48c1aaa4d533811e208b8d94ffa5800c9e
Network Indicators
104[.]248[.]130[.]195
2[.]59[.]134[.]215
kgbrat[.]org
Trong tháng 10, Microsoft đã phát hành 1417 lỗ hổng CVE mới trong Windows và Windows Components, Office và Office Components, Developer Tools và .NET, SharePoint, Linux kernel, Skype for Business và Microsoft Lync, SQL Server, Dynamics, các dịch vụ Azure và cloud, Exchange Server.
Trong đó có 86 lỗ hổng được đánh giá mức độ Critical, 1 lỗ hổng được đánh giá Moderate, 1330 lỗ hổng được đánh giá là Important.
Các lỗ hổng nổi bật ghi nhận trong tháng:
| STT | Mã CVE | Tên lỗ hổng | Thông tin chung | Mức độ cảnh báo |
| 1 | CVE-2026-96951 | Windows Shell Security Feature Bypass Vulnerability | Tồn tại lỗ hổng Security Feature Bypass trong Windows Shell cho phép kẻ tấn công từ xa gửi hoặc phát tán một tệp được tạo đặc biệt tới nạn nhân nhằm vượt qua cơ chế bảo vệ Mark of the Web (MOTW). Khai thác thành công khiến Windows không hiển thị các cảnh báo bảo mật đối với tệp có nguồn gốc từ Internet, từ đó gia tăng khả năng người dùng thực thi nội dung độc hại và tạo điều kiện cho các hoạt động xâm nhập tiếp theo. | Important |
| 2 | CVE-2026-102866 | Microsoft Office SharePoint Elevation of Privilege Vulnerability | Tồn tại lỗ hổng Improper Verification of Cryptographic Signature trong Microsoft Office SharePoint do xác thực không đầy đủ chữ ký mật mã, cho phép kẻ tấn công chưa xác thực gửi các yêu cầu được tạo đặc biệt qua mạng để thực hiện leo thang đặc quyền. Khai thác thành công có thể cho phép kẻ tấn công đạt được quyền truy cập ở mức cao hơn trên hệ thống SharePoint bị ảnh hưởng, từ đó thực hiện các hành vi truy cập, sửa đổi hoặc tác động đến dữ liệu và tài nguyên của hệ thống. | Critical |
| 3 | CVE-2026-65674 | Microsoft SQL Server Remote Code Execution Vulnerability | Tồn tại lỗ hổng Remote Code Execution trong Microsoft SQL Server do xử lý không an toàn dữ liệu được giải tuần tự hóa (Deserialization of Untrusted Data), cho phép kẻ tấn công đã được xác thực gửi dữ liệu được tạo đặc biệt qua mạng để thực thi mã tùy ý trên hệ thống bị ảnh hưởng. Khai thác thành công có thể cho phép kẻ tấn công thực thi mã với các đặc quyền của dịch vụ SQL Server, từ đó dẫn đến truy cập, sửa đổi hoặc phá hoại dữ liệu trên hệ thống. | Important |
| 4 | CVE-2026-70571 | Microsoft Exchange Server Remote Code Execution Vulnerability | Tồn tại lỗ hổng Remote Code Execution trong Microsoft Exchange Server do lỗi Stack-based Buffer Overflow, cho phép kẻ tấn công chưa xác thực gửi các yêu cầu được tạo đặc biệt qua mạng để thực thi mã tùy ý trên hệ thống bị ảnh hưởng. Khai thác thành công có thể cho phép kẻ tấn công thực thi mã từ xa với quyền của tiến trình Exchange Server, từ đó dẫn đến chiếm quyền kiểm soát hệ thống, truy cập trái phép dữ liệu hoặc thực hiện các hoạt động hậu khai thác khác. | Critical |
| 5 | CVE-2026-70279 | Microsoft Exchange Server Spoofing Vulnerability | Tồn tại lỗ hổng Spoofing trong Microsoft Exchange Server do lỗi Cross-Site Scripting (XSS), cho phép kẻ tấn công chưa xác thực gửi hoặc chèn dữ liệu được tạo đặc biệt thông qua mạng nhằm thực hiện giả mạo nội dung hiển thị trên giao diện web của Exchange Server. Khai thác thành công có thể lừa người dùng tương tác với nội dung hoặc trang web giả mạo, dẫn đến rò rỉ thông tin nhạy cảm hoặc thực hiện các hành động trái phép dưới danh nghĩa người dùng hợp pháp. | Important |
Khuyến nghị:
| STT | Mã CVE | Tên lỗ hổng | Thông tin chung | Sản phẩm | Mức độ cảnh báo |
| 1 | CVE-2026-88771 | Citrix NetScaler Improper Input Validation Vulnerability | Tồn tại lỗ hổng RCE trong Citrix NetScaler ADC và NetScaler Gateway do việc xác thực đầu không đúng cách điều này cho phép kẻ tấn công thực hiện các lệnh tùy ý trên thiết bị bị ảnh hưởng. | Citrix NetScaler ADC & Citrix NetScaler Gateway | Critical |
| 2 | CVE-2026-88772 | Citrix NetScaler Improper Restriction of Operations within the Bounds of a Memory Buffer Vulnerability | Tồn tại lỗ hổng Memory Overflow trong Citrix NetScaler ADC và NetScaler Gateway trên các thiết bị có bật DTLS (Datagram Transport Layer Security) — đây là cấu hình mặc định trên các VPN virtual server. Khai thác thành công có thể dẫn đến thực thi mã từ xa (Remote Code Execution) hoặc Denial of Service. | Citrix NetScaler ADC & Citrix NetScaler Gateway | Critical |
| 3 | CVE-2026-76504 | Cisco Catalyst SD-WAN Manager System Account Authorization Bypass Vulnerability | Tồn tại lỗ hổng xử lý URI encoding không đúng cách (improper handling of URI encoding) trong cơ chế xác thực theo phiên (session-based authentication management) của API trên Cisco Catalyst SD-WAN Manager. Lỗ hổng cho phép một request HTTP chứa ký tự được mã hóa bypass rule xác thực vốn được thiết kế để giới hạn truy cập vào một API endpoint cụ thể, từ đó cho phép kẻ tấn công từ xa không cần xác thực truy cập hệ thống bị ảnh hưởng với quyền của người dùng admin. | Cisco Catalyst SD-WAN Software | Critical |
| 4 | CVE-2026-104286 | Improper limitation of a pathname to a restricted directory | Tồn tại lỗ hổng Path Traversal trong giao diện web của Fortinet FortiMail, do thiết bị không giới hạn đúng cách phạm vi đường dẫn (pathname) mà một request có thể truy cập, kết hợp với lỗi xử lý null byte trong quá trình kiểm tra đường dẫn. Kẻ tấn công từ xa, không cần xác thực, có thể khai thác lỗ hổng bằng cách gửi các request HTTP hoặc HTTPS được soạn sẵn đặc biệt (crafted) để ghi file tùy ý (arbitrary file write) vào các vị trí trên hệ thống nền của thiết bị, từ đó cài cắm các thành phần độc hại (webshell, binary độc hại, file cấu hình bị sửa đổi) và chiếm quyền kiểm soát toàn bộ hệ thống FortiMail. | Fortimail | Critical |
| 5 | CVE-2026-88779 | Memory overflow vulnerability leading to Denial of Service | Tồn tại lỗ hổng Memory Overflow trong NetScaler ADC và NetScaler Gateway khi thiết bị được cấu hình xác thực SAML. Lỗ hổng là lỗi memory buffer ảnh hưởng các thiết bị NetScaler dùng SAML authentication với chức năng Authentication, Authorization, Auditing hoặc Gateway. Kẻ tấn công từ xa, không cần xác thực, có thể gửi các SAML request được soạn sẵn đặc biệt để gây tràn bộ nhớ, làm dịch vụ xác thực của thiết bị bị lỗi hoặc tự khởi động lại (reboot), dẫn đến từ chối dịch vụ (DoS). | Citrix NetScaler ADC & Citrix NetScaler Gateway | High |
| 6 | CVE-2026-96940 | Microsoft Exchange Server Elevation of Privilege Vulnerability | Tồn tại lỗ hổng Privilege Escalation trong Microsoft Exchange Server do cơ chế phân quyền yếu, không kiểm tra đầy đủ quyền của yêu cầu từ người dùng đã xác thực. Kẻ tấn công có tài khoản hợp lệ có thể khai thác qua mạng để truy cập trái phép hộp thư của người dùng khác trong cùng tổ chức, đọc nội dung email và file đính kèm. | Microsoft Exchange Server | Important |
| 7 | CVE-2026-76268 | Missing Authentication for Critical Function in the Patroni REST API in Splunk Enterprise | Tồn tại lỗ hổng Missing Authentication trong Splunk Enterprise cho phép kẻ tấn công chưa được xác thực có khả năng truy cập mạng tới Patroni REST API trên hệ thống Search Head Cluster gửi các yêu cầu được tạo đặc biệt nhằm khai thác việc thiếu cơ chế xác thực đối với các chức năng cấu hình quan trọng. Khai thác thành công có thể dẫn đến thực thi mã tuỳ ý trên máy chủ bị ảnh hưởng, chiếm quyền điều khiển hệ thống, truy cập trái phép dữ liệu hoặc thực hiện các hành động hậu khai thác mà không cần yêu cầu tương tác của người dùng | Splunk Enterprise | Critical |
| 8 | CVE-2026-97229 | Integer Overflow issue in CI/CD Regular Expression Compiler impacts GitLab CE/EE | Tồn tại lỗ hổng Integer Overflow của GitLab CE/EE trong CI/CD Regular Expression Compiler, do việc kiểm tra regular expression không đầy đủ, cho phép người dùng chưa xác thực thực thi mã tùy ý trên máy chủ GitLab thông qua một biểu thức chính quy được tạo thủ công trong cấu hình CI/CD. | GitLab Community Edition & Enterprise Edition
|
Critical |
| 9 | CVE-2026-89111 | OAuth2 SSRF vulnerability in SAP Cloud SDK for Python | Tồn tại lỗ hổng Server-Side Request Forgery của SAP Cloud SDK for Python trong cơ chế gửi yêu cầu cấp token OAuth2 cho các ứng dụng BTP đa tenant, do tham số tenant_subdomain không được kiểm soát đúng cách, cho phép kẻ tấn công kiểm soát tham số này chuyển hướng yêu cầu lấy token OAuth2 đến máy chủ do kẻ tấn công điều khiển, từ đó đánh cắp thông tin xác thực của client. | SAP Cloud SDK for Python | Critical |
| 10 | CVE-2026-89110 | Broken Access Control in SAP NetWeaver Visual Composer | Tồn tại lỗ hổng Broken Access Control của SAP NetWeaver Visual Composer trong một số chức năng portal, do không thực hiện đầy đủ các bước kiểm tra phân quyền, cho phép kẻ tấn công có quyền thấp gọi các thao tác nội bộ trên hệ thống từ xa đã được cấu hình sẵn (preconfigured remote system). Tùy theo cấu hình kết nối từ xa, lỗ hổng có thể dẫn đến chiếm quyền toàn bộ hệ thống từ xa đó. | SAP NetWeaver Visual Composer | Critical |
| 11 | CVE-2026-89107 | Code Injection vulnerability in SAP S/4HANA (Manage Substitution/Validation Rules) | Tồn tại lỗ hổng Code Injection của SAP S/4HANA trong chức năng quản lý quy tắc thay thế/xác thực (Manage Substitution/Validation Rules), do dữ liệu đầu vào được xử lý bởi chức năng định nghĩa quy tắc không được kiểm tra đầy đủ, cho phép kẻ tấn công đã xác thực với các quyền nghiệp vụ cụ thể gửi dữ liệu được tạo thủ công và bị logic xử lý quy tắc diễn giải thành mã ABAP thực thi được. Nếu khai thác thành công, kẻ tấn công có thể thực thi mã ABAP tùy ý, dẫn đến chiếm quyền toàn bộ hệ thống bị ảnh hưởng. | SAP S/4HANA (Manage Substitution/Validation Rules) | Critical |
| 12 | CVE-2026-89108 | Missing Authorization check in SAP Manufacturing Integration and Intelligence (Configuration Service) | Tồn tại lỗ hổng Missing Authorization của SAP Manufacturing Integration and Intelligence trong dịch vụ cấu hình, do không thực thi đầy đủ ranh giới phân quyền trong một số chức năng quản trị, cho phép kẻ tấn công có quyền quản trị viên gửi yêu cầu được tạo thủ công để cấp phát một tài khoản có đặc quyền cao trên máy chủ ứng dụng Java (Java application server) bên dưới. Nếu khai thác thành công, kẻ tấn công có thể giành quyền quản trị đối với hệ thống nền, vượt ra ngoài phạm vi của ứng dụng bị lỗi. | SAP Manufacturing Integration and Intelligence (Configuration Service) | Critical |
| 13 | CVE-2026-76519 | Cisco Secure Email Gateway Arbitrary File Write Vulnerability | Tồn tại lỗ hổng Relative Path Traversal dẫn đến Arbitrary File Write của Cisco Secure Email Gateway trong tính năng Advanced Malware Protection (AMP), do việc xử lý tệp đính kèm email không đúng cách khi dịch vụ đánh giá uy tín tệp (file reputation service) được bật. Kẻ tấn công từ xa chưa xác thực chỉ cần gửi một tệp đính kèm được tạo thủ công qua thiết bị bị ảnh hưởng là có thể ghi tệp tùy ý lên hệ điều hành bên dưới. Khai thác thành công có thể thực thi lệnh với quyền root. | Cisco AsyncOS for Cisco Secure Email | Critical |
| 14 | CVE-2026-104935 | Authentication Bypass Allowing Remote Code Execution via Spoofing in Ivanti Connect Secure | Tồn tại lỗ hổng Authentication Bypass by Spoofing trong thành phần Internet Control Software của Ivanti Connect Secure, cho phép kẻ tấn công từ xa chưa được xác thực giả mạo thông tin xác thực để vượt qua cơ chế xác thực và thực thi các lệnh tùy ý trên hệ thống. | Ivanti Connect Secure | High |
| 15 | CVE-2026-0322 | PAN-OS: Authenticated Remote Code Execution (RCE) in the Management Interface | Tồn tại lỗ hổng Code Injection dẫn đến thực thi mã từ xa của PAN-OS trong Management Interface, cho phép kẻ tấn công đã xác thực có truy cập mạng tới giao diện quản trị thực thi mã tùy ý với quyền root trên tường lửa | PAN-OS | High |
| 16 | CVE-2026-97205 | NGINX ngx_http_core_module vulnerability | Tồn tại lỗ hổng Use After Free của F5 NGINX Plus và NGINX Open Source trong ngx_http_core_module, do tiến trình worker của NGINX xử lý không đúng khi xử lý trang SSI (Server Side Includes) có lệnh “include virtual” trong trường hợp bật I/O tệp bất đồng bộ (AIO) ở một số cấu hình nhất định. Kẻ tấn công từ xa chưa xác thực có thể gây từ chối dịch vụ (worker bị crash), làm hỏng bộ nhớ, và có thể thực thi mã nếu hệ thống tắt ASLR hoặc kẻ tấn công vượt qua được ASLR. | NGINX | High |
| 17 | CVE-2026-93479 | NGINX map directive and regex matching vulnerability | Tồn tại lỗ hổng Heap-based Buffer Overflow của F5 NGINX Plus và NGINX Open Source trong directive map khi dùng khớp biểu thức chính quy (regex), do cấu hình root hoặc định dạng access log tham chiếu các biến capture của regex trước biến đầu ra của map. Tình huống tương tự có thể xảy ra với biến không thể cache trong biểu thức chuỗi ở một số điều kiện. Kẻ tấn công từ xa chưa xác thực có thể gửi các yêu cầu HTTP được tạo thủ công để gây tràn bộ đệm heap trong tiến trình worker, khiến worker khởi động lại. | NGINX | High |
| 18 | CVE-2026-15176 | NGINX ngx_http_core_module vulnerability | Tồn tại lỗ hổng Heap-based Buffer Overflow của F5 NGINX Plus và NGINX Open Source trong ngx_http_core_module, do xử lý biến $request_filename không an toàn khi một location dùng directive alias cùng rewrite và set hoặc return tham chiếu $request_filename, hoặc khi $request_filename được dùng trong định dạng access log. Kẻ tấn công từ xa chưa xác thực có thể gửi các yêu cầu HTTP được tạo thủ công để gây tràn bộ đệm heap trong tiến trình worker, khiến worker khởi động lại. | NGINX | High |
| 19 | CVE-2026-109618 & CVE-2026-109619 | PHP session.upload_progress heap UAF | Tồn tại lỗ hổng Use-After-Free của PHP trong tính năng session.upload_progress (phần mở rộng session), do cơ chế xử lý callback lưu trữ con trỏ tham chiếu tới các vùng nhớ bị giải phóng trong quá trình xử lý vòng đời request. Kẻ tấn công có thể gửi yêu cầu POST dạng multipart được tạo thủ công để kích hoạt lỗi, khiến vùng nhớ đã giải phóng bị tái sử dụng và có khả năng dẫn đến thực thi mã tùy ý trên máy chủ. | PHP | Critial |
| 20 | CVE-2026-83399 | Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core) | Tồn tại lỗ hổng Improper Privilege Management trong thành phần Core của Oracle WebLogic Server, do sản phẩm không thực hiện đúng việc gán, kiểm tra hoặc theo dõi đặc quyền của tác nhân (actor) khi xử lý yêu cầu qua các giao thức T3 hoặc IIOP. Kẻ tấn công không cần xác thực, chỉ cần có khả năng truy cập mạng tới dịch vụ T3/IIOP của máy chủ, có thể khai thác lỗ hổng này để chiếm quyền kiểm soát Oracle WebLogic Server | Oracle WebLogic Server | Critical |
| 21 | CVE-2026-91323 | Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core) | Tồn tại lỗ hổng Improper Privilege Management trong thành phần Core của Oracle WebLogic Server, do sản phẩm không thực hiện đúng việc gán, sửa đổi, theo dõi hoặc kiểm tra đặc quyền của tác nhân (actor) khi xử lý yêu cầu qua HTTP. Kẻ tấn công không cần xác thực, chỉ cần có khả năng truy cập mạng tới dịch vụ WebLogic, có thể khai thác lỗ hổng này để chiếm quyền kiểm soát máy chủ. | Oracle WebLogic Server | Critical |
| 22 | CVE-2026-87302 | Vulnerability in the Oracle WebLogic Server product of Oracle Fusion Middleware (component: Core) | Tồn tại lỗ hổng Insufficient Access Control trong thành phần Core của Oracle WebLogic Server, cho phép kẻ tấn công không cần xác thực, chỉ cần có khả năng gửi yêu cầu HTTP tới máy chủ, có thể truy cập hoặc sửa đổi trái phép dữ liệu quan trọng trên hệ thống. Lỗ hổng không yêu cầu tương tác từ người dùng và có độ phức tạp khai thác thấp. | Oracle WebLogic Server | Critical |
| 23 | CVE-2026-83396 & CVE-2026-83397 | Vulnerability in the Oracle Data Integrator product of Oracle Fusion Middleware (component: Console / Repository Explorer) | Tồn tại lỗ hổng nghiêm trọng trong thành phần Console / Repository Explorer của Oracle Data Integrator (thuộc Oracle Fusion Middleware), cho phép kẻ tấn công không cần xác thực, chỉ cần có khả năng truy cập mạng tới dịch vụ RMI, khai thác lỗ hổng để chiếm quyền kiểm soát hệ thống Oracle Data Integrator. | Oracle Data Integrator | Critical |
| 24 | CVE-2026-75803 | AEAD Forgeries with Empty Ciphertext When Using EVP_Cipher() | Tồn tại lỗ hổng Improper Validation of Integrity Check Value trong các triển khai cipher AEAD ChaCha20-Poly1305 và AES-OCB của OpenSSL. Khi ứng dụng gọi EVP_Cipher() với ciphertext rỗng (empty) để hoàn tất thao tác giải mã one-shot, OpenSSL bỏ qua bước xác thực authentication tag nhưng vẫn trả về kết quả thành công. Nếu ứng dụng chỉ dựa vào giá trị trả về của EVP_Cipher() để xác định tag đã được kiểm tra hợp lệ hay chưa (mà không kiểm tra riêng), kẻ tấn công có thể gửi một thông điệp ciphertext rỗng kèm tag tùy ý và khiến ứng dụng chấp nhận thông điệp giả mạo mà không cần biết khóa mật mã. | OpenSSL | Critical |
| 25 | CVE-2026-101537 | Vulnerability in the Oracle Solaris product of Oracle Systems (component: Utility) | Tồn tại lỗ hổng nghiêm trọng trong thành phần Utility của Oracle Solaris (thuộc Oracle Systems), cho phép kẻ tấn công không cần xác thực, chỉ cần có khả năng truy cập mạng qua TCP, khai thác lỗ hổng để chiếm quyền kiểm soát hệ thống Oracle Solaris. Lỗ hổng được đánh giá là dễ khai thác, không yêu cầu tương tác người dùng, gây ảnh hưởng nghiêm trọng tới cả tính bảo mật, tính toàn vẹn và tính sẵn sàng của hệ thống. | Oracle Solaris | Critical |
| 26 | CVE-2026-87302 | Vulnerability in the Oracle Solaris product of Oracle Systems (component: Image Packaging System) | Tồn tại lỗ hổng nghiêm trọng trong thành phần Image Packaging System của Oracle Solaris, cho phép kẻ tấn công không cần xác thực, chỉ cần có khả năng truy cập mạng qua HTTP, khai thác lỗ hổng để chiếm quyền kiểm soát hệ thống Oracle Solaris. Lỗ hổng được đánh giá là dễ khai thác, không yêu cầu tương tác người dùng, gây ảnh hưởng nghiêm trọng tới cả tính bảo mật, tính toàn vẹn và tính sẵn sàng của hệ thống. | Oracle Solaris | Critical |
| 27 | CVE-2026-105482 | dns.resolve truncates names containing NUL char | Tồn tại lỗ hổng trong module dns của Node.js, cụ thể tại hàm dns.resolve. Khi tên miền truyền vào có chứa ký tự NUL (\0), hàm này sẽ cắt ngắn (truncate) chuỗi tên miền tại vị trí ký tự NUL thay vì xử lý toàn bộ chuỗi hoặc báo lỗi. Điều này có thể dẫn tới các vấn đề về bỏ qua kiểm tra bảo mật (security check bypass) trong các ứng dụng dựa vào việc so khớp/kiểm tra tên miền đầy đủ vì phần sau ký tự NUL bị cắt bỏ âm thầm có thể khiến một tên miền độc hại “giả mạo” thành một tên miền hợp lệ trong mắt logic kiểm tra của ứng dụng. | Node.js | High |
| 28 | CVE-2026-105483 | TLS certificate hostname bypass when the IP is written fullwidth digits | Tồn tại lỗ hổng trong cơ chế xác thực hostname của chứng chỉ TLS trong Node.js. Khi địa chỉ IP trong chứng chỉ (hoặc trong tên miền được kiểm tra) được viết bằng chữ số Unicode dạng fullwidth thay vì số ASCII chuẩn, bước kiểm tra khớp hostname có thể bị bỏ qua. Điều này có thể cho phép kẻ tấn công vượt qua kiểm tra xác thực TLS, mở đường cho tấn công man-in-the-middle (MITM) — ví dụ dùng chứng chỉ giả mạo với IP/hostname viết bằng ký tự fullwidth để mạo danh một endpoint hợp lệ mà client không phát hiện ra sự khác biệt. | Node.js | High |
| 29 | CVE-2026-106069 | TLS certificate hostname bypass when the host loosely resolves to an IP address | Tồn tại lỗ hổng trong cơ chế xác thực hostname của chứng chỉ TLS trong Node.js. Khi một hostname phân giải “lỏng lẻo” (loosely resolves) thành một địa chỉ IP — tức trình phân giải chấp nhận một chuỗi không hoàn toàn chuẩn (không strict) như thể nó là một địa chỉ IP hợp lệ — thì bước kiểm tra khớp hostname trong chứng chỉ TLS có thể bị bỏ qua. Điều này có thể cho phép kẻ tấn công vượt qua xác thực TLS, tạo điều kiện cho tấn công man-in-the-middle (MITM) bằng cách lợi dụng sự khác biệt giữa cách Node.js phân giải chuỗi thành IP và cách trình duyệt/thư viện khác xử lý, để chứng chỉ giả mạo được chấp nhận. | Node.js | High |
| 30 | CVE-2026-111497 | Node.js Brotli decoder out-of-bounds write permits remote code execution | Tồn tại lỗ hổng Out-of-Bounds Write trong Brotli decoder của Node.js — thành phần xử lý giải nén dữ liệu định dạng Brotli. Khi xử lý dữ liệu Brotli được chế tạo đặc biệt (malformed/malicious), bộ giải mã có thể ghi dữ liệu vượt ra ngoài vùng bộ nhớ đã cấp phát, dẫn tới memory corruption và có khả năng dẫn đến thực thi mã từ xa (Remote Code Execution – RCE). | Node.js | High |
| 31 | CVE-2026-110264 | Integer Overflow issue in Regular Expression Compiler impacts GitLab CE/EE | Tồn tại lỗ hổng Integer Overflow/Wraparound trong bộ biên dịch biểu thức chính quy Onigmo của Ruby, bị kích hoạt thông qua gem org-ruby mà GitLab sử dụng để render file Org-mode (.org). | GitLab Community Edition & Enterprise Edition | Critical |
| 32 | CVE-2026-15723 | Improper Authentication issue in OmniAuth-to-LDAP auto-linking email lookup impacts GitLab CE/EE | Tồn tại lỗ hổng Improper Authentication trong GitLab CE/EE, xảy ra khi cả hai tính năng OmniAuth SAML và LDAP auto-linking cùng được bật. Lỗi nằm ở việc xử lý đầu vào (input sanitization) không đúng cách trong bước tra cứu email LDAP (LDAP email lookup), được sử dụng trong quá trình liên kết danh tính (identity linking) của OmniAuth. | GitLab Community Edition & Enterprise Edition | High |
| 33 | CVE-2026-110264 | Cache Poisoning issue in OAuth/OIDC discovery endpoints impacts GitLab CE/EE | Tồn tại lỗ hổng URL Redirection trong cơ chế OAuth/OIDC Discovery của GitLab, do hệ thống tin tưởng không đúng cách các giá trị do người dùng cung cấp khi tạo URL endpoint trong phản hồi discovery được lưu trong shared cache. Trong một số điều kiện, kẻ tấn công không cần xác thực có thể làm nhiễm độc (poison) tài liệu OAuth/OIDC discovery trong cache chia sẻ này, từ đó khiến mộst số luồng xác thực bị chuyển hướng sang máy chủ bên ngoài do kẻ tấn công kiểm soát — có thể bị lợi dụng cho tấn công phishing (đánh cắp thông tin đăng nhập/token của nạn nhân). | GitLab Community Edition & Enterprise Edition | High |
Khuyến nghị:
 Tiếng Việt


