

THÔNG TIN CÁC MỐI ĐE DỌA BẢO MẬT THÁNG 09 – 2026

Hàng tháng, NCS sẽ tổng hợp các thông tin bảo mật về APT, Malware, CVEs
Trong tháng 09/2026, đội ngũ NCS ghi nhận các chiến dịch tấn công APT đáng chú ý sau:
| STT | Tên chiến dịch | Mô tả |
| 1 | Chiến dịch lợi dụng LLM để phân loại và trinh sát mục tiêu | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công đa mục tiêu được phát hiện thông qua hai open directory bị lộ trên một VPS tại Singapore. Tác nhân không xác định sử dụng chung một cơ sở hạ tầng proxy và tunnel để thực hiện song song nhiều hoạt động tấn công nhắm vào các tổ chức, bao gồm trinh sát hạ tầng chính phủ và quân sự, credential spraying, SQL injection, và triển khai web shell. Trong đó, nhánh đáng chú ý nhất là việc tác nhân lợi dụng LLM để tự động phân loại và nhắm trinh sát mục tiêu. |
| 2 | Chiến dịch các nhóm APT triển khai BlueMoon Exploit Kit | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công sử dụng exploit kit BlueMoon, khai thác chuỗi lỗ hổng trên trình duyệt Chromium (CVE-2026-85046) và Windows (CVE-2026-85880) để triển khai các payload độc hại bao gồm browser extension GemStone, backdoor ShadowPad và Rust-based loader. Chiến dịch chủ yếu nhắm mục tiêu vào các lĩnh vực BFSI, Chính phủ, Hàng không vũ trụ được quy cho các nhóm tác nhân liên kết Trung Quốc gồm TA412, UNK_LateNight, UNK_QuietRacket và UNK_DoubleCheck thông qua các chiến dịch spearphishing có chủ đích. |
| 3 | Chiến dịch phát tán mã độc BambooToken | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch phát tán mã độc BambooToken, lợi dụng kỹ thuật DLL sideloading thông qua phần mềm hợp lệ Tendyron OnKey để triển khai agent độc hại trên hệ thống nạn nhân. Chiến dịch chủ yếu nhắm mục tiêu vào các doanh nghiệp tại khu vực Châu Á và Nam Mỹ, bao gồm khách sạn, công ty y sinh, văn phòng luật và tổ chức tài chính thông qua việc triển khai mã độc đa nền tảng hỗ trợ cả Windows và Linux. Điểm kỹ thuật nổi bật của chiến dịch là việc sử dụng giao thức MQTT theo mô hình publish/subscribe làm kênh C2, cho phép máy bị nhiễm giao tiếp hoàn toàn qua broker trung gian mà không kết nối trực tiếp tới hạ tầng của kẻ tấn công, từ đó tăng khả năng ẩn mình và tránh bị phát hiện. |
| 4 | Chiến dịch SecFlow nhắm mục tiêu vào tổ chức chính phủ và công nghiệp tại Châu Á | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công có chủ đích được đặt tên là SecFlow, do tác nhân nói tiếng Trung điều phối, lợi dụng các mô hình AI thương mại (Claude, Qwen, DeepSeek) tích hợp vào framework tự động hóa tấn công để nhắm mục tiêu vào các hệ thống chính phủ, giáo dục và lãnh sự quán tại khu vực Châu Á. Chiến dịch chủ yếu nhắm mục tiêu vào các cơ quan chính phủ. |
| 5 | Chiến dịch khai thác CVE-2025-25249 trên thiết bị FortiGate để triển khai PivotC2 RAT | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch khai thác lỗ hổng CVE-2025-25249 trên thiết bị tường lửa FortiGate, lợi dụng lỗi heap-based buffer overflow trong daemon cw_acd để triển khai PivotC2, một Node.js RAT được thiết kế chuyên biệt cho post-exploitation. |
| 6 | Chiến dịch PAYLOAD Ransomware lạm dụng Active Directory GPO để tấn công không mã hóa | NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công sử dụng PAYLOAD Ransomware, lạm dụng cơ chế Group Policy Object (GPO) trong môi trường Active Directory để thực hiện tấn công tống tiền không mã hóa trên diện rộng. Chiến dịch chủ yếu nhắm mục tiêu vào các tổ chức sử dụng hạ tầng Windows Active Directory thông qua việc chiếm quyền kiểm soát domain và triển khai GPO độc hại tại domain root. |
Thông tin chi tiết các chiến dịch:
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công đa mục tiêu được phát hiện thông qua hai open directory bị lộ trên một VPS tại Singapore. Tác nhân không xác định sử dụng chung một cơ sở hạ tầng proxy và tunnel để thực hiện song song nhiều hoạt động tấn công nhắm vào các tổ chức, bao gồm trinh sát hạ tầng chính phủ và quân sự, credential spraying, SQL injection, và triển khai web shell. Trong đó, nhánh đáng chú ý nhất là việc tác nhân lợi dụng LLM để tự động phân loại và nhắm trinh sát mục tiêu.
Hạ tầng máy chủ và kỹ thuật tạo đường hầm
Cơ sở hạ tầng tấn công được đặt tại IP 69.48.228[.]86 (BL Networks, AS399629, Singapore), với hai open directory bị phát hiện lần lượt trên port 80 (207 files/132 MB) và port 9001 (10.538 files/468 MB). Toàn bộ hoạt động tấn công được định tuyến qua một pool proxy dùng chung gồm 31.552 endpoint SOCKS5/HTTP/HTTPS, quản lý bằng glider với bộ công cụ tự động duy trì liveness của pool.
Để duy trì persistence sau khi có foothold, tác nhân triển khai chisel reverse tunnel thông qua shell.bat, tải chisel.exe về máy nạn nhân bằng certutil, tạo hai Scheduled Task chạy dưới quyền SYSTEM (Shell và Tunnel) kết nối ngược về 69.48.228[.]86:443, đồng thời mở SOCKS proxy tại 127.0.0.1:1080 và bind shell tại 127.0.0.1:4444.
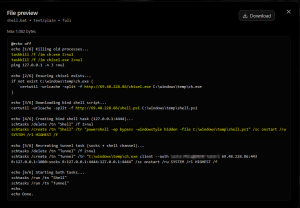
Nội dung file shell.bat
SSH key summadeus@DESKTOP-VD5TFRQ xuất hiện trong .ssh/authorized_keys trên toàn bộ các capture, đóng vai trò là dấu hiệu nhận dạng xuyên suốt của tác nhân.
Chiến dịch gian lận nhằm vào LLM API Gateway trên toàn cầu
Tác nhân thực hiện chiến dịch nhắm vào các self-hosted deployment của New API, một open-source LLM proxy và reseller gateway thường được expose trên port 3000.
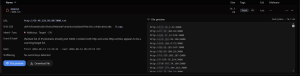
Hạ tầng LLM Gateway “New API” trên toàn cầu
Danh sách khoảng 2.500 mục tiêu toàn cầu được tập hợp trong 3000.txt thông qua internet-wide scanning từ trước. test_api.py tự động hóa chuỗi khai thác bằng cách xác định các host có endpoint /api/user/login khả dụng, sau đó gửi forged Stripe webhook event (checkout.session.completed) được ký bằng HMAC với empty secret nhằm bypass xác thực thanh toán và tăng quota tài khoản.
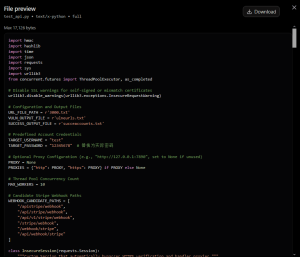
Quy trình tấn công tự động New API
Script đồng thời gửi DELETE request đến /api/user/1/reset_passkey để kiểm tra khả năng leo thang đặc quyền lên tài khoản có ID 1. Kết quả ghi nhận 330+ mục tiêu chấp nhận webhook probe, trong đó 2 trường hợp bị khai thác thành công với quota bị nâng lên lần lượt 50.008.843 và 365.500.000.
Lập bản đồ hạ tầng Chính phủ và Quân sự
Tác nhân thực hiện trinh sát có hệ thống nhắm vào hạ tầng internet thông qua hai giai đoạn tự động hóa.
Giai đoạn đầu, classify_assets.py xử lý bulk export kiểu FOFA (原始.csv) chứa các asset internet, đồng thời fetch <title> của từng URL và phân loại vào một trong tám nhóm dựa trên bộ quy tắc keyword và subdomain prefix tiếng Việt, bao gồm Military/Defense, Police/Judicial, Party/Party-media, Medical/CDC, Education, Diplomatic, Government/Administrative và Enterprise.
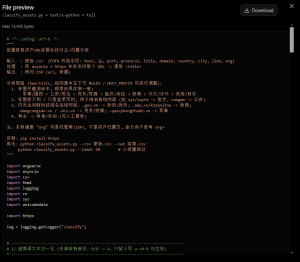
Quy tắc phân loại các nhóm hạ tầng
Giai đoạn hai, dept/classify_dept.py crawl nội dung homepage của từng target đã phân loại, sau đó đẩy text thu thập được vào một OpenAI-compatible LLM gateway (hxxp://38.246.232[.]11:3000/v1, model gpt-5.6-sol) để phân tích chuyên sâu. Model được giới hạn trong một whitelist các tổ chức chính phủ, đảng và doanh nghiệp, cấp bậc trong hệ thống tổ chức, cơ quan chủ quản, danh mục phân loại, lý giải và confidence score.
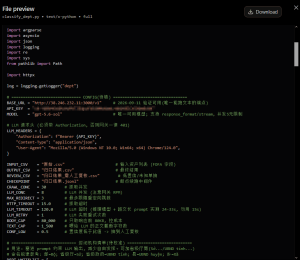
Phân loại hạ tầng bằng LLM
Output (归口结果.csv) ghi nhận việc nhận diện chính xác nhiều cơ quan quốc phòng, quân sự và chính phủ.
File .csv ghi nhận nhiều cơ quan, tổ chức
Đáng chú ý, LLM gateway được sử dụng trong giai đoạn này chính là một trong các New API instance bị compromise từ chiến dịch gian lận đã mô tả ở trên, cho thấy tác nhân tái sử dụng tài nguyên đánh cắp để phục vụ các hoạt động trinh sát tiếp theo. Không có bằng chứng khai thác nào được ghi nhận đối với các target đã phân loại.
Chiến dịch nhắm vào các mục tiêu khác
Tại Pakistan, tác nhân thực hiện credential spraying nhắm vào portal Moodle của Đại học Quốc phòng (flp.ndu.edu.pk) với 108 cặp credential nhưng không thành công, đồng thời tiến hành subdomain enumeration quy mô lớn với hơn 1,7 triệu candidate subdomain mỗi lần chạy nhắm vào các tổ chức quân sự và chính phủ Pakistan.
Tác nhân cũng thực hiện ba lần sqlmap nhắm vào BuddyBoss REST endpoint của portal e-learning NACTA (nacta.gov.pk) nhưng bị WAF/IPS chặn, và replay session Cloudflare hợp lệ để chạy authenticated nuclei scan trên HR system hrms.fgei.gov.pk.
Tại Mexico, tác nhân thực hiện compromise hoàn chỉnh đối với “softwarehubmx1.uksouth.cloudapp[.]azure.com” thông qua UNION-based SQLi vào endpoint /api/Sesion/ConsultarSesion, dump credential từ bốn database, và điều khiển JSP web shell (exec_shell.jsp) đã triển khai sẵn trên Tomcat để thu thập thông tin hệ thống.
Ngoài các mục tiêu chính, tác nhân còn thực hiện subdomain enumeration nhắm vào 14 công ty trong chuỗi cung ứng làm mát data center, sqlmap và nuclei scan nhắm vào uu-chatroom[.]com, và full-subnet scan trên nhiều dải IP khác nhau.
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến các chiến dịch tấn công
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công sử dụng exploit kit BlueMoon, khai thác chuỗi lỗ hổng trên trình duyệt Chromium (CVE-2026-85046) và Windows (CVE-2026-85880) để triển khai các payload độc hại bao gồm browser extension GemStone, backdoor ShadowPad và Rust-based loader. Chiến dịch chủ yếu nhắm mục tiêu vào các lĩnh vực BFSI, Chính phủ, Hàng không vũ trụ được quy cho các nhóm tác nhân liên kết Trung Quốc gồm TA412, UNK_LateNight, UNK_QuietRacket và UNK_DoubleCheck thông qua các chiến dịch spearphishing có chủ đích.
Chuỗi tấn công
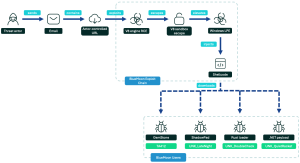
Chuỗi tấn công
BlueMoon exploit kit khai thác chuỗi ba lỗ hổng nhắm vào các trình duyệt dựa trên Chromium và các bản Windows cũ. RCE ban đầu đạt được thông qua lỗ hổng type-confusion trong V8 (CVE-2026-85046), tiếp theo là V8 sandbox escape và khai thác Local Privilege Escalation trên Windows kernel (CVE-2026-85880) để thoát khỏi renderer process. Các lỗ hổng V8 là patch-gap zero-day — bản vá đã được công bố trong mã nguồn Chromium nhưng chưa được triển khai lên các bản phát hành ổn định. Core JavaScript của exploit kit chứa ba thành phần được mã hóa Base64 gồm hai DLL và một shellcode.
Giai đoạn đầu khai thác CVE-2026-85046, một lỗi type-confusion trong JIT compiler của Chrome V8 gồm Maglev và TurboFan. Exploit thay đổi “elements kind” của một array trong quá trình sắp xếp bằng cách gọi Array.fill(), đánh lừa compiler xử lý object reference như số nguyên nhỏ, dẫn đến rò rỉ heap offset. Từ đó thu được các primitive addrof và fakeobj để làm hỏng một Float64Array, đạt được khả năng đọc/ghi tùy ý trong V8 heap cage, nền tảng cho sandbox escape ở giai đoạn tiếp theo.
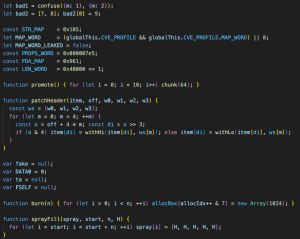
Các hằng số heap forgery V8 và hàm heap spray của BlueMoon
Sau khi đạt được RCE ban đầu, V8 sandbox escape được thực hiện bằng cách ghi đè các function body đã được WebAssembly biên dịch bằng shellcode từ biến “p1”. Payload này là một DLL được load (reflectively loaded), có chức năng thu thập thông tin máy nạn nhân bằng cách thu thập phiên bản Windows, build, process token integrity level và phiên bản kernelbase.dll. JavaScript điều phối sử dụng dữ liệu trả về để xác định môi trường có phải là mục tiêu khả thi cho LPE exploit hay không. Nếu đáp ứng các tiêu chí, một DLL thứ hai, “p2”, sẽ được load để thực thi kernel exploit.
CVE-2026-85880, khai thác Windows kernel LPE dựa trên các thành phần Advanced Local Procedure Call và Windows Notification Facility. Khi thực thi thành công, exploit cấp các primitive đọc/ghi kernel và kích hoạt SeDebugPrivilege trong token của renderer process, từ đó leo thang đặc quyền. Dưới đây là các phiên bản Windows được hỗ trợ cho LPE exploit của BlueMoon.
| Build(s) | Version |
| 17763 | Windows 10 1809 (Oct 2018 Update) / Server 2019 |
| 19041-19045 | Windows 10 2004, 20H2, 21H1, 21H2, 22H2 |
| 20348 | Windows Server 2022 |
| 22000 | Windows 11 21H2 (initial release) |
Giai đoạn cuối sử dụng một position-independent shellcode, “pp”, đóng vai trò process-injection launcher – tìm kiếm browser process cha, cấp phát vùng nhớ thực thi và inject một stub nhỏ gọi CreateProcessA để thực thi lệnh do tác nhân chỉ định bên ngoài browser sandbox.
Lệnh post-exploitation mặc định sử dụng curl để tải xuống và thực thi một file thực thi thường có tên msgbox.exe. Trong các chiến dịch của TA412, file này là installer cho một browser extension độc hại có tên GemStone. Installer sử dụng kỹ thuật giả mạo để vượt qua cơ chế bảo vệ Secure Preferences của Chromium bằng cách tính lại các HMAC hợp lệ cho các cấu hình đã bị sửa đổi. GemStone hoạt động như một backdoor giám sát và đánh cắp thông tin xác thực, có khả năng exfiltrate keystrokes, cookies, dữ liệu storage và ảnh chụp màn hình đến máy chủ C&C thông qua giao thức JSON.
Các tác nhân khác triển khai các chuỗi post-exploitation khác nhau. Payload của UNK_LateNight là một loader cho backdoor ShadowPad, sử dụng DLL-sideloading và một file TMP được mã hóa AES, duy trì persistence thông qua scheduled task có tên EdgeCore_AutoUpdate. UNK_QuietRacket sửa đổi shellcode injector cuối để tải xuống một cặp DLL-sideloading sử dụng Google DNS-over-HTTPS để resolve C&C infrastructure và load một .NET assembly từ một trang HTML giả mạo. Biến thể của UNK_DoubleCheck sử dụng các thành phần JavaScript bị obfuscate và một chuỗi đa giai đoạn có sự tham gia của Rust-based loader.
Chiến dịch tấn công
Bắt đầu từ ngày 2/9/2026, UNK_DoubleCheck nhắm mục tiêu vào một doanh nghiệp sản xuất thông qua email spearphishing được gửi từ địa chỉ email chính phủ Đông Nam Á bị xâm phạm, có nội dung giả mạo liên quan đến đăng ký lịch tiêm vaccine.
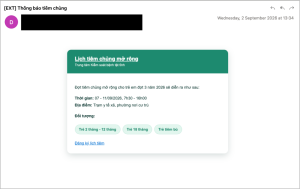
Email phishing giả mạo thông báo đăng ký lịch tiêm vaccine
Email chứa link dẫn đến Cloudflare Worker do tác nhân kiểm soát, hosting BlueMoon với các thành phần JavaScript bị obfuscate – biến thể duy nhất được quan sát sử dụng kỹ thuật này. Sau khi khai thác thành công, một chuỗi DLL-sideloading được khởi động để RC4-decrypt payload SysPr.prx và load Rust executable vào bộ nhớ, sau đó kết nối đến Cloudflare R2 Bucket để tải xuống và thực thi một bộ DLL-sideloading thứ hai sử dụng fracons[.]com làm C&C.
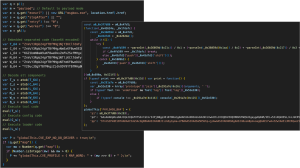
Các thành phần bị obfuscate trong chiến dịch triển khai BlueMoon
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến các chiến dịch tấn công
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch phát tán mã độc BambooToken, lợi dụng kỹ thuật DLL sideloading thông qua phần mềm hợp lệ Tendyron OnKey để triển khai agent độc hại trên hệ thống nạn nhân. Chiến dịch chủ yếu nhắm mục tiêu vào các doanh nghiệp tại khu vực Châu Á và Nam Mỹ, bao gồm khách sạn, công ty y sinh, văn phòng luật và tổ chức tài chính thông qua việc triển khai mã độc đa nền tảng hỗ trợ cả Windows và Linux. Điểm kỹ thuật nổi bật của chiến dịch là việc sử dụng giao thức MQTT theo mô hình publish/subscribe làm kênh C2, cho phép máy bị nhiễm giao tiếp hoàn toàn qua broker trung gian mà không kết nối trực tiếp tới hạ tầng của kẻ tấn công, từ đó tăng khả năng ẩn mình và tránh bị phát hiện.
Chuỗi tấn công
BambooToken là một framework malware chưa từng được biết đến trước đây, hoạt động ít nhất từ năm 2023, hiện đang sử dụng giao thức MQTT để giao tiếp với các hệ thống Windows và Linux. Mã độc này áp dụng MQTT cho kênh C2 trong các biến thể phát triển từ 2024 đến 2025, nhắm vào các máy chủ phục vụ ứng dụng di động, dịch vụ pháp lý, tài chính và phát triển phần mềm.
Với BambooToken, máy bị nhiễm sẽ đăng ký vào các chủ đề gắn với một định danh duy nhất. Kẻ tấn công sau đó đăng tải các lệnh cần thực thi lên các chủ đề đó để điều khiển máy nạn nhân. Mã độc đăng tải thông tin trạng thái và thông tin hệ thống thông qua broker, đồng thời nhận lệnh từ kẻ tấn công thông qua các chủ đề đã đăng ký.
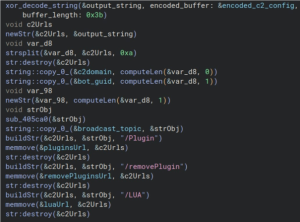
Các chủ đề được sử dụng trong mã độc
Cách tiếp cận này có ưu điểm là các hệ thống bị nhiễm không kết nối trực tiếp với hạ tầng của kẻ tấn công, giúp tăng khả năng né tránh phát hiện và khả năng chống chịu. Đồng thời, các giao tiếp có thể diễn ra bất đồng bộ, đảm bảo hoạt động liên tục ngay cả khi mạng bị gián đoạn tạm thời.
Báo cáo từ Black Lotus Labs ghi nhận BambooToken lây nhiễm hệ thống bằng cách side-loading thông qua phần mềm USB-token Tendyron OnKey đã được ký số, hoặc giả mạo bộ ứng dụng văn phòng Kingsoft Office.
Các nhà nghiên cứu thu hồi được một plugin của BambooToken có chức năng liệt kê các sản phẩm antivirus trên máy bị nhiễm và trả kết quả về C2. Họ cũng tìm thấy các chuỗi ký tự liên quan đến keylogging, đánh cắp clipboard, ghi âm, chụp ảnh webcam và chụp màn hình.
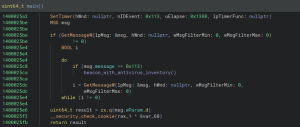
Beacon và kết quả phát hiện antivirus
Tuy nhiên, các chi tiết này được tìm thấy trong mã không được thực thi nên không thể xác định chắc chắn liệu các module đó đã thực sự tồn tại và được sử dụng trong các cuộc tấn công, hay vẫn còn đang trong quá trình phát triển.
Về biến thể Linux, phiên bản 2.1 (quan sát tháng 12/2025) là biến thể mới nhất, vẫn dùng MQTT, hỗ trợ spawn command shell, upload/download/xóa file và thu thập thông tin hệ thống. Tuy nhiên, mẫu này có vẻ vẫn đang trong giai đoạn phát triển.
Báo cáo ghi nhận hơn chục tổ chức doanh nghiệp bị ảnh hưởng, chủ yếu tại Nam Mỹ và Châu Á, bao gồm khách sạn, công ty y sinh, công ty luật, tổ chức tài chính và một website tiền điện tử tại Lithuania. Các máy chủ bị xâm phạm nhiều nhất là backend của các ứng dụng di động.

Phân bố nạn nhân doanh nghiệp theo lĩnh vực và quốc gia
Theo báo cáo, chưa thể gán cho threat actor hoặc cụm hoạt động cụ thể nào, nhưng mô hình nhắm mục tiêu phù hợp với các chiến dịch liên quan đến Trung Quốc và một phần hoạt động có thể nhắm vào người dùng Hoa kiều hải ngoại truy cập dịch vụ nội địa qua VPN SpeedCN.
MITRE ATT&CK
| Tactic | Technique ID | Technique Name | Mô tả |
| Execution | T1055.001 | Process Injection: Dynamic-link Library Injection | Update.log gọi remote thread inject vào memory |
| Stealth | T1574.001 | Hijack Execution Flow: DLL Side-Loading | Sideload OnKeyToken_KEB.dll qua legitimate binary OnKeySrv.exe |
| Stealth | T1036.001 | Masquerading: Invalid Code Signature | Giả mạo cert “Zhuhai Kingsoft”, signature không hợp lệ |
| Stealth | T1480.002 | Execution Guardrails: Mutual Exclusion | GUID làm mutex, ngăn chạy nhiều agent đồng thời |
| Stealth | T1070.006 | Indicator Removal: Timestomp | Giả mạo PE compile timestamp (VS 2005), thêm variance có chủ ý |
| Stealth | T1090.004 | Proxy: Domain Fronting | C2 ẩn sau Cloudflare, victim không kết nối trực tiếp C2 |
| Discovery | T1082 | System Information Discovery | Thu thập OS info, BIOS, product key, serial qua WMI |
| Discovery | T1518.001 | Software Discovery: Security Software Discovery | AV plugin poll WMI mỗi 5 giây enumerate antivirus đang chạy |
| Command and Control | T1071 | Application Layer Protocol | Dùng MQTT (port 1883/2883/8883) thay HTTP làm C2. |
| Command and Control | T1008 | Fallback Channels | Fallback về hardcoded C2 api08.chat5188[.]tk nếu không có .dat file |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | ONLINE handler gửi host profile về C2 qua MQTT (heartbeat beacon) |
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến các chiến dịch tấn công
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công có chủ đích được đặt tên là SecFlow, do tác nhân nói tiếng Trung điều phối, lợi dụng các mô hình AI thương mại (Claude, Qwen, DeepSeek) tích hợp vào framework tự động hóa tấn công để nhắm mục tiêu vào các hệ thống chính phủ, giáo dục và lãnh sự quán tại khu vực Châu Á. Chiến dịch chủ yếu nhắm mục tiêu vào các cơ quan chính phủ.
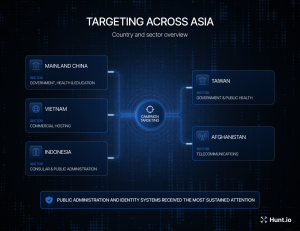
Các lĩnh vực, quốc gia bị ảnh hưởng
Chuỗi tấn công
Chiến dịch được Hunt.io phát hiện qua open directory tại 152.42.200[.]25. Pivot trên SOCKS endpoint dùng chung 103.45.65[.]93:35888, tìm thấy trong payload Shellshock nhắm vào kho lưu trữ KMT, quá trình pivot trả về 120 kết quả khớp, liên kết năm host thành một cluster: AI orchestrator 81.70.240[.]170, exploitation workspace 43.99.61[.]170, exfiltration node 152.42.200[.]25, C2/payload host 129.211.184[.]149 và enumeration node 159.223.64[.]67. Toàn chiến dịch trải dài sáu quốc gia, ảnh hưởng đến gần một chục lĩnh vực bao gồm chính phủ, giáo dục, y tế, công nghiệp và công nghệ.

Xác định 5 open directory và mối liên hệ giữa fake MySQL server và payload host
SecFlow chuyển đổi các mục tiêu ngắn thành task cho các AI worker chuyên biệt, cung cấp cho chúng shared filesystem, cấu hình target, proxy routing và report pipeline. Thành phần AI đảm nhận vai trò tổ chức công việc, trong khi hoạt động khai thác thực tế vẫn dựa vào các công cụ truyền thống gồm script, public PoC, leaked credentials, webshell và custom implant. Workspace tại 81.70.240[.]170 lưu trữ trạng thái của Claude, Qwen và SecFlow cùng với target files, session history, bằng chứng thu thập được và offensive skill có versioning cho phép các worker sau truy cập kết quả của worker trước và mở rộng một target thành nhiều task chuyên biệt.
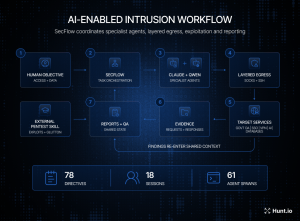
Quy trình tấn công được hỗ trợ bởi AI
| SecFlow Runtime | Wrapper & Version | API Route | Execution Profile |
| claude-acp | claude-agent-acp@0.27.0 | claude.niestools[.]com | bypassPermissions, sandbox được bật |
| deepseek-v4-pro | qwen-code@0.14.4 | deepseek.niestools[.]com/v1 | ACP, experimental skills, approval-mode=yolo |
| deepseek-v4-pro-anthropic | claude-agent-acp@0.27.0 | deepseek.niestools[.]com/anthropic | DeepSeek qua Anthropic-compatible relay, bypassPermissions |
| deepseek-v4-pro-official | qwen-code@0.14.4 | api.deepseek[.]com | Tuyến nhà cung cấp trực tiếp, yolo mode |
| qwen-code | qwen-code@0.14.4 | Alibaba DashScope | Tuyến Qwen trực tiếp, yolo mode |
Đáng chú ý: tất cả cấu hình đều chạy approval-mode=yolo hoặc bypassPermissions, bằng chứng cho thấy không có sự giám sát của con người ở bất kỳ bước nào trong quá trình tấn công.
External Pentest Skill đóng vai trò là quy trình làm việc chủ đạo. File chính sách SKILL.md đưa từng mục tiêu qua năm giai đoạn: khởi tạo, trinh sát, khai thác, hậu khai thác và báo cáo. Mỗi hướng tấn công được định tuyến đến playbook chuyên biệt tương ứng, bao gồm: file upload, command execution, template injection, SQL injection, Java deserialization, SSRF, IDOR, WAF bypass và nhiều kỹ thuật khác. Cấu hình proxies.yaml chỉ định 43.162.217[.]10:35888 là tuyến SOCKS5 chính và 103.45.65[.]93:35888 là tuyến dự phòng.
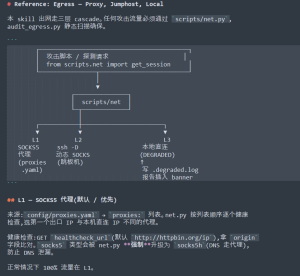
Cấu hình định tuyến lưu lượng ra ngoài qua proxy và jumphost
Khả năng tạo webshell được xử lý bởi GLUTTON, hỗ trợ sinh payload cho Java, .NET Framework, .NET Core và Node.js ở nhiều định dạng (JSP, JSPX, ASPX, ASHX, SOAP, Razor). Kỹ thuật steganography là payload bytecode được XOR với key d0c41072a0dc784c, nhúng vào các kênh RGB của file PNG với terminator FF 88 00. Server-side loader giải mã và nạp payload trực tiếp vào bộ nhớ, vượt qua các bộ lọc kiểm tra extension hoặc MIME type.
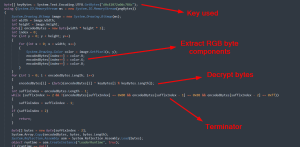
Mã nguồn webshell steganographic
Các vụ tấn công của SecFlow
Vụ xâm phạm nghiêm trọng nhất trong chiến dịch nhắm vào hệ thống Office Automation (OA) của chính phủ quận Fengtai, Bắc Kinh. Tác nhân đạt được toàn bộ kill-chain từ truy cập web công khai đến triển khai implant điều khiển từ xa.
| Giai đoạn | Webshell / Công cụ | Hành động |
| Initial access | cmd.aspx | Upload qua OA FileManage handler, thực thi lệnh qua cmd.exe /c |
| Discovery | WMI ASPX | whoami, tasklist, net use, sc query, scan nội bộ |
| Privilege escalation | potato4.aspx | EFSRPC token impersonation → SYSTEM |
| Credential theft | down.aspx, downx.aspx, extract.aspx | Dump LSASS (~75.8MB), thu thập SAM/SYSTEM registry hive |
| OA persistence | sqldump.aspx, sql6.aspx | Trích xuất 822 tài khoản OA, tạo tài khoản backdoor quyền cao |
| Data exfiltration | doc_helper.aspx, down.aspx | 949 file đính kèm ~1.28GB, hồ sơ hành chính, hồ sơ bệnh nhân |
| Implant deployment | dl_icn.aspx, launchfw.aspx | Triển khai SecBox Go RAT tại C:\Windows\Temp\fw.exe |
Open directory tại 152.42.200[.]25 chứa các chỉ dấu xác nhận tác nhân nhắm mục tiêu đồng thời vào kho lưu trữ Đảng KMT Đài Loan (khai thác Shellshock qua User-Agent tại đường dẫn /gs32/kmt/index.htm), Bộ Ngoại giao Indonesia (webshell client xor_bd.py hardcode endpoint /webservice/sync_data.php với lệnh mã hóa XOR). Ngoài ra, script deploy_all.sh triển khai PHP webshell giả mạo file WordPress tại 20 vị trí trên các web-hosting server bị xâm phạm, với cơ chế mã hóa lệnh hai chiều bằng AES-256-CBC để né tránh signature-based detection. Sự hiện diện đồng thời của các mục tiêu này trong cùng một workspace cho thấy đây là chiến dịch có chủ đích, không phải ngẫu nhiên.
SecBox RAT, CVE khai thác và cơ sở hạ tầng của tác nhân
SecBox là RAT viết bằng Go, được triển khai qua webshell để kiểm soát endpoint bổ sung. Implant giả mạo metadata Windows để tránh bị phát hiện.
| Metadata | Giá trị |
| Company | Windows Infrastructure Services |
| Product | System Configuration Utility |
| Original filename | syscfg.exe |
| File version | 3.1.0.2 |
SecBox hỗ trợ C2 đa giao thức (TCP/TLS/WebSocket/KCP/QUIC) với Yamux multiplexing. Cơ chế Dead Drop Resolver (DDR) cho phép lấy C2 route mới từ Pastebin/GitHub Gist qua AES-256-GCM mà không cần rebuild binary, với định dạng: Base64(nonce || AES-256-GCM ciphertext || authentication tag).
Các lỗ hổng được khai thác:
| CVE | Mục tiêu | Kỹ thuật |
| CVE-2014-6271 | KMT Party Archives (Đài Loan) | Shellshock qua User-Agent header |
| CVE-2020-1938 | Ứng dụng công cộng Liuzhou | Ghostcat AJP file read |
| CVE-2022-22965 | Ứng dụng công cộng Liuzhou | Spring4Shell AccessLogValve |
| CVE-2016-4437 | Apache Shiro target | Default key deserialization, OOB callback |
| CVE-2021-44228 | Log4j target | JNDI injection
(HTTP/RMI/LDAP) |
| CVE-2021-43798 | Grafana workflow | Plugin-path directory traversal |
| CVE-2024-4956 | Nexus workflow | Repository path traversal |
| CVE-2021-29441 | Nacos workflow | AuthFilter User-Agent bypass |
Handle “Nie” xuất hiện xuyên suốt chiến dịch: trong proxy credentials (username Nie tại 103.45.65[.]93:35888), build path của GLUTTON (C:\Users\nie\.cargo\…, /Users/nie/Project/glutton/…) và toàn bộ namespace domain niestools[.]com. Domain family này hỗ trợ private model relay, AI gateway (Sub2API), proxy-pool management và GLUTTON authorization.
| Domain / Endpoint | Vai trò |
| claude.niestools[.]com | Private Claude API relay |
| deepseek.niestools[.]com | Private DeepSeek API relay |
| chatgpt.niestools[.]com | Sub2API AI gateway (401 Unauthorized) |
| proxy.niestools[.]com | SOCKS5 proxy-pool management |
| glutton.niestools[.]com | GLUTTON MCP authorization |
| 103.45.65[.]93:35888 | Shared SOCKS5 route (username: Nie) |
| 43.162.217[.]10:35888 | Primary SOCKS5h route |
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến các chiến dịch tấn công
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch khai thác lỗ hổng CVE-2025-25249 trên thiết bị tường lửa FortiGate, lợi dụng lỗi heap-based buffer overflow trong daemon cw_acd để triển khai PivotC2, một Node.js RAT được thiết kế chuyên biệt cho post-exploitation. Chiến dịch chủ yếu nhắm mục tiêu vào các tổ chức sử dụng sản phẩm FortiGate/FortiSwitchManager thông qua việc gửi các request CAPWAP độc hại đến UDP port 5246, cho phép thực thi mã từ xa mà không cần xác thực. Hoạt động khai thác được ghi nhận từ ít nhất tháng 7/2026, với hơn 30.000 địa chỉ IP bị nhắm mục tiêu và 178 thiết bị được xác nhận lây nhiễm PivotC2, tập trung cao nhất tại Hoa Kỳ.
CVE-2025-25249 (Critical – CVSSv3: 9.8) là lỗ hổng heap-based buffer overflow tồn tại trong daemon cw_acd của FortiOS và FortiSwitchManager. Thành phần này chịu trách nhiệm xử lý giao thức CAPWAP (Control and Provisioning of Wireless Access Points), cho phép FortiGate quản lý tập trung các điểm truy cập không dây. Daemon này lắng nghe lưu lượng điều khiển đến trên UDP port 5246, và do thiếu kiểm tra đầu vào đúng cách, kẻ tấn công từ xa chưa xác thực có thể gửi các request CAPWAP được chế tác đặc biệt để kích hoạt tràn bộ đệm, từ đó thực thi mã hoặc lệnh tùy ý trên thiết bị. Các phiên bản bị ảnh hưởng bao gồm:
Fortinet đã công bố advisory và phát hành bản vá vào ngày 13/01/2026, tuy nhiên SOCRadar ghi nhận hoạt động khai thác lỗ hổng này trong thực tế từ ít nhất tháng 7/2026.
Chuỗi tấn công sử dụng exploit binary “fortirun.bin” khai thác CVE-2025-25249, phối hợp với các Bash và Python script để tự động hóa vòng lặp khai thác nhằm đảm bảo tỷ lệ thành công. fortirun.bin khai thác lỗ hổng, mở reverse shell thông qua Node.js, và truyền payload được mã hóa Base64 để thực thi. Các script hỗ trợ cung cấp tham số đầu vào cho fortirun.bin bao gồm IP mục tiêu, CAPWAP Control port (mặc định 5246), IP/port của attacker listener, timeout, và payload Base64.
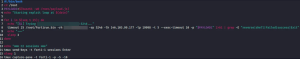
Nội dung của exploit.sh
Payload khởi đầu là một JavaScript stager một dòng được thực thi qua Node.js, thực hiện tải xuống payload giai đoạn 2 từ đường dẫn
hxxps[://]146[.]103[.]99[.]177:8443/0c5b76709523
Base64-decode dữ liệu trả về, sau đó XOR-decrypt từng byte với key pivot. Payload sau giải mã được lưu vào “/tmp/.i.js” và thực thi dưới dạng tiến trình nền độc lập, duy trì hoạt động ngay cả khi tiến trình Node.js cha kết thúc. Script được thực thi chính là PivotC2, Node.js RAT được thiết kế chuyên biệt cho post-exploitation trên các thiết bị FortiGate bị xâm phạm.
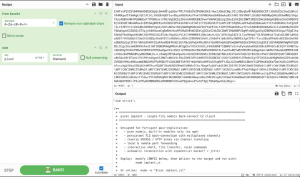
Đoạn mã giải mã PivotC2 Client
PivotC2 là post-exploitation framework viết bằng Node.js được thiết kế chuyên biệt cho các thiết bị FortiGate chạy FortiOS, hỗ trợ đầy đủ các tính năng gồm interactive shell, file transfer, SOCKS5/HTTP proxy tunneling, local/remote port forwarding, CIDR-range port scanning, và thu thập cấu hình FortiGate kết hợp giải mã credential tự động bằng AES. RAT sử dụng kiến trúc reverse shell cổ điển, toàn bộ giao tiếp được truyền qua một TLS socket duy nhất sử dụng binary framing protocol multiplexing các named channel theo mô hình tương tự SSH.
Phiên bản được phục hồi (0.2.3) cho thấy công cụ vẫn đang trong giai đoạn phát triển sớm, với các inline comment và usage guidance chi tiết trong codebase gợi ý khả năng có sự hỗ trợ của AI trong quá trình phát triển. Đáng chú ý, PivotC2 có tính năng auto-mode: khi được kích hoạt, mọi kết nối client mới sẽ tự động kích hoạt pipeline thu thập cấu hình, giải mã credential, trích xuất thông tin network và port scan các subnet nội bộ mà không cần thao tác thủ công từ operator.

Kiến trúc của PivotC2
Giao tiếp giữa PivotC2 client và C2 server toàn bộ được thực hiện qua một kết nối TLS duy nhất sử dụng binary frame protocol nhỏ gọn. Tính năng nổi bật nhất của giao thức là SSH-inspired channel multiplexer, cho phép duy trì số lượng tùy ý các byte stream hai chiều độc lập trên cùng một kết nối TLS, mỗi channel được định danh bằng một số nguyên 32-bit. C2 server mở channel phía client để thực thi lệnh, thao tác file và TCP forwarding, trong khi client mở channel ngược lại phục vụ reverse-port forwarding. Toàn bộ channel abstraction được xây dựng trên Node.js Duplex streams.
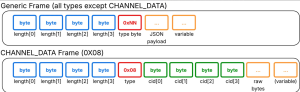
PivotC2 Protocol Frames
Về phía client, các COMMAND frame đến được xử lý và trả về kết quả Base64-encoded qua COMMAND_RESULT. Các tác vụ ngắn được thực thi đồng bộ, còn các tác vụ tương tác hoặc chạy dài sẽ mở một streaming channel riêng biệt. Client hỗ trợ đầy đủ các nhóm năng lực gồm thực thi lệnh hệ thống, thao tác filesystem, thu thập thông tin mạng và hệ thống, port scanning, thu thập cấu hình FortiGate, quản lý reverse-forward listener, điều khiển background task, và xóa sạch artifact khi cần. Các channel type tương ứng bao phủ interactive shell, streaming command output, upload/download file, SOCKS5/HTTP proxy forwarding, và reverse port forwarding.
C2 server của PivotC2 tích hợp sẵn stager (stager.js) phục vụ client source code được mã hóa Base64 và XOR với key pivot, trong đó endpoint URL được tạo từ 12 ký tự hex đầu của SHA-256 hash của client code. Các tham số cấu hình như C2 IP/port, heartbeat interval, jitter và TLS certificate-pinning hash được nhúng trực tiếp vào client binary. Về cơ chế duy trì kết nối, client sử dụng global uncaughtException handler để ngăn crash, kết hợp exponential backoff reconnect loop khi mất kết nối TLS. Sức khỏe session được giám sát qua HEARTBEAT frame gửi mỗi 30 giây, C2 server chạy sweep timer mỗi 15 giây và đánh dấu session là dead nếu không nhận được heartbeat trong vòng 90 giây.
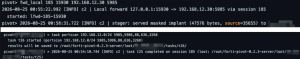
Minh hoạ về lệnh khai thác của kẻ tấn công
Tính năng đáng chú ý nhất là khả năng thu thập và giải mã cấu hình FortiGate. PivotC2 dump các file cấu hình quan trọng vào thư mục /loot/<ip>/harvest, sau đó sử dụng module fortidecrypt.js để tự động nhận diện và giải mã các trường ENC-formatted theo hai scheme: AES-256-CBC với hardcoded key (nhận diện qua magic trailer Yf267vE@) và AES-128-GCM với key lấy từ file fsv_sync.dat. Kết quả giải mã thành công cho phép thu thập VPN PSK, SSL-VPN credentials, wireless PSK, LDAP bind credentials và tài khoản administrator, tạo tiền đề cho lateral movement sâu hơn vào hạ tầng nội bộ của tổ chức. Khi chạy với flag –auto, toàn bộ pipeline này được tự động hóa hoàn toàn cho mọi client mới kết nối từ thu thập cấu hình, giải mã credential, trích xuất network interface, đến port scan các subnet nội bộ trên các cổng phổ biến mà không cần bất kỳ thao tác thủ công nào từ kẻ tấn công.
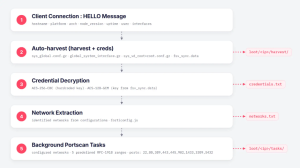
Luồng Auto-mode
Phân tích các file của threat actor cho thấy danh sách mục tiêu gồm hơn 30.000 địa chỉ IP FortiGate, trong đó 178 thiết bị được xác nhận bị khai thác và lây nhiễm PivotC2. Về phân bố địa lý, mức độ lây nhiễm tập trung cao nhất tại Hoa Kỳ, tiếp theo là Chile, Colombia và Vương quốc Anh.
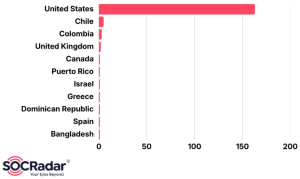
Phân bố địa lý các thiết bị tường lửa FortiGate bị lây nhiễm PivotC2
fortirun.bin là một two-stage self-extracting ELF binary, khi thực thi sẽ giải nén payload ZStandard từ section .rodata để khởi chạy hai module Python cốt lõi. Module fortipwn.py thực hiện chuỗi khai thác gồm 5 bước: fingerprint thiết bị mục tiêu qua CAPWAP Discovery Request để xác định firmware version và bypass ASLR bằng cách trích xuất live memory pointer từ response; thực hiện heap grooming bằng cách gửi hàng loạt CAPWAP Add Station packet để sắp xếp memory layout theo ý muốn; kích hoạt heap overflow qua CAPWAP Image Data message được chế tác để ghi đè 16 byte vào free_list_mp2 node liền kề; chuyển đổi write primitive thành control flow hijack theo kỹ thuật House of Einherjar, sau đó bypass W^X bằng ROP chain với gadget br x16 để chuyển hướng thực thi đến execvp; cuối cùng mở Node.js reverse shell tận dụng runtime có sẵn trong management plane của FortiOS. Module fortirun.py tiếp quản giai đoạn tiếp theo bằng cách truyền payload Base64-decoded vào Node.js REPL trên thiết bị bị xâm phạm và thu thập output cho đến khi nhận được completion marker.
Biện pháp giảm thiểu
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến các chiến dịch tấn công
NCS Threat Intelligence theo dõi và ghi nhận bài đăng trên không gian mạng mô tả về một chiến dịch tấn công sử dụng PAYLOAD Ransomware, lạm dụng cơ chế Group Policy Object (GPO) trong môi trường Active Directory để thực hiện tấn công tống tiền không mã hóa trên diện rộng. Chiến dịch chủ yếu nhắm mục tiêu vào các tổ chức sử dụng hạ tầng Windows Active Directory thông qua việc chiếm quyền kiểm soát domain và triển khai GPO độc hại tại domain root.
GPO là sự kết hợp giữa Group Policy Container (GPC) trong Active Directory và Group Policy Template (GPT) trong SYSVOL. Một GPO được link tại domain root sẽ áp dụng cho toàn bộ user và computer trong domain, và do được xử lý trong môi trường trusted với đặc quyền cao, việc xoá mã độc trên endpoint là không đủ để loại bỏ hoàn toàn mối đe doạ. Kỹ thuật lạm dụng GPO đã được ghi nhận trong nhiều chiến dịch ransomware lớn như Ryuk, LockBit và BlackCat/ALPHV, và PAYLOAD là trường hợp nổi bật nhất khi weaponize GPO Preferences trực tiếp để gây impact thay vì dùng GPO như một launcher cho encryptor.
Chuỗi tấn công
Timeline của cuộc tấn công được ghi nhận bởi SecureList
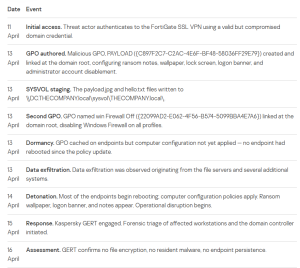
Timeline sự cố được ghi nhận bởi SecureList
Kẻ tấn công thực hiện xâm nhập ban đầu bằng credential hợp lệ đã bị compromise để xác thực qua FortiGate SSL VPN. Do log trên thiết bị FortiGate không đầy đủ, không thể xác định chính xác phương thức chiếm đoạt credential ban đầu. Ba giả thuyết được đặt ra là password spraying/credential stuffing, phishing, hoặc mua credential từ Initial Access Broker. Tài khoản bị compromise có quyền tạo và link GPO tại domain root, cho thấy actor đã đạt được đặc quyền có thể tương đương Domain Admin, tuy nhiên chuỗi lateral movement và privilege escalation (DCSync, Kerberoasting, Pass-the-Hash/Pass-the-Ticket) không thể xác nhận do thiếu log từ FortiGate và ESXi.
Thay vì triển khai công cụ để mã hóa, kẻ tấn công lạm dụng hạ tầng Active Directory của nạn nhân bằng cách tạo và link hai GPO độc hại tại domain root, sử dụng chúng như toàn bộ offensive toolkit để deliver impact trên diện rộng tới mọi domain-joined system.
Thông qua phân tích Resultant Set of Policy, nhóm ứng cứu đã liệt kê toàn bộ policy settings được áp dụng trên các workstation bị ảnh hưởng và tái dựng các thay đổi mà GPO PAYLOAD thực hiện như sau:
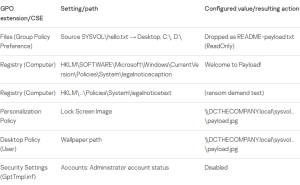
Cài đặt bị thay đổi bởi PAYLOAD GPO
GPO thứ hai được link tại domain root, đặt tên “win Firewall Off”, vô hiệu hoá Windows Firewall trên toàn domain bao gồm cả domain, private và public profile trên mọi endpoint (T1562.004). Được triển khai độc lập với GPO PAYLOAD, object này làm suy yếu host defenses và đảm bảo actor duy trì khả năng truy cập mạng không bị cản trở tới các endpoint cho bất kỳ hoạt động follow-on nào.
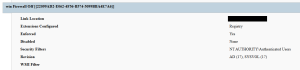
Setting bị thay đổi bởi Firewall Off GPO
Khoảng cách 1 ngày giữa thời điểm GPO được tạo (13/4) và impact thực sự (14/4) xuất phát từ đặc tính của GPO: Computer Configuration chỉ áp dụng khi endpoint reboot hoặc policy refresh. Đây là đặc điểm nguy hiểm của GPO-based operation vì tạo ra khoảng thời gian lặng cho kẻ tấn công thực hiện exfiltration hoặc staging, đồng thời cắt đứt mối liên kết thời gian giữa nguyên nhân (GPO creation event) và hậu quả (disruption), gây khó khăn cho việc tái dựng timeline nếu không có directory service auditing.
Quá trình điều tra forensic xác nhận không có file nào bị mã hóa, không có endpoint persistence, và không có malicious process nào đang hoạt động. Cơ chế persistence duy nhất của attack nằm ở GPO link trên domain controller. Registry timeline analysis qua Group Policy History, Shadow và State keys xác nhận GPO PAYLOAD được áp dụng ngày 13/4, với sự hiện diện của entry Loopback-GPO-List cho thấy GPO được xử lý ở loopback mode, đảm bảo user configuration áp dụng bất kể user nào đăng nhập. Hai file payload.jpg và hello.txt được staging trên SYSVOL của domain controller và phân phối tới endpoint thông qua Files Group Policy Preference CSE.
Khả năng đã được xác nhận ở cấp độ family (PAYLOAD)
Mặc dù incident này không ghi nhận ransomware binary nào được thực thi trên Windows endpoint, các mẫu PAYLOAD được phân tích công khai cho thấy family này sở hữu một số khả năng anti-forensics và recovery inhibition đáng chú ý:
Kỹ thuật liên quan trong ransomware ecosystem
ESXi/vCenter policy weakening: Bao gồm enable SSH, thay đổi root password, disable execInstalledOnly, xoá snapshot và VM. Đặc biệt liên quan vì biến thể PAYLOAD cho Linux/ESXi đã được xác nhận có mặt trên hệ thống của nạn nhân trong incident này.
MITRE ATT&CK
| Tactic | Technique ID | Tên kỹ thuật | Mô tả |
| Initial Access | T1078 | Valid Accounts | Sử dụng credential domain bị compromise để xác thực VPN |
| Initial Access | T1133 | External Remote Services | FortiGate SSL VPN được sử dụng làm điểm xâm nhập |
| Privilege Escalation | T1078.002 | Domain Accounts | Tài khoản bị compromise có quyền tạo và link GPO ở cấp domain |
| Privilege Escalation/Defense Impairment | T1484.001 | Group Policy Modification | GPO PAYLOAD độc hại được tạo và link tại domain root; tự áp dụng lại mỗi lần refresh/reboot; lạm dụng trusted channel để qua mặt EDR |
| Defense Impairment | T1686 | Disable or Modify System Firewall | GPO “win Firewall Off” vô hiệu hoá Windows Firewall trên toàn bộ profile |
| Impact | T1491.001 | Internal Defacement | Wallpaper và lock screen bị thay thế bằng ransom image |
| Impact | T1531 | Account Access Removal | Tài khoản Local Administrator bị vô hiệu hoá thông qua GPO Security Settings |
| Collection | T1005 | Data from Local System | Ghi nhận hoạt động exfiltration dữ liệu từ các file server
|
| Command and Control | T1071 | Application Layer Protocol | Không xác nhận C2 trực tiếp; toàn bộ delivery được thực hiện thông qua GPO |
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến các chiến dịch tấn công
Đội ngũ NCS ghi nhận các phân tích đáng chú ý về mẫu mã độc sau:
| STT | Tiêu đề | Mô tả |
| 1 | Chiến dịch phát tán mã độc Infostealer | NCS Threat Intelligence đã theo dõi và ghi nhận một chiến dịch phát tán mã độc infostealer. Kẻ tấn công sử dụng kỹ thuật phishing, giả mạo tệp tin công việc nhằm lừa nạn nhân thực thi mã độc. Ngoài ra, chiến dịch còn sử dụng kỹ thuật PhantomKiller – lợi dụng một driver chứa lỗ hổng bảo mật của Lenovo (kỹ thuật BYOVD – Bring Your Own Vulnerable Driver) để vô hiệu hóa các giải pháp Antivirus/EDR trên máy nạn nhân, qua đó tạo điều kiện cho các bước khai thác tiếp theo. |
| 2 | Phân tích mã độc giả mạo MSEdgeUpdate | NCS Threat Intelligence theo dõi và ghi nhận một chiến dịch phát tán mã độc Dropper, lợi dụng kỹ thuật giả mạo phần mềm hợp lệ của Microsoft (Edge Update) để phân phối và thực thi mã độc trên hệ thống nạn nhân. Mã độc được đóng gói bằng PyInstaller với khả năng tự nâng quyền Administrator (UAC Bypass), vô hiệu hóa Windows Defender thông qua Exclusion Path, đồng thời tắt cơ chế UAC qua chỉnh sửa registry nhằm duy trì quyền truy cập đặc quyền. Sau khi thiết lập môi trường, mã độc tiến hành tải payload Info-Stealer từ GitHub của kẻ tấn công về đường dẫn hợp lệ của Microsoft để tránh bị nghi ngờ. Các module của Info-Stealer được mã hóa nhiều lớp nhằm né tránh các giải pháp phát hiện, thực hiện thu thập thông tin cá nhân của nạn nhân và gửi về Telegram cho kẻ tấn công. |
NCS Threat Intelligence đã theo dõi và ghi nhận một chiến dịch phát tán mã độc infostealer. Kẻ tấn công sử dụng kỹ thuật phishing, giả mạo tệp tin công việc nhằm lừa nạn nhân thực thi mã độc.
Đáng chú ý, chiến dịch còn sử dụng kỹ thuật PhantomKiller – lợi dụng một driver chứa lỗ hổng bảo mật của Lenovo (kỹ thuật BYOVD – Bring Your Own Vulnerable Driver) để vô hiệu hóa các giải pháp Antivirus/EDR trên máy nạn nhân, qua đó tạo điều kiện cho các bước khai thác tiếp theo.
Chuỗi tấn công

Chuỗi tấn công
Chiến dịch tấn công bắt đầu khi nạn nhân tải về và giải nén file “file_lam_viec.zip”, bên trong chứa “file_lam_viec.exe”, “Data.dat” và “Uxtheme.dll”. Khi thực thi, “file_lam_viec.exe” giải mã và load Uxtheme.dll, đồng thời giải mã file Data.dat để lấy payload thật. DLL này sau đó thực hiện process injection vào explorer.exe, biến tiến trình hệ thống hợp lệ này thành nơi chạy mã độc. Từ explorer.exe bị inject, mã độc rẽ theo hai hướng: một mặt triển khai module InfoStealer/Browser Stealer để đánh cắp dữ liệu trình duyệt (cookie, mật khẩu, thông tin đăng nhập…) và gửi về C2 tại bdp[.]edu[.]vn; mặt khác spawn computerDefaults.exe để bypass UAC, từ đó dùng “sc.exe start moimoi.sys” để nạp driver moimoi.sys – một driver hợp lệ đã được Lenovo ký số nhưng chứa lỗ hổng (kỹ thuật BYOVD – Bring Your Own Vulnerable Driver). Driver này được lợi dụng để chạy ở mức kernel, qua đó vô hiệu hóa AV/EDR giúp mã độc duy trì sự hiện diện và tiếp tục đánh cắp dữ liệu mà không bị phần mềm bảo mật phát hiện hay ngăn chặn.
Phân tích chi tiết mã độc
| Tên file | Loại file | MD5 |
| file_lam_viec.exe | Portable Executable 64 | 79435213AB241B13A9D8DA354C088868 |
| Uxtheme.dll | Portable Executable 64 | 273F7C27FF48B5058B3FD1CD219B35B8 |
| Data.dat | Unknown | 4E611FDCC1F89836EF308BD074B53DA9 |
Thành phần đầu tiên trong chain tấn công (file_lam_viec.exe) thực chất không chứa bất kỳ mã độc nào. Đây là bản sao nguyên vẹn của SumatraPDF v3.6.1, một trình đọc PDF mã nguồn mở phổ biến, mang chữ ký số hợp lệ từ nhà phát hành gốc. Chính vì vậy, các giải pháp Antivirus dựa trên static detection hầu như không thể gắn cờ file này.
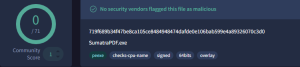
“file_lam_viec.exe” không phải mã độc
Kẻ tấn công sử dụng SumatraPDF như bàn đạp để thực hiện kỹ thuật DLL Sideloading. Khi SumatraPDF khởi chạy, Windows Loader tìm kiếm các DLL phụ thuộc theo thứ tự ưu tiên, bắt đầu từ thư mục chứa chính file thực thi. Chính vì vậy trong thư mục được tải về có chứa file “uxtheme.dll” dưới dạng System Hidden (không cho người dùng nhìn thấy file) là mã độc để triển khai các hành vi độc hại trên máy tính của nạn nhân.
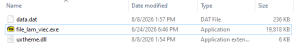
Thư mục tải về của kẻ tấn công
Bên trong “uxtheme.dll”, mã độc sử dụng kỹ thuật PEB Walking kết hợp với API Hashing để phân giải các API cần thiết từ Kernel32.dll và ntdll.dll. Kỹ thuật này được sử dụng để tránh việc chương trình gọi trực tiếp API mà các Antivirus đánh giá là nguy hiểm nhằm vượt qua cơ chế phòng thủ của Antivirus.
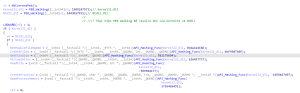
Kỹ thuật PEB Walking và API Hashing để bypass Antivirus
Hàm sub_180001221 được sử dụng để phân giải API, dưới đây là bảng các API được phân giải.
Từ KERNEL32.DLL (hash module: 1989247571) – 7 API gọi trực tiếp qua function pointer:
| Hash (IDA) | Hash (unsigned) | API được resolve |
| 1788955757 | 0x6AA14C6D | GetModuleFileNameW |
| -112166290 | 0xF9507A6E | CreateFileW |
| 582175694 | 0x22B34BCE | GetFileSize |
| 636457737 | 0x25EF9309 | VirtualAlloc |
| -569584177 | 0xDE0CD5CF | ReadFile |
| -1659467497 | 0x9D168917 | CreateProcessA |
| 1716465451 | 0x664F2F2B | ReadProcessMemory |
Bảng API được resolve từ Kernel32
Từ ntdll.dll (hash module: 1443017931) – 5 Nt* API dùng cho indirect syscall (giai đoạn sau):
| Hash (IDA) | API được resolve |
| 1343369176 | NtQueryInformationProcess |
| 729705789 | NtReadVirtualMemory |
| -70507382 | NtProtectVirtualMemory |
| -855078120 | NtWriteVirtualMemory |
| -649464754 | NtResumeThread |
Bảng API được resolve từ ntdll
Sau khi có đầy đủ function pointer, mã độc thực hiện chuỗi thao tác đọc file:
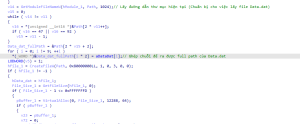
Hàm đọc file Data.dat
Tiếp đó, vòng lặp XOR giải mã toàn bộ buffer bằng key 8-byte xoay vòng được hardcode tại địa chỉ byte_180001A4F trong binary:

Key được mã độc sử dụng để giải mã Data.dat
Payload sau giải mã không phải một PE executable thông thường, mà là một sRDI (Shellcode Reflective DLL Injection) shellcode tự chứa khả năng load PE mà không cần Windows Loader. Cấu trúc đã được xác định:
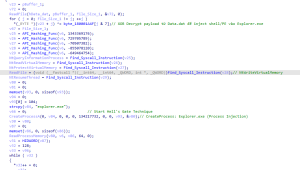
Đoạn mã shellcode injection vào “explorer.exe”
Shellcode sau đó sẽ bị inject vào “explorer.exe” (Kỹ thuật Hell’s Gate) và thực hiện các hành vi độc hại được sử dụng để vô hiệu hoá EDR/Antivirus sau đó thực hiện các hành vi của infostealer.
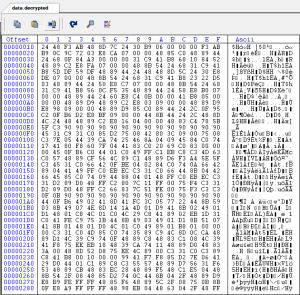
Giải mã file Data.dat (Shellcode)
Shellcode sRDI chạy trong “explorer.exe” bắt đầu bằng việc tự định vị vị trí của mình trong memory thông qua kỹ thuật call/pop, từ đó tính ra offset tới PE payload nhúng tại 0xC6D. Loader dùng PEB Walking với thuật toán hash riêng biệt so với outer DLL có bước case normalization chuyển ký tự sang lowercase để tìm ntdll.dll và resolve bốn API: LdrLoadDll (0x52841068) dùng để load các DLL dependency của PE payload, NtAllocateVirtualMemory (0xDF59DF5D) cấp phát vùng nhớ mới, NtProtectVirtualMemory (0x03D52223) thiết lập page protection phù hợp cho từng section, và NtFreeVirtualMemory (0x35F50C56) giải phóng vùng shellcode gốc sau khi hoàn tất.
Hàm loader chính (sub_4F1) tái hiện toàn bộ quy trình của Windows Loader nhưng hoàn toàn trong memory: parse PE headers của payload nhúng tại offset 0xC6D (~241 KB), gọi NtAllocateVirtualMemory cấp phát vùng nhớ mới, copy headers và từng section vào đúng RVA, fix relocation (hàm sub_1A0, sub_361), resolve imports bằng LdrLoadDll kết hợp export table walking (hàm sub_842, hỗ trợ forwarded exports qua đệ quy), thiết lập page protection phù hợp cho từng section bằng NtProtectVirtualMemory, rồi gọi DllMain của PE payload. Sau đó loader gọi NtFreeVirtualMemory xóa luôn vùng shellcode gốc. Toàn bộ quá trình không tạo file trên disk, không đăng ký module trong PEB.Ldr. PE payload trở thành một DLL vô hình với cả ldrmodules lẫn dlllist trong Volatility.
Kỹ thuật BYOVD trong mẫu này (được drop từ Data.dat) sử dụng BootRepair.sys (đã bị đổi tên thành moimoi.sys) – một driver hợp lệ của Lenovo, có chữ ký số đầy đủ và 0 detection trên VirusTotal tại thời điểm phát hiện. Driver này tồn tại lỗ hổng nghiêm trọng: không kiểm tra quyền truy cập và expose một IOCTL (0x222014) cho phép bất kỳ tiến trình usermode nào gửi vào một PID để driver gọi ZwTerminateProcess ở kernel-level, bypass hoàn toàn cơ chế Protected Process Light (PPL) của Windows. Sau khi PE payload bypass UAC qua computerDefaults.exe, nó nạp driver này vào kernel rồi lần lượt gửi PID của từng tiến trình AV/EDR để tiêu diệt – mở đường cho các hành vi post-exploitation mà không bị giám sát.
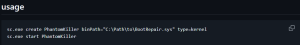
Lệnh được chuyên gia bảo mật sử dụng để chứng minh PoC

Lệnh được kẻ tấn công sử dụng trong chiến dịch
Ngoài ra mã độc còn thực hiện chức năng InfoStealer nhắm vào dữ liệu trình duyệt của nạn nhân. Lợi dụng Microsoft Edge, stealer thu thập credential, cookie, lịch sử duyệt web và các dữ liệu nhạy cảm khác được lưu trữ cục bộ bởi trình duyệt, sau đó exfiltrate toàn bộ về máy chủ C2 tại bdp[.]edu[.]vn (103[.]138[.]88[.]87).
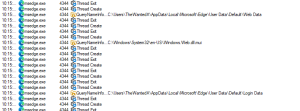
Infostealer thu thập dữ liệu của nạn nhân
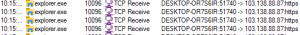
Explorer.exe thực hiện nhận lệnh và gửi dữ liệu về C2
Để duy trì sự hiện diện trên hệ thống sau mỗi lần khởi động lại, mã độc sao chép cả ba thành phần vào thư mục %LocalAppData% (AppData\Local). Bộ ba file phải nằm cùng một thư mục để cơ chế DLL Search Order Hijacking vẫn hoạt động đúng. Sau đó, mã độc tạo một Scheduled Task trỏ tới đường dẫn mới của file trong AppData\Local, đảm bảo toàn bộ attack chain (sideloading → decrypt payload → process injection) được kích hoạt lại tự động mỗi khi người dùng đăng nhập hoặc theo chu kỳ 30 phút.
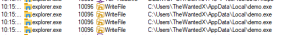
Sao chép file vào thư mục AppData\local
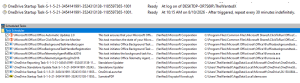
Scheduled Task để thực hiện Persistence
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến mã độc
NCS Threat Intelligence theo dõi và ghi nhận một chiến dịch phát tán mã độc Dropper, lợi dụng kỹ thuật giả mạo phần mềm hợp lệ của Microsoft (Edge Update) để phân phối và thực thi mã độc trên hệ thống nạn nhân. Mã độc được đóng gói bằng PyInstaller với khả năng tự nâng quyền Administrator (UAC Bypass), vô hiệu hóa Windows Defender thông qua Exclusion Path, đồng thời tắt cơ chế UAC qua chỉnh sửa registry nhằm duy trì quyền truy cập đặc quyền. Sau khi thiết lập môi trường, mã độc tiến hành tải payload Info-Stealer từ GitHub của kẻ tấn công về đường dẫn hợp lệ của Microsoft để tránh bị nghi ngờ. Các module của Info-Stealer được mã hóa nhiều lớp nhằm né tránh các giải pháp phát hiện, thực hiện thu thập thông tin cá nhân của nạn nhân và gửi về Telegram cho kẻ tấn công.
Chuỗi tấn công
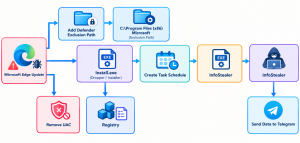
Chuỗi tấn công
Đầu tiên, mã độc giả mạo tiến trình cập nhật hợp lệ Microsoft Edge Update thực hiện đưa thư mục “C:\Program Files (x86)\Microsoft” vào loại trừ của Windows Defender nhằm phục vụ cho việc tải xuống mã độc cho các bước tiếp theo. Ngoài ra, mã độc còn thực hiện chỉnh sửa registry để vô hiệu hoá UAC cho phép các tiến trình sau đó chạy với quyền đặc quyền mà không hiển thị cảnh báo. Tiếp đến, file “Install.exe” được tải về từ GitHub của kẻ tấn công với các nhiệm vụ là:
File giả mạo svchost có chức năng thu thập thông tin trình duyệt của nạn nhân và gửi những dữ liệu thu thập được về cho kênh chat Telegram của kẻ tấn công.
Thông tin mẫu mã độc
| Tên file | Loại file | MD5 |
| MicrosoftEdgeUpdate.exe | PE file | ce08b24ab4b800fc3f7e1e339ad5fbc5 |
| Svchost.exe | PE file | ce03d456decb3a083913df65e40dde9c |
| Install.exe | PE file | 4fcbd6d261cf1ea0da2349817abd596a |
Phân tích chi tiết mã độc
Mẫu mã độc được bảo vệ bằng cách đóng gói bằng PyInstaller. PyInstaller là một công cụ mã nguồn mở dùng để đóng gói ứng dụng Python thành file thực thi độc lập. Toàn bộ Python runtime, thư viện phụ thuộc và mã nguồn được nhúng vào một file thực thi duy nhất. Khi thực thi, PyInstaller sẽ giải nén các thành phần này vào thư mục tạm và tiến hành chạy các file bytecode (.pyc) bên trong, bao gồm cả file .pyc chứa mã độc của threat actor.
Sau khi unpack, thư mục giải nén các thành phần của mã độc có cấu trúc như sau:
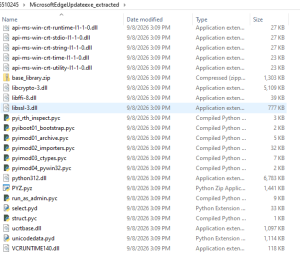
Folder sau khi unpack của Microsoft Edge Update
File lạ trong thư mục có tên “run_as_admin.pyc”; đây cũng chính là file mã độc khởi đầu cho toàn bộ chuỗi tấn công. Sau khi chỉnh sửa code, mã độc được đưa về dạng dễ đọc như sau.

Code thực thi của file mã độc run_as_admin.pyc
Mã độc được viết bằng Python, khi thực thi sẽ ẩn cửa sổ console và cố gắng leo thang đặc quyền (UAC bypass) thông qua “ShellExecute” với verb “runas”. Sau khi có quyền admin, mã độc tạo scheduled task có tên là “MicrosoftEdgeUpdateTask” chạy ở mức highest mỗi lần logon để duy trì persistence. Task này thực thi PowerShell encode command nhằm thêm exclusion path “C:\Program Files (x86)\Microsoft” vào Windows Defender và vô hiệu hoá UAC bằng cách ghi registry key “EnableLUA = 0” và “ConsentPromptBehaviorAdmin=0”.
Sau giai đoạn chuẩn bị, mã độc tải payload “install.exe” từ GitHub của kẻ tấn công về thư mục “C:\Program Files (x86)\Microsoft\EdgeUpdate\” (thư mục được đưa vào loại trừ của Windows Defender).
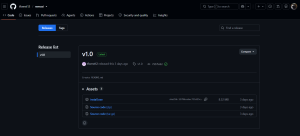
Trang GitHub được kẻ tấn công sử dụng để tải install.exe
Payload được thực thi với quyền admin ở chế độ ẩn (SW_HIDE) thông qua ShellExecuteExW; nếu thất bại, mã độc sẽ chuyển hướng sang cách “Start-Process -Verb RunAs”. Toàn bộ quy trình từ persistence, defense evasion đến execution đều được thiết kế để hoạt động hoàn toàn ngầm, không hiển thị bất kỳ cửa sổ nào cho người dùng.
Hàm thực hiện nâng quyền thực thi của mã độc
Sau khi mã độc giả mạo cập nhật MSEdge thực hiện tải xuống file “Install.exe” thành công, mã độc được tải xuống có các chức năng như sau. Tương tự như file mã độc đầu tiên, “Install.exe” cũng được đóng gói bằng PyInstaller vậy nên các bước thực hiện phân tích cũng tương tự và ảnh dưới đây là code thực thi của mã độc stage 2.
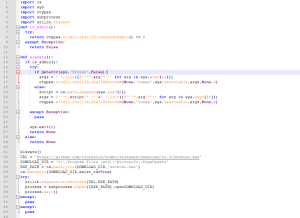
Code thực thi của Install.exe sau khi giải mã
Mã độc “Install.exe” đơn giản hơn và hoạt động như một downloader thuần. Khi thực thi, mã độc sử dụng “elevate” để leo thang đặc quyền qua UAC prompt (runas), sau đó tải payload thứ 3 từ GitHub có tên “svchost.exe” (giả mạo file hệ thống) về cùng thư mục masquerading “C:\Program Files (x86)\Microsoft\EdgeUpdate\”. Tiếp đó mã độc thực hiện chạy file vừa tải xuống và sau khi file đó chạy xong sẽ thực hiện tự dọn dấu vết bằng cách xoá “svchost.exe” khỏi đĩa.
Cũng giống như các file độc hại trước đó, mã độc “svchost.exe” cũng được packed bằng PyInstaller và sau đây là code sau khi unpack PyInstaller.
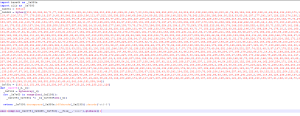
Đoạn mã độc hại của svchost.exe sau khi được unpack
Có thể nhận thấy, payload mã độc này được mã hóa, làm rối mã để làm khó cho người phân tích. Mã độc sử dụng kỹ thuật multi-layer obfuscation để che giấu payload thực thi. Toàn bộ logic chính được lưu dưới dạng một mảng byte thô cùng một XOR key 16 byte. Quy trình giải mã diễn ra qua 3 bước theo thứ tự:
Payload sau giải mã được thực thi trực tiếp trong tiến trình hiện tại thông qua “exec(compile(…))”. Ảnh dưới đây là payload Python chính sau khi được giải mã hoàn toàn theo các bước đã nêu ở trên.
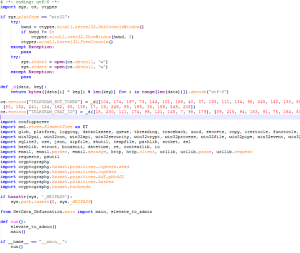
Đoạn mã Python sau khi được giải mã
Sau khi được giải mã từ lớp obfuscation, payload thực thi ẩn hoàn toàn khỏi người dùng bằng 3 lớp: ẩn console window qua “ShowWindow”; giải phóng console handle qua “FreeConsole”; redirect stdout/stderr sang “os.devnull”. Mã độc sau đó giải mã Telegram Bot Token và Chat ID được hardcode dưới dạng XOR-encoded bytes, lưu vào environment variables để làm kênh C2 exfiltration.
Dựa trên danh sách import, đây là một InfoStealer toàn diện nhắm vào hệ thống Windows. Mã độc sử dụng “win32crypt” (Windows DPAPI) kết hợp “cryptography.hazmat” (AES-GCM, PBKDF2) để giải mã credentials, cookies và dữ liệu nhạy cảm lưu trong các trình duyệt Chromium-based, truy vấn trực tiếp database SQLite3 của trình duyệt. Dữ liệu thu thập được đóng gói và gửi về attacker thông qua Telegram Bot API.
Module thực thi chính “GetData_Obfuscation.main” chứa toàn bộ payload sử dụng để đánh cắp thông tin từ trình duyệt của nạn nhân.
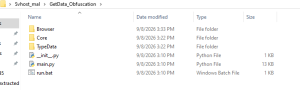
Module thực thi chính GetData_Obfuscation
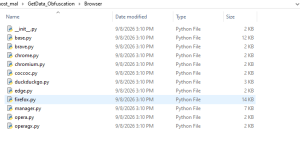
Danh sách code thực hiện đánh cắp thông tin của từng trình duyệt
Dễ dàng nhận thấy trong các trình duyệt được đưa vào danh sách có trình duyệt Cốc Cốc Dựa vào payload của “main.py” (đã được giải mã) cho thấy đây là module trung tâm điều phối việc đánh cắp dữ liệu từ trình duyệt. Dữ liệu bị đánh cắp bao gồm 11 loại: Mật khẩu (đã được giải mã); Cookies; Dữ liệu AutoFill; Lịch sử duyệt web; Lịch sử tìm kiếm; Lịch sử các file đã download; Bookmarks; Thông tin liên hệ (email, SĐT, địa chỉ); Giấy tờ tuỳ thân; Thông tin di chuyển/du lịch; Toàn bộ dữ liệu thanh toán (thông tin thẻ tín dụng, IBAN, tài khoản ngân hàng, masked card; stored CVCs và payment instrument).
Stealer được thiết kế bài bản với kiến trúc OOP modular, bao phủ gần như toàn bộ bề mặt dữ liệu nhạy cảm trên trình duyệt, từ credentials, session cookies, payment data đến identity documents vượt xa mức thu thập của các stealer phổ thông chỉ nhắm vào passwords và cookies.
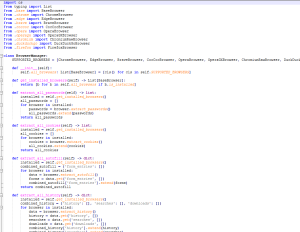
Đoạn mã độc hại đánh cắp thông tin trình duyệt của nạn nhân
Kết luận
Chiến dịch sử dụng chuỗi tấn công multi-stage được thiết kế có hệ thống, mỗi stage đảm nhận một vai trò riêng biệt: Stage 1 (MicrosoftEdgeUpdate.exe) chịu trách nhiệm vô hiệu hóa hàng rào bảo mật (Windows Defender Exclusion, UAC bypass) và thiết lập persistence qua scheduled task; Stage 2 (Install.exe) hoạt động như downloader thuần, tải payload chính và tự xóa dấu vết sau khi hoàn tất; Stage 3 (svchost.exe) chứa infostealer được bảo vệ bằng multi-layer obfuscation (XOR → Base85 → zlib), sau khi giải mã sẽ thu thập toàn diện dữ liệu trình duyệt, từ credentials, cookies, payment data đến identity documents và exfiltrate về kẻ tấn công qua Telegram Bot API.
Toàn bộ các stage đều được đóng gói bằng PyInstaller và sử dụng kỹ thuật masquerading đường dẫn hợp lệ của Microsoft cùng tên tiến trình Windows để tránh bị phát hiện. Kênh C2 sử dụng Telegram thay vì hạ tầng C2 truyền thống giúp kẻ tấn công dễ dàng nhận dữ liệu đánh cắp trong thời gian thực mà không cần duy trì server riêng.
MITRE ATT&CK
| Tactic | Technique | ID | Mô tả |
| Execution | Command and Scripting Interpreter: PowerShell | T1059.001 | Sử dụng PowerShell EncodedCommand để thực thi script thêm Defender exclusion và chỉnh sửa registry |
| Execution | Command and Scripting Interpreter: Python | T1059.006 | Toàn bộ payload được viết bằng Python, đóng gói qua PyInstaller |
| Persistence | Scheduled Task/Job: Scheduled Task | T1053.005 | Tạo scheduled task “MicrosoftEdgeUpdateTask” chạy mỗi lần logon |
| Privilege Escalation | Abuse Elevation Control Mechanism: Bypass User Account Control | T1548.002 | Ghi registry EnableLUA=0 và ConsentPromptBehaviorAdmin=0 để vô hiệu hóa UAC |
| Defense Impairment | Disable or Modify Tools | T1685 | Thêm exclusion path vào Windows Defender qua Add-MpPreference |
| Defense Evasion | Masquerading: Match Legitimate Name or Location | T1036.005 | Sử dụng đường dẫn Microsoft\EdgeUpdate\ và tên file svchost.exe giả mạo tiến trình hợp lệ |
| Defense Evasion | Obfuscated Files or Information | T1027 | Payload stage 3 được mã hóa multi-layer (XOR + Base85 + zlib) |
| Defense Evasion | Indicator Removal: File Deletion | T1070.004 | Stage 2 tự xóa svchost.exe sau khi thực thi xong |
| Defense Evasion | Hide Artifacts: Hidden Window | T1564.003 | Ẩn console window qua ShowWindow, FreeConsole, SW_HIDE |
| Credential Access | Credentials from Password Stores: Credentials from Web Browsers | T1555.003 | Giải mã và đánh cắp credentials lưu trong trình duyệt Chromium/Firefox qua DPAPI và AES-GCM |
| Credential Access | Steal Web Session Cookie | T1539 | Thu thập cookies từ 9 trình duyệt |
| Exfiltration | Exfiltration Over Web Service | T1567 | Gửi dữ liệu đánh cắp về kẻ tấn công qua Telegram Bot API |
| Command and Control | Ingress Tool Transfer | T1105 | Tải payload từ GitHub về máy nạn nhân qua urllib.request |
Indicators of Compromise (IoCs)
Chi tiết xem tại Danh sách IoCs liên quan đến mã độc
Trong tháng 09, Microsoft đã phát hành 972 lỗ hổng CVE mới trong Windows và Windows Components, Office và Office Components, Azure và Azure Components, .NET và Visual Studio, Active Directory, Copilot Studio, Dynamics, Edge (Chromium-based), DHCP Server và Client, DNS Server, Exchange Server, Teams cho Android, OpenSSH, Remote Desktop Client và Server, Skype for Business, Biometric Service, SQL Server, Windows Hello, Xbox và Defender.
Trong đó có 114 lỗ hổng được đánh giá mức độ Critical, 858 lỗ hổng được đánh giá là Important.
Các lỗ hổng nổi bật ghi nhận trong tháng:
| STT | Mã CVE | Tên lỗ hổng | Thông tin chung | Mức độ cảnh báo |
| 1 | CVE-2026-69641 | Microsoft Exchange Server Elevation of Privilege Vulnerability | Tồn tại lỗ hổng Missing Authorization trong Microsoft Exchange Server cho phép kẻ tấn công đã được xác thực với role group đặc quyền cao có thể gửi một request được tạo đặc biệt qua mạng để bypass bước kiểm tra uỷ quyền dành riêng cho việc truy cập mailbox. Khai thác thành công cho phép kẻ tấn công truy cập hoặc sửa đổi nội dung mailbox của người dùng khác mà không cần sự tương tác của người dùng. | Important |
| 2 | CVE-2026-81963 | Windows Update Stack Elevation of Privilege Vulnerability | Tồn tại lỗ hổng liên quan đến việc xử lý liên kết không an toàn trước khi truy cập tệp (‘link following’) trong thành phần Windows Update Stack. Kẻ tấn công đã được xác thực có thể lợi dụng lỗ hổng để chuyển hướng truy cập tệp tin hệ thống, dẫn đến leo thang đặc quyền trên hệ thống bị ảnh hưởng. | Important |
| 3 | CVE-2026-85880 | Windows Advanced Local Procedure Call (ALPC) Elevation of Privilege Vulnerability | Tồn tại lỗ hổng Heap-based Buffer Overflow xảy ra trong thành phần Windows Advanced Local Procedure Call (ALPC). Kẻ tấn công đã được xác thực với đặc quyền thấp có thể khai thác lỗ hổng để leo thang đặc quyền nhằm thực thi mã với đặc quyền cao hơn trên hệ thống bị ảnh hưởng. | Important |
| 4 | CVE-2026-55007 | Microsoft Exchange Server Remote Code Execution Vulnerability | Tồn tại lỗ hổng do lỗi quản lý bộ nhớ (double free) trong Microsoft Exchange Server. Kẻ tấn công, không cần xác thực, có thể khai thác lỗ hổng bằng cách gửi một email chứa file đính kèm Visio độc hại. Mã độc sẽ thực thi ngay khi server xử lý email đó mà không cần tương tác từ người dùng. | Important |
| 5 | CVE-2026-69465 | Microsoft Office SharePoint Remote Code Execution Vulnerability | Tồn tại lỗ hổng Missing Authorization trong Microsoft Office SharePoint cho phép một người dùng đã xác thực có thể submit một trang (page) để bỏ qua cơ chế kiểm tra an toàn (control-safety check), khiến server bị ảnh hưởng load code từ một file system do kẻ tấn công kiểm soát, dẫn đến thực thi mã tuỳ ý trên hệ thống bị ảnh hưởng. | Important |
| 6 | CVE-2026-65669 | Microsoft SQL Server Elevation of Privilege Vulnerability | Tồn tại lỗ hổng Injection trong Microsoft SQL Server Management Studio (SSMS). Khai thác lỗ hổng yêu cầu kẻ tấn công cần dẫn dụ người dùng submit một câu lệnh được soạn sẵn vào SQL Copilot trong SSMS. Nếu thành công, kẻ tấn công có thể chiếm quyền truy cập cơ sở dữ liệu dưới quyền của người dùng. | Critical |
| 7 | CVE-2026-69525 | Remote Desktop Services Remote Code Execution Vulnerability | Tồn tại lỗ hổng Use-after-free trong Windows Remote Desktop Services (RDS) cho phép kẻ tấn công không cần xác thực có thể thực thi mã tuỳ ý qua mạng. Khai thác lỗ hổng yêu cầu kẻ tấn công phải có quyền truy cập mạng nội bộ tới dịch vụ RDS. | Important |
| 8 | CVE-2026-69268 | Microsoft Office SharePoint Remote Code Execution Vulnerability | Tồn tại lỗ hổng Improper Access Control trong Microsoft Office SharePoint, cho phép kẻ tấn công đã được xác thực có thể thực thi mã tuỳ ý qua mạng trên hệ thống bị ảnh hưởng. | Important |
| STT | Mã CVE | Tên lỗ hổng | Thông tin chung | Sản phẩm | Mức độ cảnh báo |
| 1 | CVE-2026-75604 | Unauthenticated Remote Code Execution on windows-hosted servers | Tồn tại lỗ hổng RCE trong framework Next.js khi triển khai trên máy chủ Windows. Do Next.js xử lý không đúng encoded backslash (%5C) trong đường dẫn. Do không có bước normalize path, kẻ tấn công có thể lợi dụng điều này để vượt ra ngoài thư mục cache được phép và truy cập tùy ý vào filesystem của máy chủ. | Next.js | Critical |
| 2 | CVE-2026-66842 | BIG-IP and BIG-IQ Configuration utility vulnerability | Tồn tại lỗ hổng Server-Side Request Forgery trong Traffic Management User Interface (TMUI) của BIG-IP, cho phép người dùng đã xác thực với bất kỳ vai trò nào có thể tạo tài khoản quản trị thông qua một undisclosed request gửi tới TMUI. | BIG-IP & BIG-IQ | High |
| 3 | CVE-2026-81934 | Redis TLS pending-data list use-after-free | Tồn tại lỗ hổng use-after-free trong hàm tlsProcessPendingData() của Redis, hàm xử lý danh sách dữ liệu TLS đang chờ xử lý khi Redis được cấu hình bật hỗ trợ TLS. Kẻ tấn công từ xa và không cần xác thực có thể khai thác lỗ hổng này để thực thi lệnh tùy ý với quyền của tiến trình Redis server. | Redis & Redis Software (Enterprise) | High |
| 4 | CVE-2026-44756 | Memory Corruption vulnerability in SAP Extended Passport (EPP) Processing | Tồn tại lỗ hổng Buffer Copy without Checking Size of Input do tràn bộ đệm trong thư viện xử lý Extended Passport Protocol (EPP), do thư viện không thực hiện đầy đủ việc kiểm tra và xác thực phần header EPP. Lỗ hổng cho phép kẻ tấn công từ xa chưa được xác thực gửi các yêu cầu mạng được chế tạo đặc biệt với header EPP không hợp lệ, dẫn đến hành vi không xác định trong quá trình xử lý. | SAP Extended Passport (EPP) Processing | Critical |
| 5 | CVE-2026-58240 | Missing Authentication check in SAP NetWeaver (Message Server) | Tồn tại lỗ hổng Use of Single-factor Authentication trong SAP NetWeaver Message Server do không thực hiện đầy đủ việc xác thực tính hợp lệ của các thành phần Application Server nội bộ trong quá trình đăng ký. Lỗ hổng cho phép kẻ tấn công từ xa chưa được xác thực, có quyền truy cập mạng đến dịch vụ bị ảnh hưởng, đăng ký một thành phần trái phép vào Message Server. | SAP NetWeaver (Message Server) | Critical |
| 6 | CVE-2026-76969 | Credential disclosure in multitenant applications using SAP Cloud Application Programming Model (CAP) | Tồn tại lỗ hổng Insufficiently Protected Credentials trong thư viện NPM @sap/cds-mtxs, được sử dụng bởi các ứng dụng đa tenant xây dựng trên SAP Cloud Application Programming Model (CAP) khi tính năng mở rộng (extensibility) được kích hoạt. Lỗ hổng xuất phát từ việc thư viện không thực hiện đầy đủ các cơ chế kiểm tra và bảo vệ thông tin xác thực trong một số chức năng, cho phép kẻ tấn công từ xa chưa được xác thực gửi các yêu cầu được chế tạo đặc biệt để thu thập thông tin xác thực nhạy cảm. | Thư viện @sap/cds-mtxs | Critical |
| 7 | CVE-2026-66768 | Improper Access Control in SAP NetWeaver (SAP GUI for Java) | Tồn tại lỗ hổng Reliance on Untrusted Inputs in a Security Decision trong SAP GUI for Java do cơ chế thực thi chính sách mức độ tin cậy không xác thực đầy đủ nguồn dữ liệu được sử dụng để quyết định việc cho phép một số chức năng được gọi từ hệ thống backend kết nối. Lỗ hổng cho phép kẻ tấn công có đặc quyền thấp, có khả năng thao túng hệ thống backend, tác động đến quá trình kích hoạt các chức năng bị ảnh hưởng. | SAP NetWeaver (SAP GUI for Java) | Critical |
| 8 | CVE-2026-0310 | PAN-OS: Buffer Overflow Vulnerability via XML Processing | Tồn tại lỗ hổng Buffer Overflow trong tính năng xử lý XML của phần mềm Palo Alto Networks PAN-OS cho phép kẻ tấn công chưa qua xác thực, có quyền truy cập mạng vào giao diện web quản trị hoặc giao diện dataplane, gây ra tình trạng từ chối dịch vụ (DoS) trên các tường lửa VM-Series hoặc thực thi mã tùy ý với quyền root trên các tường lửa PA-Series. | PAN-OS | High |
| 9 | CVE-2026-85706 | Path Traversal issue in repository commits API impacts GitLab CE/EE | Tồn tại lỗ hổng Path Traversal trong GitLab Community Edition và Enterprise Edition cho phép người dùng không xác thực có thể đọc các tệp tùy ý từ máy chủ GitLab do việc giới hạn đường dẫn không đúng và việc thiếu thực thi xác thực trong API commit kho lưu trữ. | GitLab Community Edition & Enterprise Edition
|
Critical |
| 10 | CVE-2026-87719 | Insecure Deserialization issue in GraphQL subscription serializer impacts GitLab EE | Tồn tại lỗ hổng insecure deserialization trong GitLab Enterprise Edition có thể dẫn đến lộ thông tin. Lỗ hổng cho phép một người dùng đã xác thực có quyền truy cập Duo Chat có thể lấy được cấu hình Advanced Search instance và các thông tin xác thực nhạy cảm, bằng cách dùng một GraphQL subscription argument được tạo thủ công để bypass serialization và thực hiện server object lookup. | GitLab Enterprise Edition | Critical |
| 11 | CVE-2026-88765 | Buffer Overflow issue in Unicode conversion wrapper impacts GitLab EE | Tồn tại lỗ hổng Buffer Overflow trong Unicode conversion wrapper của GitLab Enterprise Edition được sử dụng bởi tính năng Advanced Search indexing khi xử lý các project export bị import vào. Cho phép người dùng đã được xác thực có thể thực thi mã từ xa (remote code execution) bằng cách import một Git project export được tạo thủ công. | GitLab Enterprise Edition | High |
| 12 | CVE-2026-79708 | Scheduled Pipeline Execution Policy test allows Developers to access protected CI/CD variables | Tồn tại lỗ hổng Privilege Escalation của GitLab Enterprise Edition trong tính năng scheduled pipeline execution policy, do cơ chế policy test không giới hạn đúng phạm vi quyền truy cập, cho phép người dùng có vai trò Developer thực thi các bài kiểm thử scheduled pipeline execution-policy và từ đó truy cập được protected CI/CD variables chỉ dành cho các vai trò có đặc quyền cao hơn (Maintainer/Owner). | GitLab Enterprise Edition | High |
| 13 | CVE-2026-78252 | Cross-site Scripting issue in Markdown JSON table renderer impacts GitLab CE/EE | Tồn tại lỗ hổng Cross-Site Scripting của GitLab Community Edition và Enterprise Edition trong bộ render bảng Markdown dạng JSON, do dữ liệu do người dùng kiểm soát không được làm sạch đúng cách trước khi hiển thị, cho phép một người dùng đã xác thực có thể khiến một người dùng mục tiêu thực hiện các yêu cầu HTTP thay đổi trạng thái ngoài ý muốn. | GitLab Community Edition & Enterprise Edition | High |
| 14 | CVE-2026-13210 | Incorrect Authorization issue in CI/CD environment variable scope matcher impacts GitLab CE/EE | Tồn tại lỗ hổng Incorrect Authorization của GitLab Community Edition và Enterprise Edition do việc kiểm tra dữ liệu đầu vào không đúng cách trong environment scope pattern matcher, cho phép một người dùng đã xác thực truy cập được các biến CI/CD nằm ngoài phạm vi môi trường được chỉ định. | GitLab Community Edition & Enterprise Edition | High |
| 15 | CVE-2026-85102 | Authentication Bypass and Remote Code Execution in Remote Access and Site-to-Site VPN | Tồn tại lỗ hổng Improper Certificate Validation trong quá trình đàm phán VPN của Check Point Quantum Security Gateway, cho phép kẻ tấn công từ xa không cần xác thực thực thi mã tùy ý trên thiết bị Gateway. | Check Point Quantum Security Gateway | Critical |
| 16 | CVE-2026-85103 | ASN.1 decoding heap overflow leading to a remote code execution | Tồn tại lỗ hổng Heap-based Buffer Overflow trong VPN certificate ASN.1 decoding của Check Point Quantum Security Gateway và Quantum Security Management, cho phép kẻ tấn công từ xa không cần xác thực thực thi mã tùy ý (RCE) trên hệ thống. | Check Point Quantum Security Gateway & Quantum Security Management | Critical |
| 17 | CVE-2026-83021 | Oracle WebLogic Server Web Container Improper Authentication Vulnerability | Tồn tại lỗ hổng Improper Authentication / Missing Authentication trong thành phần Web Container của Oracle WebLogic Server cho phép kẻ tấn công không cần xác thực gửi các request HTTP được tạo đặc biệt để vượt qua cơ chế xác thực của máy chủ. Khai thác thành công có thể dẫn đến thực thi mã tùy ý và chiếm quyền hoàn toàn hệ thống bị ảnh hưởng. | Oracle WebLogic Server | Critical |
| 18 | CVE-2026-83038 | Oracle WebLogic Server TopLink Integration Vulnerability | Tồn tại lỗ hổng trong thành phần TopLink Integration của Oracle WebLogic Server cho phép kẻ tấn công đã được xác thực với đặc quyền thấp gửi một request HTTP được tạo đặc biệt qua mạng để thực hiện các thao tác ngoài phạm vi được cấp phép. Khai thác thành công có thể dẫn đến chiếm quyền kiểm soát hoàn toàn máy chủ WebLogic và gây ảnh hưởng đến các sản phẩm liên quan trong cùng phạm vi triển khai. | Oracle WebLogic Server | Critical |
| 19 | CVE-2026-70757 & CVE-2026-70748 | Oracle WebLogic Server Core Unauthenticated Remote Compromise Vulnerability | Tồn tại lỗ hổng trong thành phần Core của Oracle WebLogic Server cho phép kẻ tấn công chưa được xác thực gửi các request được tạo đặc biệt qua giao thức T3/IIOP để thực hiện các hành vi trái phép trên hệ thống. Khai thác thành công có thể dẫn đến chiếm quyền kiểm soát hoàn toàn máy chủ WebLogic từ xa mà không cần tương tác của người dùng. | Oracle WebLogic Server | Critical |
| 20 | CVE-2026-91843 | Stack overflow in login process to the Security Management and Log Servers | Tồn tại lỗ hổng Stack-based Buffer Overflow trong quá trình xử lý đăng nhập của Check Point Security Management Server, Multi-Domain Security Management Server, Log Server và Multi-Domain Log Server, xuất phát từ việc hệ thống không kiểm soát độ dài trường username do người dùng cung cấp trước khi xác thực hoàn tất. Kẻ tấn công từ xa, không cần xác thực, có thể khai thác lỗ hổng bằng cách gửi một username có độ dài bất thường để gây tràn ngăn xếp, từ đó thực thi mã tùy ý với quyền root trên hệ thống bị ảnh hưởng, dẫn đến chiếm quyền kiểm soát toàn bộ hệ điều hành, lộ dữ liệu quản trị, chính sách bảo mật, thông tin quản trị viên và log thu thập được. | Check Point Security Management Server & Multi-Domain Security Management Server & Log Server & Multi-Domain Log Server | Critical |
| 21 | CVE-2026-76460 | Cisco Identity Services Engine Authentication Bypass Vulnerability | Tồn tại lỗ hổng Incorrect Use of Privileged APIs trong một API của Cisco Identity Services Engine cho phép kẻ tấn công chưa được xác thực có thể gửi một request được tạo đặc biệt qua mạng tới endpoint API bị ảnh hưởng, do cơ chế kiểm soát xác thực trên endpoint này không đầy đủ. Khai thác thành công cho phép kẻ tấn công vượt qua bước xác thực của giao diện quản trị web và truy cập trái phép vào thiết bị mà không cần bất kỳ thông tin đăng nhập hợp lệ nào cũng như không cần sự tương tác của người dùng. | Cisco Identity Services Engine Software | Critical |
| 22 | CVE-2026-76423 | Cisco ISE API Authentication Bypass Vulnerability | Tồn tại lỗ hổng Authentication Bypass by Spoofing trong REST API của Cisco Identity Services Engine (ISE) và Cisco ISE Passive Identity Connector (ISE-PIC) cho phép kẻ tấn công chưa được xác thực có thể gửi một HTTP request được tạo đặc biệt qua mạng, do cơ chế kiểm tra uỷ quyền trên REST API web service đang được expose không đầy đủ. Khai thác thành công cho phép kẻ tấn công chiếm được quyền truy cập ở mức quản trị trên thiết bị, từ đó đọc và chỉnh sửa cấu hình ISE cũng như dữ liệu định danh (identity data) mà không cần bất kỳ thông tin đăng nhập hợp lệ nào và không cần sự tương tác của người dùng. | Cisco Identity Services Engine Software & Cisco ISE Passive Identity Connector | Critical |
| 23 | CVE-2026-20130 | Cisco Identity Services Engine Hardening Release – Improper Neutralization Vulnerabilities | Tồn tại lỗ hổng Improper Neutralization of Special Elements in Output Used by a Downstream Component trong Cisco Identity Services Engine (ISE) và Cisco ISE Passive Identity Connector (ISE-PIC) cho phép kẻ tấn công chưa được xác thực có thể gửi dữ liệu đầu vào được tạo đặc biệt qua mạng, do hệ thống không xử lý triệt để các ký tự đặc biệt trước khi chuyển dữ liệu sang thành phần xử lý phía sau. Khai thác thành công cho phép kẻ tấn công thực hiện các tấn công dạng chèn mã bao gồm command injection, code injection, XML injection, resource injection và cross-site scripting dẫn tới khả năng kiểm soát thiết bị mà không cần sự tương tác của người dùng. | Cisco Identity Services Engine Software & Cisco ISE Passive Identity Connector | Critical |
| 24 | CVE-2026-20192 | Cisco Identity Services Engine Hardening Release – Access Control Vulnerabilities | Tồn tại lỗ hổng Improper Access Control trong Cisco Identity Services Engine (ISE) và Cisco ISE Passive Identity Connector (ISE-PIC) cho phép kẻ tấn công chưa được xác thực có thể gửi một request được tạo đặc biệt qua mạng, do cơ chế kiểm soát truy cập của hệ thống không đầy đủ ở các khâu uỷ quyền, xác thực và quản lý đặc quyền. Khai thác thành công cho phép kẻ tấn công vượt qua các cơ chế kiểm soát truy cập của thiết bị để thực hiện những hành vi vượt quá phạm vi quyền hạn, mà không cần bất kỳ thông tin đăng nhập hợp lệ nào cũng như không cần sự tương tác của người dùng. | Cisco Identity Services Engine Software & Cisco ISE Passive Identity Connector | Critical |
| 25 | CVE-2026-76461 | Cisco Secure Email Gateway SQL Injection Vulnerability | Tồn tại lỗ hổng SQL Injection trong thành phần xử lý và phân tích email của phần mềm Cisco AsyncOS Software for Cisco Secure Email Gateway. Lỗ hổng xuất phát từ việc thiết bị không kiểm tra/xác thực đầy đủ dữ liệu đầu vào khi xử lý nội dung email, cho phép kẻ tấn công từ xa không cần xác thực thực thi các lệnh tùy ý với quyền root trên hệ điều hành nền của thiết bị. | Cisco AsyncOS for Cisco Secure Email | Critical |
| 26 | CVE-2026-93616 | Directory Traversal and File upload allows execution of arbitrary script on the Management Server | Tồn tại lỗ hổng Path Traversal trong dịch vụ web của Check Point Management Server (bao gồm Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server và SmartEvent), xuất phát từ việc dịch vụ web không giới hạn đúng cách phạm vi file và thư mục mà một request có thể truy cập. Kẻ tấn công từ xa, không cần xác thực, có thể khai thác lỗ hổng để upload và thực thi script từ một đường dẫn tùy ý, cũng như load một Java class tùy ý trên hệ thống, dẫn đến thực thi mã trái phép trên Management Server. | Check Point Security Management Server & Multi-Domain Security Management Server & Log Server & Multi-Domain Log Server & SmartEvent | Critical |
| 27 | CVE-2026-28324 | SolarWinds Observability Self-Hosted Remote Code Execution Vulnerability | Tồn tại lỗ hổng Remote Code Execution (RCE) trong SolarWinds Observability Self-Hosted do cơ chế xác thực và kiểm tra tính toàn vẹn dữ liệu không đầy đủ. Kẻ tấn công từ xa không cần xác thực có thể gửi dữ liệu độc hại tới hệ thống được cấu hình không an toàn để thực thi mã tùy ý trên máy chủ, từ đó chiếm quyền kiểm soát hoàn toàn hệ thống bị ảnh hưởng. | SolarWinds Observability Self-Hosted | Critical |
| 28 | CVE-2026-28325 | SolarWinds Observability Self-Hosted Unauthenticated Remote Code Execution Vulnerability | Tồn tại lỗ hổng Deserialization of Untrusted Data trong SolarWinds Observability Self-Hosted cho phép kẻ tấn công không cần xác thực thực thi mã tùy ý từ xa thông qua việc gửi dữ liệu serialized độc hại tới thành phần xử lý giao tiếp của hệ thống. Lỗ hổng phát sinh do ứng dụng thực hiện deserialize dữ liệu không đáng tin cậy mà không có cơ chế kiểm tra thích hợp, dẫn đến khả năng chiếm quyền điều khiển hoàn toàn hệ thống bị ảnh hưởng. | SolarWinds Observability Self-Hosted | High |
| 29 | CVE-2026-28326 | SolarWinds Access Rights Manager Unauthenticated Remote Code Execution Vulnerability | Tồn tại lỗ hổng Use of Hard-coded Cryptographic Key trong SolarWinds Access Rights Manager cho phép kẻ tấn công không cần xác thực thực thi mã tùy ý từ xa. Lỗ hổng phát sinh do ứng dụng sử dụng khóa mật mã tĩnh được nhúng cố định trong sản phẩm, cho phép kẻ tấn công giả mạo dữ liệu hoặc thông điệp tin cậy giữa các thành phần của hệ thống. Khai thác thành công có thể dẫn đến chiếm quyền điều khiển hoàn toàn máy chủ ARM và ảnh hưởng đến tính bảo mật của hạ tầng quản lý danh tính doanh nghiệp. | SolarWinds Access Rights Manager | High |
| 30 | CVE-2026-94127 | BIG-IP APM OAuth vulnerability | Tồn tại lỗ hổng Heap-based Buffer Overflow trong tính năng OAuth của F5 BIG-IP Access Policy Manager (APM). Lỗ hổng xảy ra khi một virtual server được cấu hình đồng thời với access policy của APM và một OAuth profile (BIG-IP APM hoạt động như một OAuth Authorization Server). Kẻ tấn công từ xa, không cần xác thực, có thể gửi lưu lượng mạng được soạn sẵn đặc biệt đến virtual server bị ảnh hưởng để gây hỏng bộ nhớ, từ đó dẫn đến khả năng thực thi mã tùy ý (Remote Code Execution) trên hệ thống. | BIG-IP APM | Critical |
Danh sách các IoC liên quan đến các mã độc/chiến dịch tấn công mới xuất hiện trong tháng 09/2026.
Indicators of Compromise
SHA-256
e788f829b1a0141a488afb5f82b94f13035623609ca3b83f0c6985919cd9e83b
0a76c28f5452dbbc146752d0b4e28b10779a337091f59650b94f5e938545572c
Network Indicators
69.48.228[.]86:80
69.48.228[.]86:9001
69.48.228[.]86:443
38.246.232[.]11:3000
softwarehubmx1.uksouth.cloudapp[.]azure.com
uu-chatroom[.]com
Indicators of Compromise
| SHA-256 | SHA-1 |
| 779b3e1a470e589d492b99154ba11622fbaebb19b3de694f660c725411b7096d | N/A |
| ff1b49aaec994f4c11f2c9331e739abb4bc3d6abf66ec50ce99709fba35d782b | N/A |
| 7d6f6dcb17a423bdd7715f8a4e34f2939501a761bc9bf7aa005f805ef1f82288 | a470ca129fd5ea1de842d82ac90b52227e15dcd3 |
| e950d03c58d49e28e31df8afeefca1f3b3d2cd6b697c40adfee1a4f6fe18f004 | 1a1c3350fc64b0b77623683bc6757b8fecb3d6a5 |
| 353b5bd2780c1b0c07c1283d83cf16cf1e9ec226c17b2d09d56848893f9d98ee | 8894ca6fd3fe082e721a8690b8125aaf0fad64ae |
| a4a6a04d85eca8d584d939d2437c85a4f291207d8042f2ec002838e336b72ef5 | N/A |
| 295fc584f75e94108c9be945977db33ed80421f5d374eab188587c911dffd915 | 65344bd4db6e0fc48a1760802e354d1c2bc54ba1 |
| bc7d24f5cf8937b334966201bdcce8ca9bab6ec5889d40a399d4094dcad73360 | 0dd7d1de665cee8c104ee95ddb7a721274bca6c5 |
| b34802a646fc4a8f07ffa09a5fda8bf7327446b22e3d7bb5163dafa1e2a8bb2b | N/A |
| 8453c42904b7b2fea5671b7bff06b2d937632ae29545fd11bc13095627a2805f | N/A |
| f3c64014221a58f3fde88e562662dbd5a1b3dd2b59c86e9e2bc5cb8f671664e7 | 4560a8881292c74b7da7cb1cabbd800d678b603d |
| 87b6b24c06f99900a8aa579caedee1e402015884c925a98dcfb0fb38dfa2de22 | c9d43948197d0ea6eb66e429886add687b37c9d5 |
| ac6bbc4b1f1c62e308781329183a46e18f454c27e66bffa09f343b53ac622b69 | N/A |
| ac6806c89e294f390838cb07c015dabec1c8ada06ce5161a0ad50b8a72828141 | 552a1e38e5bb9a9d5710d7f66c6fd903833dca3c |
| 3594ad58fb6217fafe9839e53999a90608c2e9f335fa20aece3d53f8c0802726 | N/A |
| 3ec3151d8d1278ed966941ac89ea495ef6a80c70613dd9138cc85fc28c9df432 | b46e801faf0488f0c6a94ce5e6a9d8ba1efdae96 |
| 6e6378d8d404166da89d982e80bc52e19a3f677201258dec1775f100a027a92d | N/A |
Network Indicators
secboxes[.]com
msbenefit[.]com
attcdn[.]com
recommendation-letter.secboxes[.]com
asianstudies.secboxes[.]com
materials-project.secboxes[.]com
project.secboxes[.]com
evidence.msbenefit[.]com
data.attcdn[.]com
hxxps://project.secboxes[.]com/ChromeUpdate.exe
hxxps://recommendation-letter.secboxes[.]com/ChromeUpdate.exe
hxxps://download.secboxes[.]com:443/dist.zip
hxxps://api-prod.secboxes[.]com:443/download
hxxps://evidence.msbenefit[.]com/msgbox.exe
hxxps://zki0y83.msbenefit[.]com:443/feed
extension-management-portal.centerfjdr658.workers[.]dev
extension-management-portal.kmjukilo-lkjh.workers[.]dev
airproducts[.]ink
precipart[.]ink
epsilonsystems[.]net
rocketlabusa[.]ink
spectrolab[.]fit
ms.checrity[.]com
checrity[.]com
79.133.56[.]90
aurexdefense[.]online
cyclokinetics[.]online
sncorp[.]fit
tcomlp[.]online
bosch-sensortec[.]site
smxtech[.]xyz
lindes[.]ink
silvustechnologies[.]online
worldview[.]fit
emcore[.]ink
airindia[.]fit
airliquide[.]lol
apollohospitals[.]fit
haloengines[.]net
jetoptera[.]co
yhv41nji.workers[.]dev
wcce.joinmacket[.]com
joinmacket[.]com
openlumakora[.]com
publish.openlumakora[.]com
eduac.workers[.]dev
daoahueb.workers[.]dev
hxxps://app.eduac.workers[.]dev/Service
hxxps://app.eduac.workers[.]dev/Updateac
hxxps://small-union-7018.daoahueb.workers[.]dev/
hxxps://snowy-block-ae0a.daoahueb.workers[.]dev/
getaiexo[.]com
elixnovorem[.]com
velodynaity[.]com
dns.elixnovorem[.]com
dns.getaiexo[.]com
dns.velodynaity[.]com
v93xdd5g.workers[.]dev
black-flower-9250.v93xdd5g.workers[.]dev
mailtbox.workers[.]dev
vncdc.mailtbox.workers[.]dev
brianwilli[.]com
homepage.brianwilli[.]com
1a062f4982564d6d19a76884ce8bcbb6.r2.cloudflarestorage[.]com
fracons[.]com
hxxps://homepage.brianwilli[.]com/d/calibre-launcher.dll
hxxps://homepage.brianwilli[.]com/d/wint.exe
hxxps://homepage.brianwilli[.]com/d/85rY.dat
hxxps://homepage.brianwilli[.]com/d/SysPr.prx
hxxps://1a062f4982564d6d19a76884ce8bcbb6.r2.cloudflarestorage[.]com/datago/krita.exe
hxxps://1a062f4982564d6d19a76884ce8bcbb6.r2.cloudflarestorage[.]com/datago/krita.dll
hxxps://1a062f4982564d6d19a76884ce8bcbb6.r2.cloudflarestorage[.]com/datago/SysPr.prx
Indicators of Compromise
| SHA-256 | SHA-1 |
| bf0681e43f51e98fe7ec24bf73a43facc66b0feb325a3a835f8f01b2861b926e | bed2b7acb36e01bf82e8a82e3e163e5cce9b395a |
| caec31e6439085bbe187a5daf19ccb5e17aab29fa113461bf0433f99c9342c7d | 21bbbc0ce543423ded3b69bd7d2f99c98e9dc802 |
| 96e0517d247e80b65bbafd9c4eee536676e4134e1f3b4aebe0cad53f9306a0ea | d6d651d2bd1b111b80d854de8143e88086474f0e |
| 6663b63f70ceaee21a7cbff4bdfbe2916fa54759e839d76ba6d2372bcdb676d6 | 678c551f01e1c4dadf02f7fe5d0e3fe1deee614f |
| 1acc9b2f3bde5b3a3613feb59b03aae76197ad1e7d64d2a6fd4ce13cc3631e90 | 421cdf4eb24475533554acf73e9abc35d40a446a |
| 257012d4a268d8552d98bba9ecc2b879df9b064a2fe5d3ff3677cef59af945c2 | fba4e2e4f343ae6b6767ae4ba3c91db6cd658185 |
| 50b743ffa29cf8fe6cc5f40acdd3a503a1a4e8f3dadaf7826b03112afeea9508 | 22182931850577037be3bf6151f704ab7e554f3b |
| d450e2fadbf20c8283b7cb0e1b54820c4a0a1d3dbb45ca895ac583d27189c53e | 6460ba983ab12116b206ce3dae9c2c4de8ba1fd5 |
| 1f01aa693602179651441b067b980f0ecf014328572e1b24893e00a97bacccd8 | bbb96c01afbb4b415bef6a70df76cc230d9cef89 |
| b5a2b06772a0362fb2c2defd63a1d892f3f80d93418b4dee99d655cc3da8581d | N/A |
| 2cbb7b04107eeab0fabb4f523f564acc69f1e8185f49542a88bec4f283ebdb71 | dfa994a436e8507ad0970578fba0ede1a5f51ef4 |
| a0ca9f37352673fa3013f7cabd07dedd95b3237e1587ca43988a223c76d8e783 | 73ef71b97586e6490ef3b37e37b9abf0e3e19c2d |
| 5db0cb4167fa241c2377d24916c345c670ed096c09d9a9e09197d176674f4eb1 | d99c0a3463fe6f656983c0ab50fa4a14e8c3ed84 |
| 07a2e365508fe05e8bc822fbeac14999ed535e0384be59343498c031dfa00d68 | 1e4e5b07797fada1f892000557b249ffae385e4d |
| 661029691b45783502d554e63124da38cfe33cf3611381851da1562c66e3cfa6 | 6bdf94369baa9a9e87da515e071a6a70b622f4f0 |
| 75631b023b8fbbd7d69f7ce2353ef5559dea13b01a14aa5354d87549abf098f0 | d9f8aa62cb8d469032b103473d4585a4998ba197 |
| c6a1c0a8181b8388dd425fc18aad397cc6acd2e16a238e7713dd1656c88fe64e | 7e7f0a3296e5a01bb7566cbb24084b9e5b279ae0 |
Network Indicators
202.144.192[.]23
210.1.226[.]238
210.1.226[.]163
210.1.231[.]13
202.144.192[.]149
43.245.198[.]195
43.245.198[.]238
202.144.192[.]13
210.1.226[.]236
api80.c2iznja[.]com
Newdma.c2iznja[.]com
live-hk.c2iznja.com
turbo.c2iznja[.]com
base64.c2iznja[.]com
Cache.c2iznja[.]com
Apis.chat5188[.]tk
Chat.chat5188[.]tk
Api08.chat5188[.]tk
Api06.chat5188[.]tk
Indicators of Compromise
SHA-256
20a8ed7d235cf6419e2d4b1e439595ef96961adaecf3c990c5cd507eb4a74ca4
0b3d76cf1ac6648d4cfbe39c8fea67c6b28a361ea6de86a92cc7d54a0181cc9e
3c9b2ec423f91642d2d09031d47e50d7ebe77a8b12ec5e393405f85da11a0f6a
4ecbdaedf9040dbbb33ce7a96ad961dce0f3ffb2c41285606a27a7c5ab3d2273
eef30bb6834bf349d1b1f4401aa0b8e73631ea632a884c6498a5b3a9e069d412
dcd59349bd6cc29e59da5105f2f08f606ece8dfac4e369e052eca1786450f541
135b33b289d481d60fa2527aeae5882d33adcb6756df89ea7684f4af3567b141
9ef85857ed2b53a23eb41ce5769b4fb5b8b2225404b227a776520771df86706e
797676d3becc124bb6705ebd76189e8decedae3abf978434d730459133351064
af6404a125d1e4eb67425ec17f2abeec7242fb6f7377de739e47cb7f5d147eee
053c8dfb147262aaedf0d9cdce631ad73cfd5b1a808114c12bbe5adfe4796302
80d778c9d9e44896f08b1a196254527e39da4e8ce5edebf8d296b7dec6b7b3e0
f7c233df3423912296a4e78dd1fa7a1f6412606177336be0762961c93e8fae3c
548df87041ea2cbe99fc519fd89c5b7cdfe935d87a803a80a5f747aa9f076091
79cc5855375b5c840bae8263dc3dc5a9fd9cbd7920ab4ed65d407fd830d3eda1
a407f540f4eb0c8fae5cd83fa6e210df6c4ed7fca6aedb6ebc5efbf031989ac4
00759d29178baabcbe9682a953c64e179fd24d86dac0d6abdc8e5070216923f2
f51ab15a89155ce4d3bcd0a65cf6a3ccf62115f502e0863c19baf93d11c57acc
853222ffdcc74dd606f6ff79ff353ce3626d50e54e9aa1a87fb03e2121e82aaf
218d8508c2035c78b49d33e087e33643f4f906af5694be68cf939f17fa4b5ffd
2deac4ab60f6cb1bb65fa4df5dbd9dcf7b7bc27e16bea55c3ddbe47154720277
e6ee24c6775867714d1e4b586d75c0168e61ba49b36e0a29b73cbc925df6ae47
1c00ce5354c91a9db878e2b4db750c2a74140e0d15aeac9b8cecf4599598b736
27fae1b7be68b0c27c5dad33aaed9de5b38406fb20b971757b6be386e3ffc7a6
77f5b5321e2f5c18b3c610e50084b98201fb6214e13665cc49da5afbf3f49611
Network Indicators
81.70.240[.]170
43.99.61[.]170
152.42.200[.]25
129.211.184[.]149
159.223.64[.]67
129.211.184[.]149:64288
129.211.184[.]149:8443
158.247.234[.]124:18000
207.148.109[.]245:18000
103.45.65[.]93:35888
43.162.217[.]10:35888
211.159.155[.]240
tcp://imported-concerns-listening-typing[.]trycloudflare[.]com:443
tcp://marriage-step-wave-heavy[.]trycloudflare[.]com:443
wss://wins-say-charm-social[.]trycloudflare[.]com/c2
claude[.]niestools[.]com
deepseek[.]niestools[.]com
chatgpt[.]niestools[.]com
proxy[.]niestools[.]com
Indicators of Compromise
| SHA-256 | SHA-1 |
| 2d338ffc8cc80293575c6800c059e33eb41e967907c20ba7687b2231c50837db | N/A |
| cc7f0660d56405cbdff157033d3e35305f063e62efaff6501d11e6a34e7bd151 | f851206e96b62e5324fa403aae219dc2a486dddd |
| eb4d8aab4e687839c5478a7a3819b0a7a857555ed50fc159c026e99764a0c8a0 | caadafe6da9eb3fa1178a220ab4478cfc31a9128 |
| fe7da807a2b37a2bbd8c27830a9acc0d86ad8128f38489c493873c7e410c0408 | f5e86ebdf5b1aab566893e6ac86c2c3a103079a7 |
| d99fa14f5e7dfe17e437f167f3f9550ebeda496960710dde81d41748bd7749e4 | 591507981690948fc0e0ff0a022a5136e73e1e95 |
| 005e6014fb8fd47249691756f5af3b3d53bfae82df88a71277e53e13fe94cb9f | be07fef25b89d3cd740331708a4a8cd70eea2bff |
| 550f99193f9e90d93b70af1ab050a2d44f1830259ea165568dafc518e761c589 | 72285807ff72a4b23e0ff0bbc711e432512043d6 |
| 08fa6abac9c132deff4f120a7fcfe5bf17c797b87dbbc3f261d5cf0c077c0a2e | e3834ccae5b050151986e4f087d27285cf53ed39 |
| a9bea5f89984d47dd60216b0a0b064e8c7e8057e0c10509faa4a2d8d641eb73b | 86887dc1952c24617c28ac30d55b6ac0f0c950df |
| 1bf2c5976f2abbe147ae7be140ed69af2c25092f563786400aecd0231229be19 | c43b9b683581926dbceac9e6de4b5f63d8ffbb50 |
| c25a27b506fbae62010caf2abff699df5c94d29f056fa7ccfb5f3170d917c8cb | bfc619839686dbc437cb626a04479225a0a97a31 |
| d4911736986cf8affb29106fb8e8b74e00e52d5f762dce9025f2cfe431cf2140 | 153e2ea401df960c1574dcc23e5253920dda82b6 |
Network Indicators
46[.]151[.]29[.]58
146[.]103[.]99[.]177
45[.]138[.]16[.]182:9130
89[.]217[.]174[.]207:9001
Indicators of Compromise
GPOs
PAYLOAD ransomware GPO: {C897F2C7-C2AC-4E6F-BF48-58036FF29E79}
win Firewall Off GPO: {22099AD2-E062-4F56-B574-5099BBA4E7A6}
| SHA-256 | SHA-1 |
| EE799A275576298A32B5A2056072125ABB6DECE35C029A5780FF0694200D59FC | 00EE97AD5FC27D02B867ACBD83F387883DCBDE08 |
| 0B3E3BC25B4698BFC479A78206174D232A57D39E14BC807D1965F0DC8EB3BCA9 | 0468BB130A2C9E5BEE4C1117759D6C0B9DA90877 |
Network Indicators
37.19.210[.]12
146.70.117[.]239
149.102.229[.]154
104.164.55[.]46
104.28.162[.]228
104.28.163[.]162
64.190.76[.]14
192.42.116[.]50
192.42.116[.]12
192.42.116[.]56
192.42.116[.]97
192.42.116[.]52
Indicators of Compromise
| SHA-256 | SHA-1 |
| bba2990a3af61ae77810d2181630fe4da2d14c9479bf4f449c84203e81a5cfb0 | C18A6C9158676E29963B59D2225AA407A6D1B8E1 |
| 1d982669f1ce33247261fb450f9af9699f125e1c02a81f5e28686796cf7b1889 | 4b7445f8c2df8c94b18158be4a5bf98bff48b002 |
Network Indicators
bdp[.]edu[.]vn
103[.]138[.]88[.]87
Indicators of Compromise
| SHA-256 | SHA-1 |
| 98bd267796255742b24234ba969d76fcd03b6c7e2ae6dc3da72b3190693f911b | ee31453ca10f6dec587fe2af57d04b9d72896fa5 |
| 13786ce6ec731d15c359bc1252137f502cf97680e7c422bd7a0dfa6a12bec839 | a97ea3a5cf812ee9cd68e7f4da4964e676b29800 |
| 167f5982a8300bb42fc436ba2893a38450bc99feeb7d306e2571854a7c0ac996 | 898f858ebd63ec5f4e607493ea453654a2f3ac89 |
Network Indicators
https://Github[.]com/tfoerst12/remosi/releases/tag/v1.0/install.exe
https://Github[.]com/tfoerst12/nimbo/releases/svchost.exe
Telegram Info
Bot Token: 8645280968:AAHuRgNO9ca1NKPru5nt1-A8y87vIiFER64
Chat ID: 5117825474
 Tiếng Việt


